Fusions d'entreprises et IAM : Qu’est-ce qui change ?
Lors d’une fusion, des organisations se regroupent afin de réaliser des économies d’échelle, d’augmenter leur part de marché, de réduire les coûts ou de mutualiser les compétences. Une fusion vise généralement une exploitation commune, avec intégration des systèmes, des processus et des données lorsque cela est nécessaire. La Gestion des identités et des accès (IAM) joue un rôle déterminant. Une IAM correctement mise en place garantit aux collaborateurs de toutes les entités fusionnées un accès sécurisé et ergonomique aux systèmes et aux données requis. L’IAM aide ainsi à la fois la collaboration entre les utilisateurs et la sécurité ainsi que la maitrise du paysage IT fusionné.
Que signifie fusionner une organisation du point de vue IAM ?
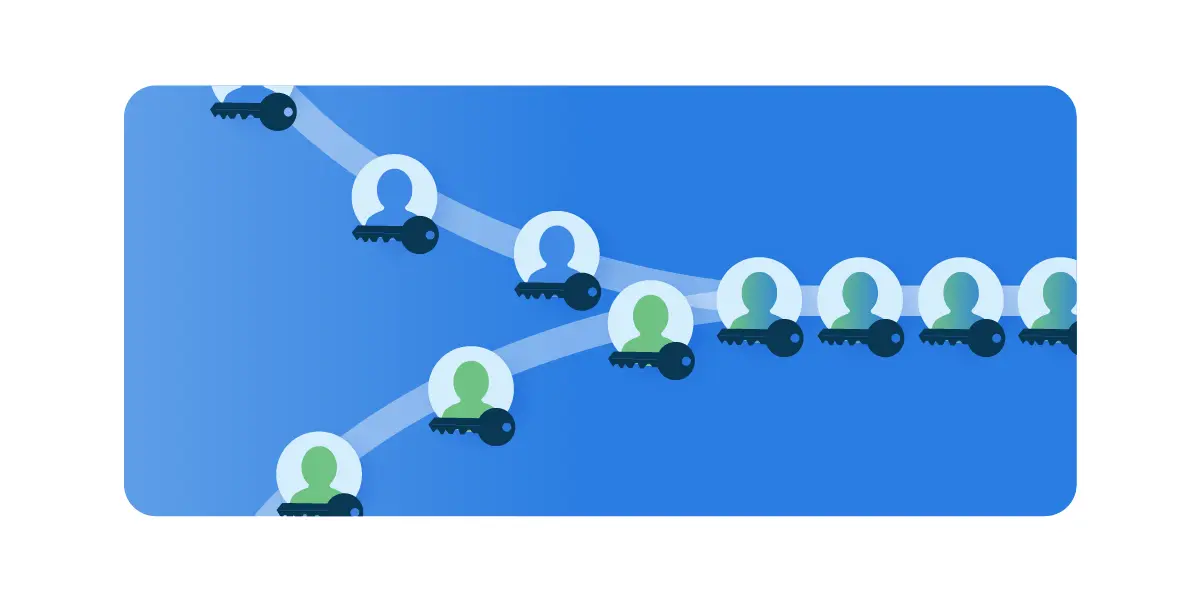
Une fusion est structurante et impacte la culture existante, l’organisation et les systèmes des entités concernées. Cela est d’autant plus vrai lorsque l’objectif final est une nouvelle organisation entièrement intégrée. Dans ce cas, on converge vers un environnement IT unique et uniforme, en s’appuyant sur les systèmes existants les plus adaptés chez les partenaires, éventuellement enrichies par de nouvelles applications. Tous les collaborateurs sont alors alimentés via une chaîne IAM unique avec les comptes et droits nécessaires.
Il est important de noter qu’une telle cible se réalise rarement en une seule étape rapide. Parfois, on ne vise pas une intégration complète, ou elle n’est qu’un objectif à long terme au terme d’un programme multi-étapes. Pour la gestion des comptes et des droits, cela signifie qu’il existe de nombreuses phases intermédiaires où les partenaires fonctionnent encore en partie de manière indépendante, tout en collaborant déjà étroitement sur certains volets et en ayant besoin d’accès réciproques aux systèmes et aux données. Ce type d’intégration partielle complexifie fortement une fusion du point de vue IAM.
4 problèmes IAM courants lors d’une fusion
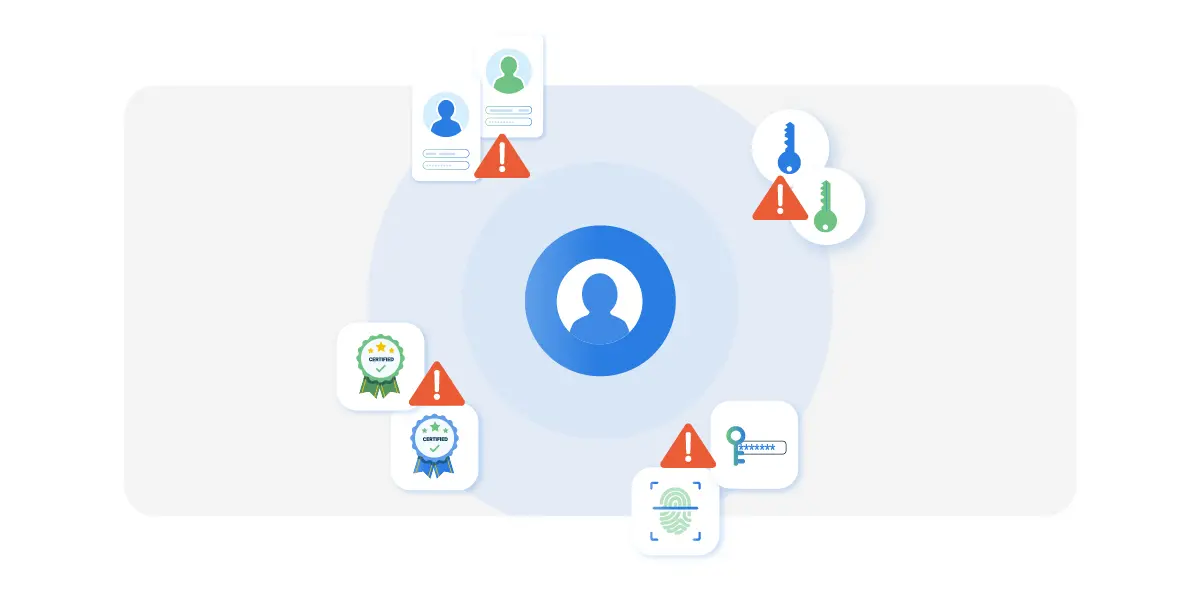
En tenant compte du fait qu’une fusion implique souvent une gestion décentralisée des identités et des droits pendant une période prolongée, voici les principaux défis IAM :
Gestion des identités : Les processus et systèmes RH constituent la base de la gestion des identités numériques. Tant qu’ils ne sont pas centralisés et harmonisés, le risque de doubles identités, de multiples comptes par utilisateur et de données non cohérentes persiste.
Gestion des comptes et des accès : La gestion des accès est d’autant plus complexe que chaque partenaire conserve sa propre nomenclature des fonctions, son modèle de rôles et sa structure d’autorisations, alors même que les collaborateurs obtiennent déjà un accès croisé aux systèmes et aux données.
Gestion de l’authentification : Il est fréquent que l’authentification repose encore sur des fournisseurs d’identité, des solutions MFA et des environnements SSO distincts, sans fédération ni relations de confiance entre partenaires. La collaboration entre les utilisateurs devient alors complexe et risquée.
Conformité et gouvernance : Lorsque la gestion des identités et des accès n’est pas organisée de manière uniforme, il devient difficile de démontrer à tout moment qui a accès à quels systèmes et quelles données, et sur la base de quel rôle ou de quelle habilitation.
Comment l’IAM aide-t-elle lors d’une fusion ?
Comment une plateforme IAM permet-elle de relever ces défis ? Nous donnons plusieurs exemples avec HelloID.
Plusieurs systèmes sources
Au début d’une fusion, les collaborateurs des différentes entités sont souvent encore gérés via leurs propres processus et systèmes RH. Si l’on souhaite déjà centraliser l’Identity & Access Management via une plateforme unique, celle-ci doit pouvoir traiter les données collaborateurs provenant de plusieurs systèmes RH. HelloID le permet grâce à la « identity vault ».
Cette couche agrège et traite les données issues de plusieurs systèmes sources. La plateforme identifie, associe et dédoublonne les enregistrements utilisateurs provenant de différents systèmes. L’objectif est d’obtenir un jeu de données unifié sans identités en double. À partir de là, la plateforme IAM assure le provisionnement des comptes et des droits pour tous les collaborateurs.
Plusieurs fournisseurs d’identité
Souvent, l’authentification des utilisateurs s’effectue encore via des fournisseurs d’identité distincts pour chaque entité. Si l’on veut déjà provisionner et gérer les données de manière centrale depuis une seule plateforme IAM, celle-ci doit pouvoir raccorder plusieurs fournisseurs d’identité comme systèmes cibles. HelloID prend en charge ce scénario, que l’on rencontre d’ailleurs régulièrement au sein même des organisations. Par exemple, certains établissements d’enseignement gèrent le personnel via Microsoft Active Directory, mais les étudiants via Google.
Un défi supplémentaire tient au fait que, dans une organisation, de nombreuses applications ne peuvent être reliées qu’à un seul fournisseur d’identité. Si l’on souhaite rendre une application accessible via deux fournisseurs d’identité, cela pose problème. Dans ces cas, HelloID Access Management peut fonctionner comme un « hub d’identité ». Toutes les applications pertinentes s’y connectent et le hub gère à son tour la communication avec les fournisseurs d’identité concernés.
Modèle de rôles flexible
HelloID gère autant que possible les comptes et les droits de manière automatique grâce au contrôle d’accès basé sur les rôles (RBAC) et sur les attributs (ABAC). À partir des données utilisateurs disponibles dans les systèmes sources, la plateforme détermine sans ambiguïté quels comptes et quels droits attribuer à chaque utilisateur. Nous avons déjà expliqué dans un article de blog l’intérêt de cette approche lors des réorganisations, et, dans un processus de fusion, elle vous permet également de garder la maîtrise de la gestion des droits :
Si, pendant la fusion, des personnes sont affectées à une autre fonction, un autre service ou un autre site, la plateforme détermine automatiquement via des règles métier les comptes et droits à attribuer.
Si des personnes quittent l’organisation dans le cadre de la réorganisation, les RH peuvent se concentrer sur l’accompagnement. La plateforme IAM veille au blocage automatique des comptes et prévient ainsi les fuites de données.
Si le contenu d’une fonction évolue, ou si un service se voit confier de nouvelles tâches, d’autres comptes et droits sont souvent nécessaires. Cela se configure aisément dans les règles métier concernées, après quoi les collaborateurs reçoivent automatiquement ces droits adaptés.
L’organisation peut également se développer avec, par exemple, de nouvelles fonctions ou de nouveaux services. Dès qu’une nouvelle fonction ou un nouveau service est intégré dans les règles métier, les collaborateurs qui y sont rattachés dans le système RH reçoivent automatiquement les droits correspondants.
Ce ne sont que des exemples simples, et une fusion combine toujours plusieurs de ces changements. En définitive, les règles métier de HelloID permettent de déployer automatiquement autant que possible les évolutions organisationnelles et procédurales.
Encore plus de flexibilité avec Service Automation
Nous l’avons indiqué, une fusion est généralement un processus au long cours où les changements sont mis en œuvre progressivement. Durant cette période, il doit également être possible d’appliquer des modifications individuelles temporaires. La gestion des identités et des droits nécessite de toute façon une marge pour des exceptions individuelles, avec un besoin accru de flexibilité pendant la fusion.
HelloID Service Automation couvre ces modifications ad hoc. Au moyen de formulaires conviviaux, les agents du support peuvent traiter facilement les demandes utilisateurs récurrentes. Un portail en libre-service est également disponible pour les demandes que les utilisateurs sont autorisés à effectuer eux-mêmes. La validation des modifications s’effectue via des workflows configurables, qui peuvent être adaptés simplement à la situation actuelle. Il est aussi possible d’accorder ces droits individuels de manière temporaire, afin d’éviter une accumulation invisible d’autorisations durant la fusion.
Pourquoi la gouvernance devient-elle plus importante lors d’une fusion ?
Au cours d’une fusion, la gestion des droits évolue en permanence, d’où la nécessité de pouvoir la tracer et l’évaluer à tout moment. Vous souhaitez par exemple analyser si le modèle de rôles est toujours à jour et déterminer si des règles métier doivent être ajoutées ou ajustées. La structure des droits doit également être nettoyée régulièrement. Pour cela, vous vous appuyez sur les rapports et journaux disponibles, combinés aux outils de gouvernance. Nous avons décrit dans l’article sur la réorganisation mentionné plus haut comment des outils tels que Role Mining, Reconciliation, Recertification et Toxic Policies Management permettent d’évaluer et d’améliorer en continu votre gestion des droits.
Comment garder la maîtrise de la gestion des accès pendant une fusion ?
Une plateforme IAM telle que HelloID rend possible une fusion maîtrisée. La plateforme peut, par exemple, centraliser dès à présent la gestion des identités, des comptes et des droits d’accès, même si chaque entité utilise encore ses propres systèmes RH et fournisseurs d’identité. La solution IAM collecte et dédoublonne les données issues des systèmes sources pour constituer une identity vault fiable et unique. Elle peut en outre prendre en charge plusieurs fournisseurs d’identité et jouer le rôle de hub central pour les applications, afin que les utilisateurs conservent un accès contrôlé et ergonomique aux systèmes nécessaires pendant la période de transition.
Avec un modèle de rôles flexible fondé sur le RBAC et l’ABAC, les comptes et droits s’ajustent automatiquement aux changements organisationnels. Service Automation offre en complément la flexibilité de traiter de manière contrôlée les exceptions temporaires et les demandes individuelles via des workflows et l’auto-service. L’organisation garde ainsi la maîtrise de la gestion des comptes et des droits tout au long du processus de fusion.
Vous souhaitez mieux comprendre comment HelloID peut soutenir votre processus de fusion ? Sur la HelloID page vous trouverez un aperçu de toutes les fonctionnalités et possibilités. Et avec une démo en direct, vous pouvez explorer ces possibilités en détail par vous-même.
Page HelloID Démo en direct
Quels sont les principaux défis IAM lors d’une fusion ?
Lors d’une fusion, les défis IAM portent principalement sur la gestion des identités, des droits d’accès, de l’authentification et de la gouvernance à travers plusieurs organisations. La coexistence de différents systèmes RH, modèles de rôles et fournisseurs d’identité entraîne souvent des comptes en double, des données utilisateurs incohérentes et des autorisations trop étendues. Il devient en outre difficile de conserver une visibilité centralisée sur qui a accès à quels systèmes et quelles données.
Pourquoi l’IAM est-il important lors d’une fusion ou d’une acquisition ?
L’IAM est essentiel lors d’une fusion ou d’une acquisition, car les employés des entités fusionnées doivent obtenir rapidement et en toute sécurité l’accès aux systèmes et aux données de l’autre partie. Une approche IAM robuste évite les comptes en double, les autorisations inexactes et les risques de sécurité. Elle soutient également la conformité et apporte de la transparence sur la gestion des droits.
Comment l’IAM contribue-t-il à la conformité pendant une fusion ?
L’IAM soutient la conformité en structurant et en rendant traçable la gestion des identités, des rôles et des droits d’accès durant une fusion. Il clarifie qui a accès à quels systèmes et quelles données, et sur la base de quelles habilitations. Les audits deviennent ainsi plus simples et les risques sont mieux maîtrisés.