


Fusionen und IAM: Was ändert sich?
Der Fusionsvertrag ist unterschrieben. Für die IT beginnt damit die Integrationsarbeit: Zwei Benutzerverzeichnisse, Rollenmodelle, Berechtigungsstrukturen und Systemlandschaften müssen zusammengeführt werden.
Gleichzeitig verändern sich Zuständigkeiten, Teams und Aufgaben. Mitarbeitende benötigen Zugriff auf neue Systeme, während bestehende Berechtigungen überprüft oder entzogen werden müssen. Ohne zentrale Steuerung entstehen doppelte Konten, Altberechtigungen, Zugriffsverzögerungen und Auditlücken.
Identity and Access Management übersetzt die neue Organisationsstruktur in nachvollziehbare Zugriffsregeln. Dadurch erhalten Mitarbeitende die benötigten neuen Berechtigungen, Änderungen werden automatisiert umgesetzt und Verantwortlichkeiten bleiben überprüfbar.
Was bedeutet eine Fusion aus IAM-Perspektive?
Aus IAM-Perspektive besteht eine Fusion aus mehreren Organisations- und Migrationsphasen. Abteilungen werden zusammengeführt, Zuständigkeiten ändern sich und Anwendungen werden abgelöst oder zeitweise parallel betrieben. Dadurch verändern sich laufend die Regeln für Accounts und Berechtigungen.
Das Ziel kann eine gemeinsame IAM-Prozesskette sein, über die alle Mitarbeitenden mit den benötigten Accounts und Zugriffsrechten versorgt werden. Bis dieses Ziel erreicht ist, bestehen häufig mehrere HR-Systeme, Benutzerverzeichnisse, Rollenmodelle und Freigabeprozesse nebeneinander.
Mitarbeitende bleiben beispielsweise organisatorisch einem Fusionspartner zugeordnet, benötigen jedoch bereits Zugriff auf Systeme und Daten des anderen Partners. In weiteren Bereichen arbeiten beide Organisationen weiterhin getrennt. Jede Migrationsphase erzeugt damit eigene Anforderungen an Datenquellen, Rollen, Genehmigungen und Verantwortlichkeiten.
Diese Übergangsphasen bestimmen die IAM-Komplexität einer Fusion. Identitäten müssen eindeutig zugeordnet, organisationsübergreifende Zugriffe gesteuert und Berechtigungen bei jeder Veränderung angepasst werden. Fehlt dafür ein definiertes Modell, entstehen doppelte Accounts, unklare Zuständigkeiten und Berechtigungen, deren Ursprung später kaum noch nachvollziehbar ist.
4 typische IAM-Probleme bei Fusionen
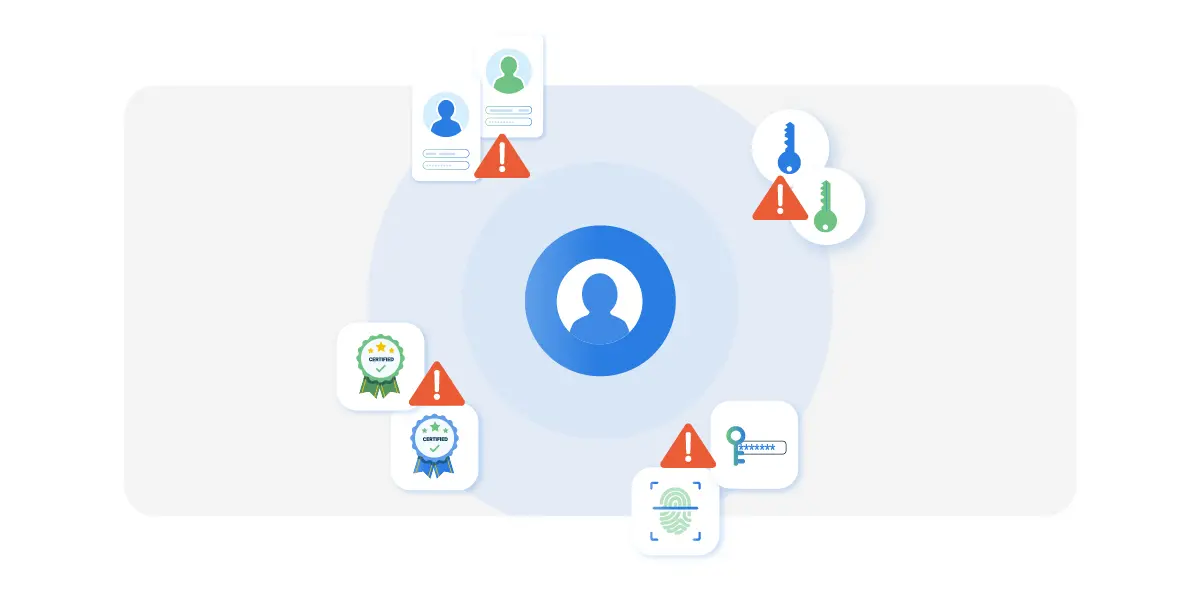
Mit dem Wissen, dass wir es bei einer Fusion also lange mit dezentraler Identitäts- und Berechtigungsverwaltung zu tun haben können, ergeben sich diese wichtigen IAM-Herausforderungen:
Identitätsverwaltung: HR-Prozesse und -Systeme bilden die Grundlage für die Verwaltung digitaler Identitäten. Solange diese noch nicht einheitlich zentral organisiert sind, besteht das Risiko doppelter Identitäten, mehrerer Accounts pro Nutzer sowie inkonsistenter Daten.
Account- und Zugriffsverwaltung: Das Zugriffsmanagement ist besonders komplex, solange Fusionspartner mit eigenem Funktionshaus, Rollenmodell und Autorisierungsstruktur arbeiten, während Mitarbeitende bereits Zugang zu den Systemen und Daten des jeweils anderen erhalten.
Authentifizierungsmanagement: Häufig werden noch getrennte Identity Provider, MFA-Lösungen und SSO-Umgebungen verwendet, ohne Föderation oder gegenseitige Vertrauensbeziehungen zwischen den Partnern. Dies erschwert und riskiert die Zusammenarbeit zwischen Mitarbeitenden.
Compliance und Governance: Wenn Identitäts- und Zugriffsverwaltung nicht einheitlich organisiert sind, wird es schwierig, jederzeit transparent zu machen, wer auf welche Systeme und Daten Zugriff hat und auf Basis welcher Rolle oder Befugnis.
Wie unterstützt IAM bei einer Fusion?
Wie hilft eine IAM-Plattform bei der Lösung der oben genannten Herausforderungen? Wir zeigen einige Beispiele anhand von HelloID.
Mehrere Quellsysteme
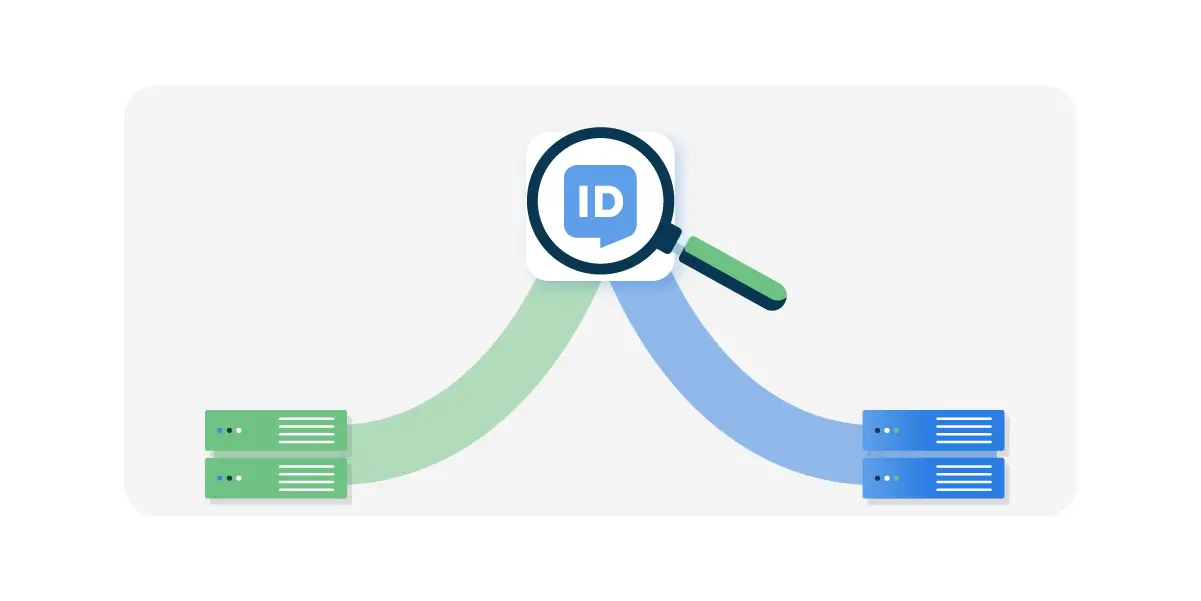
Gerade zu Beginn der Fusion werden die Mitarbeitenden der verschiedenen Fusionspartner häufig noch mit eigenen HR-Prozessen und -Systemen verwaltet. Wenn das Identity and Access Management dann bereits zentral über eine einzige IAM-Plattform erfolgen soll, muss diese Plattform Mitarbeitendendaten aus mehreren HR-Systemen verarbeiten können. HelloID kann dies mithilfe der sogenannten Identity Vault.
Darin können wir Daten aus mehreren Quellsystemen sammeln und verarbeiten. Die Plattform kann Nutzerdaten aus verschiedenen Systemen identifizieren, verknüpfen und deduplizieren. So entsteht ein einheitlicher Datensatz ohne doppelte Identitäten. Von dort aus kann die IAM-Plattform die Provisionierung von Accounts und Berechtigungen für alle Mitarbeitenden übernehmen.
Mehrere Identity Provider
Regelmäßig erfolgt die Benutzer-Authentifizierung noch über separate Identity Provider je Fusionspartner. Wenn wir in diesem Fall die Daten bereits zentral aus einer einzigen IAM-Plattform bereitstellen und verwalten möchten, muss die IAM-Plattform mehrere Identity Provider als Zielsysteme anbinden können. HelloID unterstützt dies. Ein solches Szenario kommt übrigens auch innerhalb von Organisationen häufig vor. So gibt es Bildungseinrichtungen, in denen die Mitarbeitenden über Microsoft Active Directory verwaltet werden, die Studierenden jedoch über Google.
Eine zusätzliche Herausforderung besteht darin, dass Anwendungen innerhalb einer Organisation oft nur an einen Identity Provider angebunden werden können. In einem Szenario, in dem Sie eine solche Anwendung über beide Identity Provider zugänglich machen möchten, entsteht ein Problem. In solchen Fällen kann HelloID Access Management als eine Art Identity Hub fungieren. Alle relevanten Anwendungen können daran angeschlossen werden und der Hub übernimmt seinerseits die Kommunikation mit den jeweiligen Identity Providern.
Flexibles Rollenmodell
HelloID verwaltet Accounts und Berechtigungen so weit wie möglich automatisch mithilfe von Role Based Access Control (RBAC) und Attribute Based Access Control (ABAC). Anhand der verfügbaren Nutzerdaten aus Quellsystemen bestimmt die Plattform eindeutig, welche Accounts und Berechtigungen ein Nutzer erhalten soll. Wir haben bereits in einem Blog über den Nutzen bei Reorganisationen berichtet, und auch im Fusionsprozess behalten Sie so die Kontrolle über das Berechtigungsmanagement:
Wenn Personen während der Fusion einer anderen Funktion, Abteilung oder Niederlassung zugewiesen werden, legt die Plattform über Business Rules automatisch fest, welche Accounts und Berechtigungen der Nutzer erhalten muss.
Wenn Personen im Zuge der Reorganisation die Organisation verlassen, kann sich die HR-Abteilung auf die persönliche Begleitung konzentrieren. Die IAM-Plattform überwacht, dass Accounts automatisch gesperrt werden, und verhindert so Datenpannen.
Wenn sich der Inhalt einer Funktion ändert oder eine Abteilung andere Aufgaben erhält, gehören dazu häufig andere Accounts und Berechtigungen. Dies kann in den entsprechenden Business Rules einfach konfiguriert werden, woraufhin Mitarbeitende diese angepassten Berechtigungen automatisch erhalten.
Auch kann die Organisation zum Beispiel um neue Funktionen oder Abteilungen erweitert werden. Sobald eine solche neue Funktion oder Abteilung ebenfalls in die Business Rule(s) aufgenommen ist, erhalten Mitarbeitende, die im HR-System der neuen Funktion oder Abteilung zugeordnet sind, automatisch die zugehörigen Berechtigungen.
Dies sind einfache Beispiele und bei einer Fusion handelt es sich stets um eine Kombination solcher Änderungen. Unter dem Strich bedeuten die HelloID Business Rules, dass sich Organisations- und Prozessänderungen weitgehend automatisiert ausrollen lassen.
Noch flexibler mit Service Automation
Wir haben bereits erwähnt, dass eine Fusion meist ein längerfristiger Prozess ist, bei dem Veränderungen schrittweise umgesetzt werden. Während dieses Prozesses muss es auch Raum für individuelle Änderungen geben, die vorübergehend gelten. Generell braucht es in Ihrer Identitäts- und Berechtigungsverwaltung immer Raum für individuelle Ausnahmen, und während der Fusionsphase besteht ein zusätzlicher Bedarf an Flexibilität.
HelloID Service Automation unterstützt solche Ad-hoc-Änderungen. Über benutzerfreundliche Formulare können Helpdesk-Mitarbeitende beispielsweise häufige Benutzeranfragen einfach bearbeiten. Außerdem gibt es ein Self-Service-Portal für Anfragen, die Nutzer eigenständig ausführen dürfen. Die Genehmigung von Änderungen erfolgt über Workflows, die konfigurierbar sind, sodass sie leicht an die aktuelle Situation angepasst werden können. Zudem können Sie diese individuellen Berechtigungen zeitlich befristet vergeben, damit Nutzende während der Fusion nicht unbemerkt zu viele Rechte ansammeln.
Warum Governance während einer Fusion wichtiger wird?
In einem Fusionsprozess verändert sich das Berechtigungsmanagement fortlaufend. Daher ist es wichtig, dies jederzeit nachverfolgen und bewerten zu können. Sie möchten zum Beispiel analysieren, ob das Rollenmodell noch aktuell ist und ob Business Rules ergänzt oder angepasst werden müssen. Auch die weitere Berechtigungsstruktur sollte regelmäßig bereinigt werden. Das geschieht auf Basis der verfügbaren Reports und Logs in Kombination mit den verfügbaren Governance-Tools. Im zuvor genannten Reorganisationsblog haben wir beschrieben, wie Sie mit Werkzeugen wie Role Mining, Reconciliation, Recertification und Toxic Policies Management Ihr Berechtigungsmanagement kontinuierlich evaluieren und verbessern können.
Wie behalten Sie während einer Fusion die Kontrolle über das Zugriffsmanagement?
Eine IAM-Plattform wie HelloID ermöglicht eine kontrollierte Fusion. Die Plattform kann zum Beispiel Identitäten, Accounts und Zugriffsrechte bereits zentral verwalten, während innerhalb der Fusionspartner noch eigene HR-Systeme und Identity Provider verwendet werden. Die IAM-Lösung sammelt und dedupliziert Daten aus Quellsystemen, wodurch eine zuverlässige Identity Vault entsteht. Darüber hinaus kann die Plattform mehrere Identity Provider unterstützen und als zentrale Drehscheibe für Anwendungen fungieren, sodass Nutzende während der Übergangszeit auf kontrollierte und benutzerfreundliche Weise Zugang zu den benötigten Systemen behalten.
Mit einem flexiblen Rollenmodell auf Basis von RBAC und ABAC werden Accounts und Berechtigungen automatisch an organisatorische Veränderungen angepasst. Service Automation bietet zudem die Flexibilität, temporäre Ausnahmen und individuelle Anfragen kontrolliert über Workflows und Self-Service zu bearbeiten. So behält die Organisation während des gesamten Fusionsprozesses die Kontrolle über Account- und Berechtigungsverwaltung.
Mehr Einblick, wie HelloID Ihren Fusionsprozess unterstützen kann? Auf der HelloID Seite finden Sie eine Übersicht aller Features und Möglichkeiten. Und mit einer Live-Demo können Sie diese Möglichkeiten selbst ausführlich erkunden.
HelloID Seite Live-Demo
Was sind die größten IAM-Herausforderungen während einer Fusion?
Bei einer Fusion liegen die IAM-Herausforderungen insbesondere in der verwaltungsübergreifenden Steuerung von Identitäten, Zugriffsrechten, Authentifizierung und Governance. Unterschiedliche HR-Systeme, Rollenmodelle und Identity Provider führen häufig zu doppelten Accounts, inkonsistenten Nutzerdaten und zu weitreichenden Zugriffsrechten. Zudem wird es schwierig, zentral den Überblick zu behalten, wer auf welche Systeme und Daten Zugriff hat.
Warum ist IAM bei einer Fusion oder Übernahme wichtig?
IAM ist bei einer Fusion oder Übernahme essenziell, weil Mitarbeitende der Fusionspartner schnell und sicher Zugriff auf die Systeme und Daten des jeweils anderen erhalten müssen. Ein guter IAM-Ansatz verhindert doppelte Accounts, falsche Autorisierungen und Sicherheitsrisiken. Zudem unterstützt er die Compliance und schafft Transparenz im Berechtigungsmanagement.
Wie unterstützt IAM die Compliance während einer Fusion?
IAM unterstützt die Compliance, indem während einer Fusion die Verwaltung von Identitäten, Rollen und Zugriffsrechten strukturiert und transparent gestaltet wird. Es wird klar, wer auf welche Systeme und Daten Zugriff hat und auf welcher Befugnissgrundlage. Dadurch werden Audits einfacher und Risiken lassen sich besser steuern.