Audit à venir ? Voici comment prouver que les droits d'accès sont corrects
Pouvez-vous prouver lors d'un audit que vos droits d'accès sont corrects ?
Même si les audits font aujourd'hui couramment partie de la gouvernance des organisations, leur annonce reste généralement source de tension. C'est en effet le moment où tout doit pouvoir être démontré de manière concrète. Ces audits sont souvent nécessaires dans le cadre de la conformité aux lois et réglementations, mais la gouvernance interne s'appuie également davantage sur les audits. Les audits sont aussi plus fréquemment utilisés auprès des clients et partenaires pour démontrer que les services répondent aux exigences convenues.
Lors d'un tel audit, une attention particulière est généralement accordée à la gestion des droits d'accès aux systèmes numériques. Cela est logique, car un nombre croissant d'incidents en entreprise revêtent un caractère numérique et commencent par une prise de contrôle de compte. La gestion des accès numériques constitue donc un élément important des audits informatiques et des audits de sécurité de l'information, ainsi que des audits de conformité évaluant le respect de normes telles qu'ISO 27001, NIS2 ou la certification HAS. Dans cet article, nous expliquons comment une plateforme IAM vous aide à préparer plus sereinement un audit à venir.
Gardez le contrôle des droits d'accès et des exceptions
Lors d'un audit, vous vérifiez si la réalité au sein de l'organisation est conforme aux politiques, aux normes de qualité et aux lois. Votre gestion des accès doit également être organisée selon des règles claires. Cela est nécessaire pour garder le contrôle des droits et pouvoir le démontrer facilement. Pour cela, vous avez besoin d'une solution IAM telle que HelloID avec un provisionnement automatisé des utilisateurs.
Dans le cadre de ce provisionnement, les comptes et les droits sont automatiquement attribués et gérés sur la base d'attributs utilisateur, tels que la fonction, le service ou les diplômes d'une personne. Une ou plusieurs fois par jour, le système vérifie si ces attributs ont été modifiés, par exemple lorsqu'une personne change de fonction. Les droits d'accès sont ensuite automatiquement adaptés sur la base de règles métier. Ainsi, tout au long de leur cycle de vie d'identité, les collaborateurs disposent toujours exactement des comptes et droits nécessaires pour réaliser les tâches qui leur sont confiées. Lors d'un audit, ce mécanisme constitue une excellente base.
Il existe bien entendu toujours des exceptions individuelles. Une personne peut par exemple avoir besoin d'une licence spécifique pour un projet temporaire. Vous pouvez également gérer ces modifications individuelles de manière centralisée via la plateforme IAM. Grâce à des workflows configurables, nous veillons à ce que chaque demande de modification individuelle soit automatiquement évaluée par le responsable approprié. Les droits peuvent en outre être attribués pour une période définie. HelloID propose également une fonctionnalité permettant de faire réévaluer périodiquement les droits attribués individuellement.
Identifiez les écarts entre la pratique et la situation souhaitée
Toutefois, cela ne suffit pas, car un audit va souvent plus loin. L'auditeur ne veut pas seulement savoir si les droits d'accès sont gérés de manière structurée. L'organisation doit également garantir que tous les droits enregistrés dans l'environnement IAM, également appelé situation cible, correspondent aux configurations réelles dans les systèmes cibles, ou situation réelle. En définitive, les utilisateurs se connectent à ces applications métier et c'est là que les droits doivent être correctement configurés.
Un auditeur expérimenté sait d'ailleurs que des incohérences entre les systèmes peuvent toujours exister dans la pratique. Il arrive parfois qu'une modification ne soit pas appliquée involontairement en raison d'un problème technique, mais il s'agit plus souvent de comptes et de droits créés en dehors de la plateforme IAM. Cela peut concerner des données résiduelles de la période antérieure à l'IAM, mais il arrive aussi que les administrateurs effectuent manuellement des modifications pour une raison particulière.
Dans le cadre de l'audit, la présence de différences n'est pas tant le problème. L'auditeur souhaite surtout vérifier qu'il existe une approche structurée pour identifier les écarts entre la plateforme IAM et les systèmes cibles, et les traiter correctement.
Rapprochement périodique entre la situation réelle et la situation cible
Vous pouvez naturellement comparer manuellement les extractions de données de différents systèmes cibles avec les données de votre plateforme IAM, mais avec des centaines ou des milliers de collaborateurs, vous perdez rapidement la vue d'ensemble.
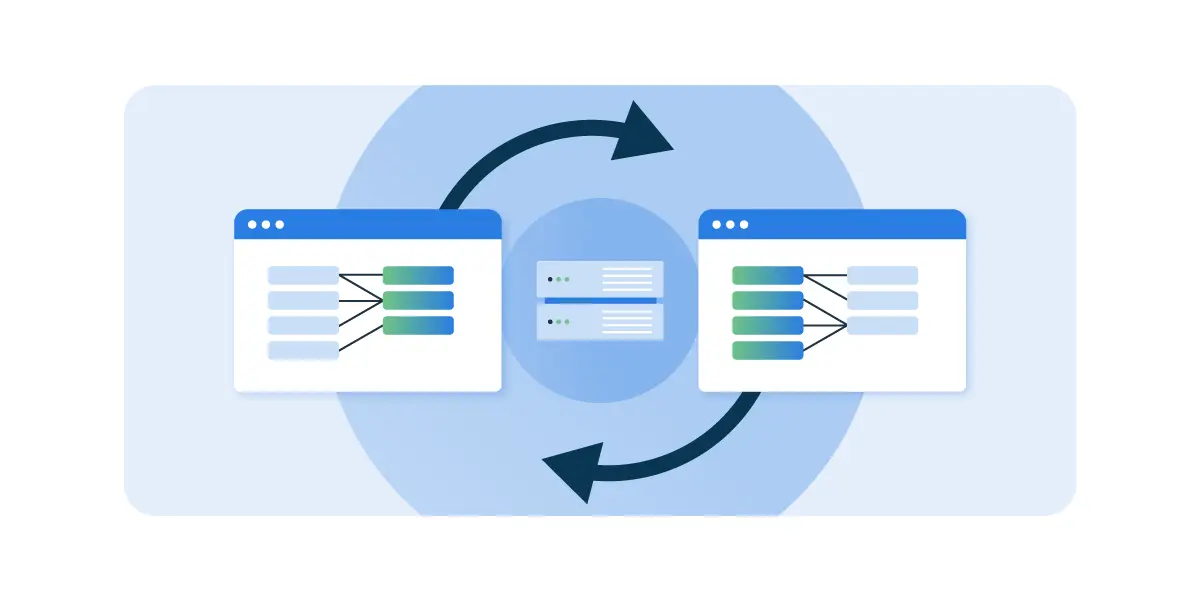
À la place, un auditeur attend une forme de réconciliation vous permettant de comparer de manière organisée et automatisée les données des différents systèmes, d'identifier les écarts et de les résoudre facilement. Dans HelloID, nous proposons cette fonctionnalité dans le module Governance. Elle effectue plusieurs contrôles entre HelloID et les systèmes cibles, en répondant notamment aux questions principales suivantes :
Quels comptes et droits d'accès sont actifs dans des systèmes cibles spécifiques, mais ne sont pas gérés dans votre environnement IAM ?
Et inversement, quels comptes et droits d'accès sont enregistrés comme gérés dans votre environnement IAM, mais n'existent pas dans les systèmes cibles concernés ?
Ce type de rapport vous donne, en tant qu'organisation, une vision immédiate des écarts entre la plateforme IAM et les systèmes cibles.
De l'écart à une action ciblée
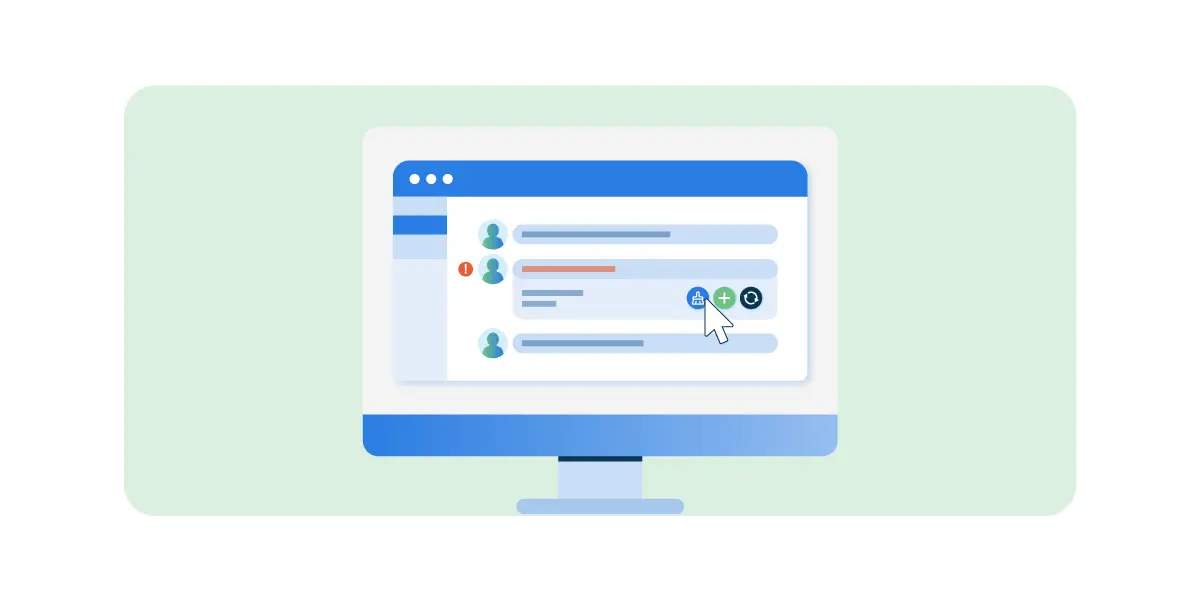
Il est important que votre processus de réconciliation ne produise pas uniquement un rapport clair présentant les constats. L'environnement IAM doit également pouvoir préparer et exécuter facilement des tâches de correction. Vous souhaitez par exemple pouvoir supprimer en un clic les données résiduelles présentes dans les systèmes cibles. En revanche, si des comptes créés individuellement sont pertinents pour les activités actuelles, vous devez pouvoir les intégrer à la gestion dans la plateforme IAM par une action simple. Si, pour quelque raison que ce soit, des modifications de droits n'ont pas été correctement appliquées dans un système cible, vous devez pouvoir répéter facilement l'opération. La réconciliation fournit donc les outils nécessaires pour traiter activement les écarts constatés.
Consignez de manière vérifiable les contrôles et les modifications
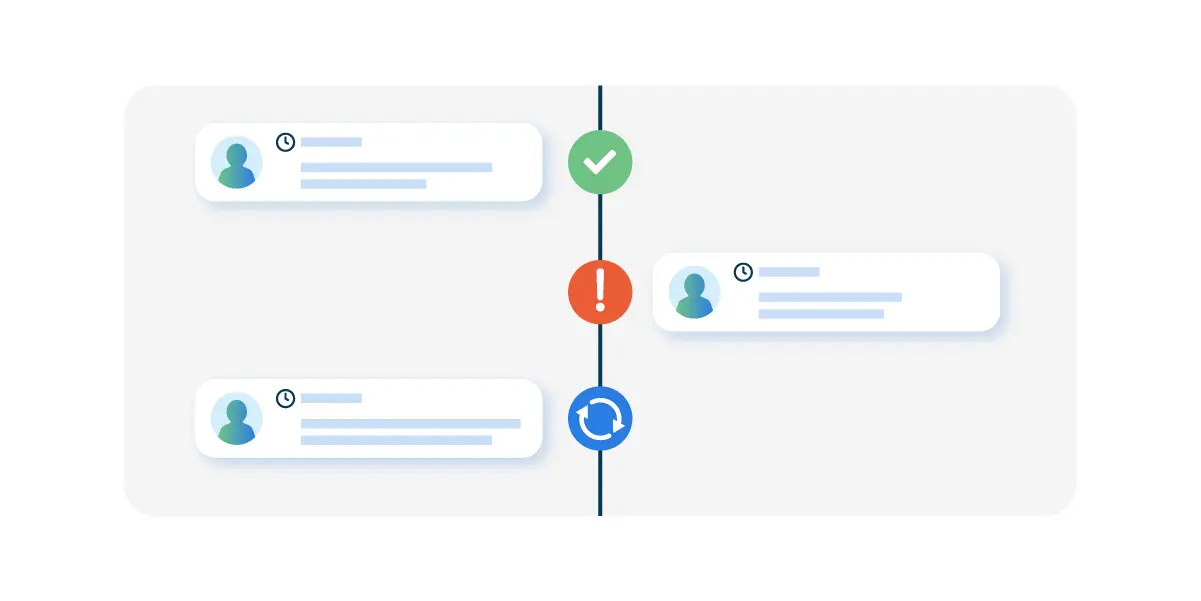
Il ne s'agit pas seulement d'identifier et de corriger les différences entre les systèmes. Les écarts constatés et les actions correctives doivent également être consignés dans des journaux. Cela est important dans le cadre des pistes d'audit, mais aussi pour évaluer périodiquement tous les constats et définir des axes d'amélioration. Dans HelloID, vous pouvez utiliser à cette fin les journaux créés via Elastic.
Simplifiez les audits grâce à des rapports clairs
Grâce aux rapports de réconciliation, nous disposons d'un rapprochement complet entre les systèmes cibles et la plateforme IAM. Comme nous enregistrons également automatiquement toutes les modifications de comptes et de droits, HelloID vous permet de démontrer facilement votre conformité à toutes les normes et réglementations pertinentes pour votre organisation.
Contrôlez périodiquement les zones où les risques sont les plus élevés
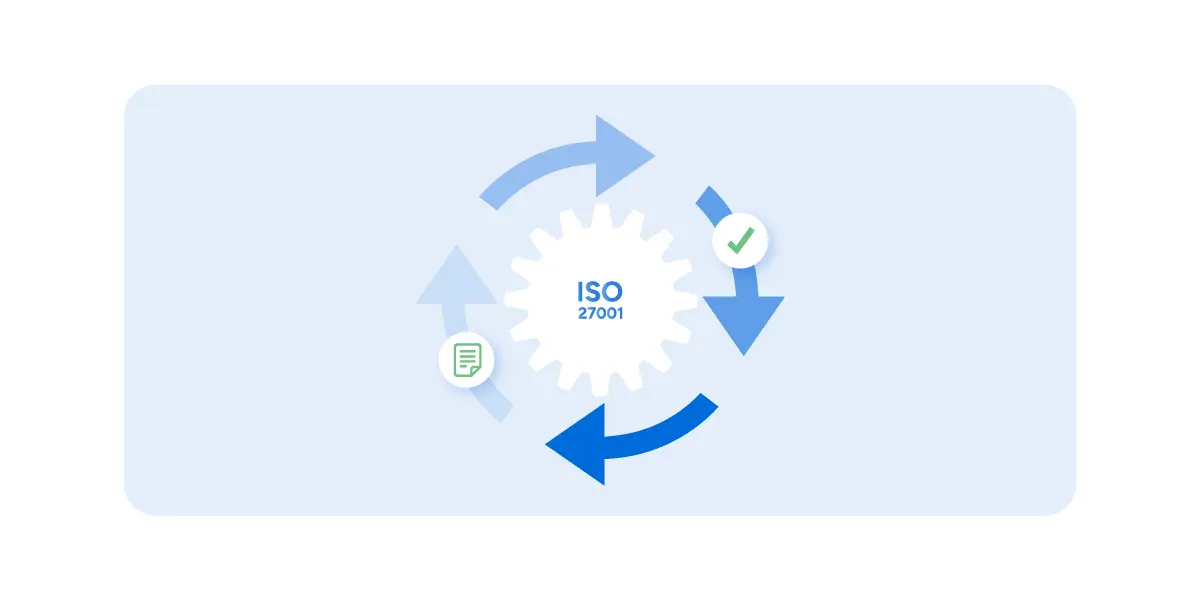
Les normes modernes de sécurité de l'information, telles qu'ISO 27001, ainsi que la BIO et NEN 7510 qui en découlent, accordent une grande importance à un cycle d'amélioration bien organisé. Dans ce cycle, les mesures de sécurité sont périodiquement évaluées et adaptées si nécessaire. Lors d'un audit, un tel cycle Plan-Do-Check-Act reçoit donc beaucoup d'attention. Il est pertinent d'intégrer structurellement la réconciliation dans ce cycle d'amélioration.
Il est important de pouvoir travailler selon une approche fondée sur les risques, en contrôlant plus fréquemment les droits relatifs aux systèmes et données importants que ceux des applications présentant un profil de risque plus faible. Vous pouvez notamment configurer cela dans HelloID par type de compte ou par application. Un compte disposant de droits d'administration présente ainsi un profil de risque plus élevé, et vous pouvez choisir de le contrôler automatiquement plus souvent.
Comment HelloID Governance vous aide à garder le contrôle
Lors des audits, la question est donc de savoir si vous maîtrisez suffisamment les accès numériques des utilisateurs. Il ne s'agit pas tant d'actions de nettoyage ponctuelles visant à supprimer les données résiduelles des systèmes, mais plutôt des processus et outils associés permettant de vérifier périodiquement que tous les droits sont correctement configurés et de les adapter lorsque cela est nécessaire. C'est ce que permet la fonctionnalité HelloID Governance, qui comprend notamment des capacités de réconciliation.
Écrit par :
Arnout van der Vorst
IAM Architect
Arnout van der Vorst est architecte en gestion d'identité chez Tools4ever et travaille dans l'entreprise depuis plus de 20ans. En tant qu'architecte, Arnout se concentre sur la conception et le développement de nouvelles fonctionnalités, solutions et services de la société. Arnout a étudié les sciences informatiques supérieures à la Hogeschool d'Utrecht.