Audit op komst? Zo toon je aan dat toegangsrechten kloppen
Kun je tijdens een audit aantonen dat je toegangsrechten kloppen?
Ook al vormen audits tegenwoordig een gangbaar onderdeel van de governance binnen organisaties, de aankondiging ervan is meestal toch nog spannend. Dat is immers het moment waarop alles daadwerkelijk aantoonbaar moet kloppen. Vaak zijn zulke audits noodzakelijk in het kader van de compliance met wet- en regelgeving, maar ook de interne governance leunt nadrukkelijker op audits, en naar klanten en partners worden audits vaker gebruikt om aan te tonen dat de dienstverlening voldoet aan de afgesproken eisen.
Bij zo’n audit is er meestal veel aandacht voor het beheer van de toegangsrechten tot digitale systemen. Logisch, want steeds meer bedrijfsincidenten hebben een digitaal karakter en beginnen met een zogeheten ‘account takeover’. Digitaal toegangsbeheer is daarom in ieder geval een belangrijk onderdeel van IT-audits en informatiebeveiligingsaudits, en uiteraard ook bij compliance-audits waarbij de naleving van bijvoorbeeld ISO 27001, NEN 7510 of NIS2 wordt beoordeeld. In deze blog zien we hoe een IAM-platform je helpt om meer ontspannen toe te werken naar een aankomende audit.
Houd grip op toegangsrechten en uitzonderingen
Bij een audit controleer je of de werkelijkheid binnen een organisatie overeenkomt met beleidsregels, kwaliteitsnormen en wetten. Ook je toegangsbeheer moet volgens duidelijke regels zijn georganiseerd. Dit is nodig om grip te houden op de rechten en dit eenvoudig te kunnen aantonen. Hiervoor heb je een IAM-oplossing zoals HelloID nodig met geautomatiseerde user provisioning.
Bij deze provisioning worden accounts en rechten automatisch verstrekt en beheerd aan de hand van gebruikersattributen, zoals iemands functie, afdeling of diploma’s. Een of meerdere keren per dag wordt gecheckt of er wijzigingen zijn in deze attributen (bijvoorbeeld wanneer iemand een andere functie krijgt), waarna de toegangsrechten op basis van business rules automatisch worden aangepast. Zo beschikken medewerkers gedurende hun hele ‘identity lifecycle’ altijd over precies die accounts en rechten die nodig zijn om de opgelegde werkzaamheden te kunnen uitvoeren. Bij een audit vormt dit mechanisme een uitstekende basis.
Uiteraard zijn er ook altijd nog individuele uitzonderingen. Iemand heeft bijvoorbeeld een specifieke licentie nodig voor een tijdelijk project. Ook deze individuele wijzigingen kun je via het IAM-platform centraal beheren. Via configureerbare workflows zorgen we ervoor dat elk individueel wijzigingsverzoek automatisch door de juiste manager wordt beoordeeld, en de rechten kunnen bovendien voor een afgebakende tijd worden verstrekt. HelloID beschikt daarnaast over functionaliteit om individueel verstrekte rechten periodiek te laten herbeoordelen.
Zie waar de praktijk afwijkt van de gewenste situatie
Tegelijkertijd ben je er dan nog niet, want een audit gaat veelal een stap verder. De auditor wil niet alleen weten of toegangsrechten op een gestructureerde manier worden beheerd. De organisatie moet ook borgen dat alle geregistreerde rechten binnen de IAM-omgeving (ook wel de soll-situatie genoemd) overeenkomen met de daadwerkelijke instellingen in de doelsystemen (de ist-situatie). Uiteindelijk loggen de gebruikers in op die bedrijfsapplicaties en daar moeten de rechten dus goed staan.
Een ervaren auditor weet overigens dat er in de praktijk altijd inconsistenties kunnen zijn tussen systemen. Soms is door een technisch issue een wijziging onbedoeld niet doorgevoerd, maar vaker betreft het accounts en rechten die buiten het IAM-platform om zijn aangemaakt. Dat kan nog vervuiling betreffen uit de ‘pre-IAM periode’, maar het komt ook voor dat beheerders om een bepaalde reden zaken handmatig aanpassen.
Vanuit de audit is het niet zozeer de zorg dat er verschillen zijn. De auditor wil vooral nagaan of er een gestructureerde aanpak is om afwijkingen tussen het IAM-platform en de doelsystemen te herkennen en daar correct mee om te gaan.
Periodieke terugkoppeling tussen ist en soll
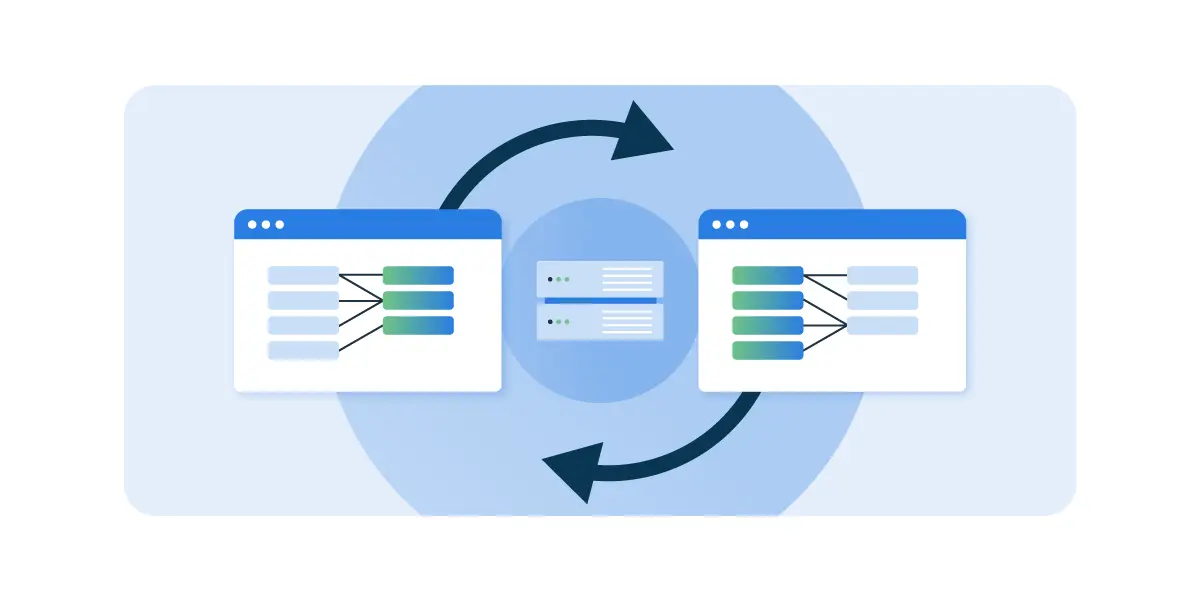
Je kunt natuurlijk gegevensdumps uit verschillende doelsystemen handmatig vergelijken met de gegevens in je IAM-platform, maar met honderden of duizenden medewerkers raak je dan al snel het overzicht kwijt.
In plaats daarvan verwacht een auditor een vorm van reconciliation waarbij je op een georganiseerde, geautomatiseerde wijze de gegevens uit de verschillende systemen onderling vergelijkt, verschillen herkent en deze eenvoudig kunt oplossen. Binnen HelloID bieden we deze functionaliteit als onderdeel van de Governance module. Hiermee worden meerdere controles uitgevoerd tussen HelloID en de doelsystemen, met als belangrijkste vragen:
Welke accounts en toegangsrechten zijn wél actief in specifieke doelsystemen, maar worden niet beheerd binnen je IAM-omgeving?
En andersom, welke accounts en toegangsrechten binnen je IAM-omgeving staan geregistreerd ‘als beheerd’, maar bestaan niet in de betreffende doelsystemen?
Zo’n rapportage geeft je als organisatie direct inzicht in de verschillen tussen het IAM-platform en de doelsystemen.
Van afwijking naar gerichte actie
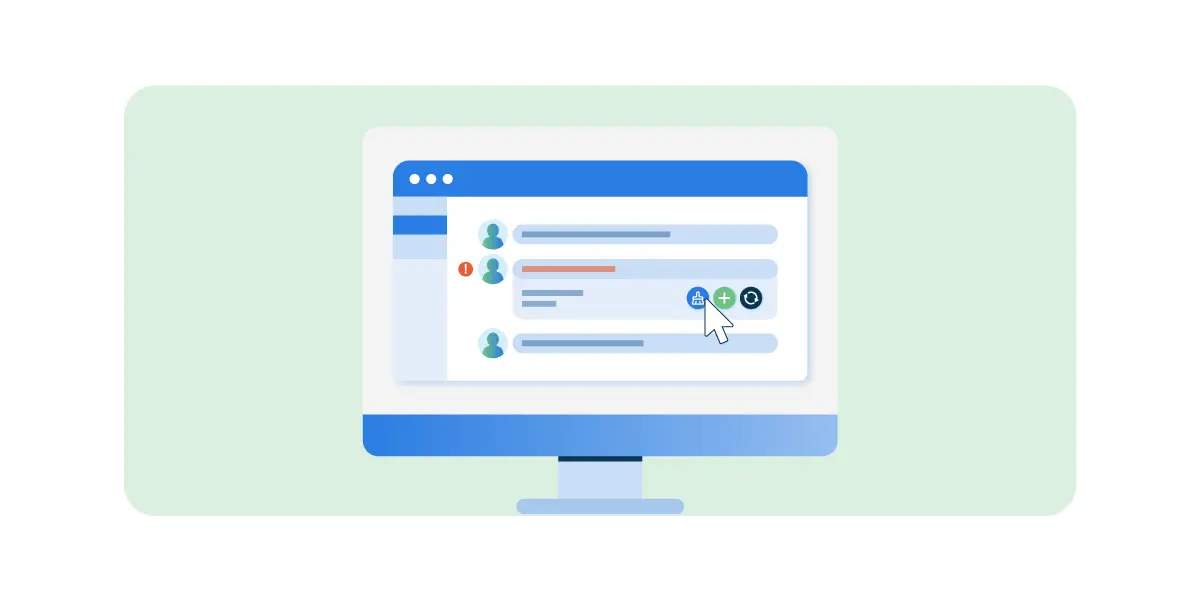
Het is belangrijk dat je reconciliationproces niet alleen een heldere rapportage met bevindingen oplevert. De IAM-omgeving moet ook eenvoudig hersteltaken kunnen voorbereiden en uitvoeren. Je wilt bijvoorbeeld aanwezige vervuiling in doelsystemen met de spreekwoordelijke ‘één klik’ kunnen opruimen. Zijn er daarentegen individueel aangemaakte accounts die wél relevant zijn binnen de huidige bedrijfsvoering, dan wil je deze met een eenvoudige handeling alsnog in beheer kunnen nemen binnen het IAM-platform. En zijn er om welke reden dan ook rechtenwijzigingen niet correct doorgevoerd binnen een doelsysteem, dan wil je de handeling eenvoudig kunnen herhalen. Reconciliation biedt dus de hulpmiddelen om actief aan de slag te gaan met de geconstateerde verschillen.
Leg controles en wijzigingen aantoonbaar vast
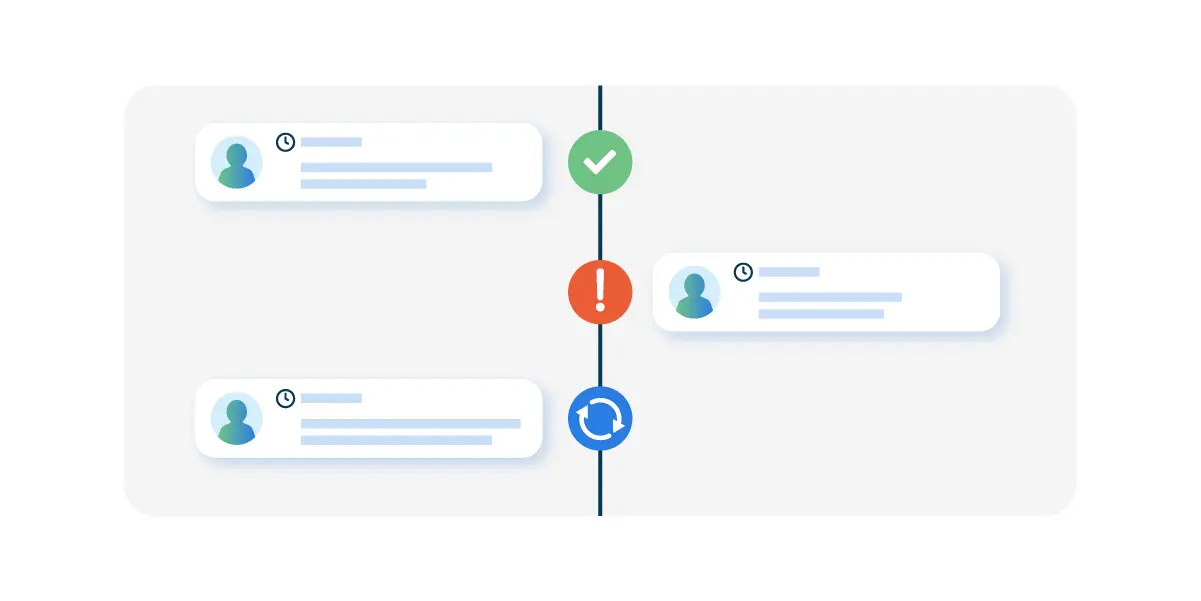
Het gaat bovendien niet alleen om het constateren en herstellen van verschillen tussen systemen. De geconstateerde afwijkingen en herstelacties moeten ook worden gelogd. Dit is belangrijk in het kader van audit trails, maar ook om periodiek alle constateringen te evalueren en verbeterpunten te bepalen. Binnen HelloID kun je hiervoor de via Elastic aangemaakte logs gebruiken.
Maak audits eenvoudiger met duidelijke rapportages
Met de reconciliation rapportages beschikken we over een volledige terugkoppeling tussen de doelsystemen en het IAM-platform. En omdat we ook nog alle account- en rechtenwijzigingen automatisch loggen, kun je met HelloID eenvoudig aantonen dat je compliant bent met alle voor jouw organisatie relevante normen en wetgeving.
Controleer periodiek waar de risico’s het grootst zijn
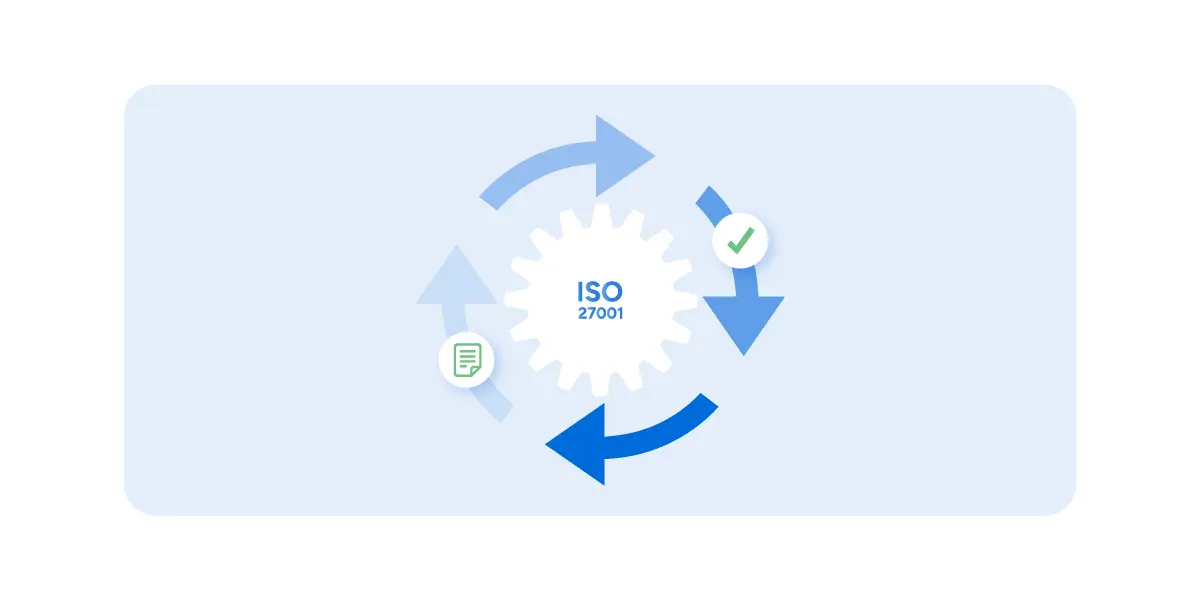
Moderne informatiebeveiligingsnormen zoals ISO 27001 en de daarvan afgeleide BIO en NEN 7510 hechten veel belang aan een goed georganiseerde verbetercyclus, waarbij periodiek de beveiligingsmaatregelen worden geëvalueerd en waar nodig aangepast. Bij een audit krijgt zo’n Plan-Do-Check-Act cyclus daarom veel aandacht en het is goed als ook reconciliation structureel in deze verbetercyclus is opgenomen.
Daarbij is het belangrijk dat je risicogestuurd kunt werken, waarbij men rechten van belangrijke systemen en gegevens vaker controleert dan applicaties met een lager risicoprofiel. Je kunt dit binnen HelloID onder andere instellen per accounttype of per applicatie. Zo heeft een account met beheerdersrechten een verhoogd risicoprofiel, en kun je ervoor kiezen deze automatisch vaker te controleren.
Zo helpt HelloID Governance je in control te blijven
Bij audits is de vraag dus of je voldoende grip hebt op de digitale toegang van gebruikers. Het gaat niet zozeer om eenmalige opschoonacties om vervuiling uit systemen te halen, maar om de processen en bijbehorende tooling om periodiek te controleren of alle rechten correct zijn ingesteld, en ze waar nodig aan te passen. Daarvoor zorgt de HelloID Governance functionaliteit met daarin onder andere reconciliation functionaliteit.
Geschreven door:
Arnout van der Vorst
IAM Architect
Maak kennis met Arnout van der Vorst, de inspirerende Identity Management Architect bij Tools4ever sinds het jaar 2000. Na zijn studie Hogere Informatica aan de Hogeschool van Utrecht is hij begonnen als Supportmedewerker bij Tools4ever. Daarna heeft Arnout zich opgewerkt tot een sleutelfiguur in het bedrijf. Zijn bijdragen strekken zich uit van klantondersteuning tot strategische pre-sales activiteiten, en hij deelt zijn kennis via webinars en artikelen.