


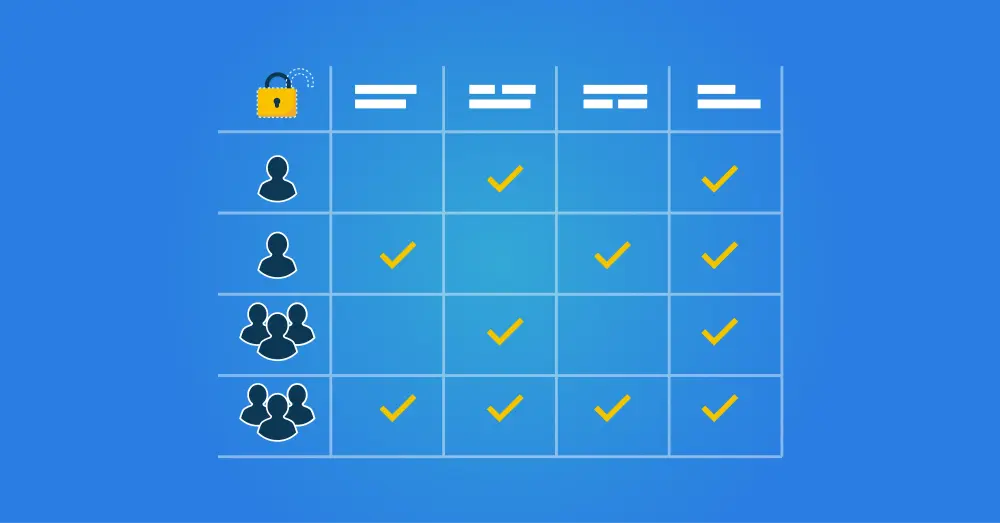
Matrice d'habilitations
Qu'est-ce qu'une matrice d'habilitations ?
Une matrice d'habilitations est un document, un outil ou un système qui décrit en détail quels utilisateurs ou groupes ont accès à des applications, des données ou d'autres ressources spécifiques au sein de votre organisation. Elle constitue donc un outil important pour la gestion de vos comptes et de vos accès, et aide à améliorer votre sécurité de l'information et votre conformité.
Une telle matrice d'habilitations poursuit deux objectifs :
La matrice constitue la source de tous les droits utilisateurs attribués et gérés au sein de votre plateforme de Gestion des Identités et des Accès (GIA). La GIA garantit que tous les utilisateurs accèdent aux applications, données et autres ressources dont ils ont besoin.
Elle constitue également une source unique de référence à laquelle il est possible de se reporter lors d'audits ou après une faille de sécurité afin d'inventorier tous les droits d'accès et, par exemple, de créer un journal d'audit.
Une matrice d'habilitations est nécessaire pour respecter le principe du moindre privilège, ou Principle of Least Privilege (PoLP), un principe directeur des normes de sécurité telles qu'ISO 27001 et le Règlement général sur la protection des données (RGPD). Ce principe implique que chaque collaborateur ne reçoive en permanence que les droits nécessaires aux applications, données et ressources dont il a réellement besoin pour effectuer son travail. Chaque utilisateur reçoit ainsi un accès fondé sur le principe du besoin d'en connaître. Cela contraste, par exemple, avec les petites start-ups où tous les utilisateurs ont souvent accès à toutes les ressources, sauf lorsqu'il s'agit d'informations très spécifiques et confidentielles. Cette approche est également appelée le principe de l'accès ouvert, sauf exception.
Les systèmes d'IAM ou GIA sont généralement configurés selon le principe du besoin d'en connaître, et une matrice d'habilitations est nécessaire pour gérer cette approche efficacement.
Une matrice d'habilitations est-elle obligatoire ?
Les directives de sécurité telles qu'ISO 27001 ou NIS2 ou encore HAS font souvent référence à une matrice d'habilitations, mais cette matrice n'est pas officiellement obligatoire. Il n'existe pas non plus de directive fixe quant à sa forme ou à sa mise en œuvre. Il s'agit plutôt d'un terme général désignant un registre centralisé, structuré et géré de toutes les règles d'habilitation. Un tel registre est tout simplement nécessaire pour respecter les exigences actuelles en matière de sécurité et de confidentialité. Au sein de notre propre plateforme HelloID, nous n'utilisons pas littéralement une matrice, mais nous garantissons la gestion des habilitations au moyen d'un ensemble de règles métier structurées.
Il existe également fréquemment des matrices d'habilitations à deux niveaux ou plus au sein des organisations :
Au niveau organisationnel ou décisionnel, elles concernent généralement les droits et responsabilités relatifs à des processus complets ou partiels et à des groupes de données. Qui est, par exemple, le propriétaire métier de toutes les données clients et de tous les systèmes clients ?
À un niveau plus opérationnel, comme dans le système de GIA, une matrice d'habilitations est beaucoup plus détaillée et concerne l'accès à des systèmes spécifiques et à des partages de données.
Élaborer une matrice d'habilitations
Comment élaborer une telle matrice d'habilitations et existe-t-il un modèle standard ? Il est naturellement possible de trouver des modèles, mais nous avons déjà indiqué que la configuration réelle dépend de l'organisation et des applications de gestion utilisées. Toutefois, l'élaboration d'une matrice d'habilitations repose toujours essentiellement sur les éléments suivants :
Identifiez les ressources, c'est-à-dire tous les systèmes d'information, applications, bases de données et sites physiques pour lesquels une gestion des accès est nécessaire.
Définissez les utilisateurs, groupes d'utilisateurs ou rôles auxquels vous devez attribuer et gérer des droits.
Déterminez à quels systèmes, applications et autres ressources les différents utilisateurs, groupes d'utilisateurs et rôles doivent avoir accès selon le principe du besoin d'en connaître.
Les droits d'accès peuvent ensuite comporter un niveau de détail supplémentaire, par exemple sous la forme des actions autorisées, consultation, modification, suppression, etc. Dans le secteur des soins, l'accès aux systèmes de santé comporte souvent un périmètre supplémentaire : une personne obtient alors uniquement accès aux données d'un site ou d'un groupe de clients spécifique.
Vous devez ensuite intégrer ces informations dans votre système de GIA. Comme vous l'avez vu à l'étape 4 ci-dessus, une matrice d'habilitations devient en pratique multidimensionnelle lorsque les droits d'accès sont approfondis. Une structure de tableau classique devient alors trop limitée. C'est notamment pourquoi nous utilisons des règles métier dans notre plateforme HelloID. Elles sont plus flexibles et polyvalentes, et vous pouvez les saisir, consulter, évaluer et adapter directement en ligne dans la plateforme HelloID via une interface conviviale.
Cartographier tous les utilisateurs, groupes d'utilisateurs, rôles et leurs droits peut être assez complexe dans une grande organisation. Vous devez réaliser une analyse complète de la structure organisationnelle existante et de tous les processus métier. L'exploration des rôles, ou role mining, est un outil utile pour créer rapidement et simplement une première matrice d'habilitations. Elle consiste à analyser intelligemment les utilisateurs existants et leurs droits d'accès afin de créer une première version de la matrice d'habilitations.
Quelles sont les alternatives à une matrice d'habilitations ?
Il n'existe pas réellement d'alternative à la matrice d'habilitations elle-même. Nous avons déjà indiqué qu'il s'agit davantage d'un terme général désignant un document ou un outil permettant d'enregistrer et de gérer les droits d'accès de manière structurée. Cependant, la manière dont vous organisez ces droits d'accès peut varier. Nous présentons ci-dessous plusieurs formes possibles de gestion des accès :
Formes de gestion des habilitations | Explication |
|---|---|
Liste de contrôle d'accès, ACL | L'accès aux systèmes et aux données est géré par utilisateur individuel. Cette méthode est la plus proche du concept de base d'une matrice d'habilitations. Elle fonctionne bien pour les petits systèmes et les petites organisations, mais devient rapidement difficile à gérer dans des environnements plus vastes. |
Contrôle d'accès basé sur les rôles, RBAC | Avec le RBAC, vous n'organisez pas les droits d'accès par personne, mais selon les rôles ou fonctions que les personnes peuvent exercer au sein d'une organisation. Un commercial reçoit donc des droits d'accès différents de ceux d'un administrateur. |
Contrôle d'accès basé sur les attributs, ABAC | L'ABAC est similaire au RBAC, mais plus flexible et également plus complexe, car davantage de caractéristiques, ou attributs, des utilisateurs, applications et données peuvent être utilisées. Pour accéder à certaines données, une personne doit par exemple avoir un rôle spécifique, mais également être autorisée à accéder à des données présentant un niveau de classification déterminé. |
Contrôle d'accès basé sur les politiques, PBAC | Avec le PBAC, vous utilisez des règles de politique pour déterminer qui a accès à quelles données et applications. Vous pouvez ainsi conditionner l'accès aux applications à l'heure de la journée, par exemple uniquement pendant les heures de travail, au réseau d'accès utilisé ou au niveau de sensibilité des données. |
Il s'agit de différentes méthodes permettant d'organiser et de structurer les droits d'accès. Chacune des possibilités de contrôle décrites présente ses propres avantages et inconvénients, selon le type et la taille de l'organisation, ainsi que la sensibilité des données gérées. Dans la pratique, vous constaterez également que les solutions de GIA avancées utilisent souvent une combinaison de ces méthodes pour leur gestion des habilitations.
IAM - GIA et matrice d'habilitations
Comment utiliser une matrice d'habilitations pour configurer votre Gestion des Identités et des Accès ? Dans de nombreuses solutions de GIA, y compris HelloID, le contrôle d'accès basé sur les rôles, ou RBAC, est présenté comme le point de départ de votre gestion des accès. Cela est logique, car le RBAC s'aligne étroitement sur le principe du moindre privilège : vous définissez les droits d'accès nécessaires pour chaque rôle.
En pratique, HelloID offre un mécanisme plus étendu pour gérer vos règles d'habilitation, à savoir l'ABAC. Les attributs sont les différentes caractéristiques possibles des utilisateurs. Il peut effectivement s'agir du rôle ou de la fonction d'une personne, mais aussi du service dans lequel elle travaille ou de son lieu de travail. Nous pouvons attribuer des droits d'accès sur la base de combinaisons de ces attributs, et cette flexibilité rend le système très puissant. Voici quelques exemples de telles règles métier :
Au moyen d'une règle métier, nous pouvons facilement configurer qu'une personne occupant la fonction de « professionnel de santé » accède, en plus des logiciels M365 standard, au dossier client électronique, ou DCE. Il s'agit donc d'un droit d'accès basé sur les rôles.
Vous pouvez approfondir ce droit d'accès en utilisant également d'autres attributs. Un professionnel de santé peut ainsi accéder uniquement aux données du DCE des clients traités sur le site et dans le service où il travaille lui-même.
Les règles métier prennent également en charge le facteur temps. Vous pouvez, par exemple, attribuer les habilitations nécessaires plusieurs jours avant l'intégration d'une personne. Vous pouvez également bloquer un compte à la fin du contrat tout en conservant les habilitations associées dans le système pendant une période de grâce.
HelloID vous permet également d'attribuer des droits d'accès individuels et optionnels, par exemple pour une application spécifique dans le cadre d'un projet temporaire. Ce type de droit ne découle donc pas d'attributs ou de règles de politique. Nous ne gérons donc pas ces droits au moyen de règles métier générales. Nous utilisons à la place le module HelloID Service Automation. Il automatise et enregistre la demande en ligne de ces droits optionnels, y compris le contrôle et l'approbation, l'attribution et, si nécessaire, leur retrait en temps utile.
HelloID vous offre ainsi la flexibilité nécessaire pour combiner différentes mesures de gestion au sein de votre environnement de GIA et ajuster précisément votre matrice d'habilitations GIA à votre organisation.
Vous souhaitez en savoir plus sur la configuration de vos règles d'habilitation et de votre matrice d'habilitations à l'aide des règles métier HelloID ? Contactez nous