


Pas encore conforme à l’IAM ?
La gestion de vos droits est-elle encore en grande partie organisée manuellement ? Ne disposez-vous pas de règles de gestion claires indiquant quels collaborateurs doivent recevoir quelles licences IT, quels comptes utilisateurs et quels droits d’accès ? En bref, votre conformité en matière de gestion des identités et des accès n’est-elle pas encore maîtrisée ? Dans ce cas, nous vous proposons ci-dessous quelques pistes pour vous aider à démarrer.
La signification de la conformité
La conformité ne concerne pas uniquement le respect de la législation et de la réglementation générales. Elle peut également porter sur des directives convenues au sein d’un secteur spécifique et sur les règles internes des organisations. En pratique, cette conformité peut concerner de nombreux sujets, allant des cadres financiers et des lois sur la protection de la vie privée aux directives relatives aux conditions de travail et à la législation environnementale. La tendance générale consiste à passer du simple contrôle et de la sanction des comportements indésirables à l’application de comportements souhaités. L’accent est de plus en plus mis sur la transparence des opérations, la conformité proactive et la diligence raisonnable.
En matière de confidentialité et de sécurité de l’information, par exemple, vous n’intervenez donc pas uniquement lorsqu’une violation de données se produit. Les organisations doivent au contraire respecter des directives de sécurité claires et être en mesure de démontrer de façon univoque qu’elles y répondent. Outre le RGPD, les organismes publics français doivent respecter la PSSIE (Politique de Sécurité des Systèmes d'Information de l'État) et les recommandations de l'ANSSI, tandis que les recommandations et exigences de la HAS (Haute Autorité de Santé) constituent une référence clé dans le secteur de la santé. Le secteur de l’éducation s'appuie quant à lui sur des cadres dédiés comme la PSSI du Ministère de l'Éducation Nationale et les directives de la DNE (Direction du Numérique pour l'Éducation). Pour les entités essentielles et importants, la directive européenne NIS 2 constitue également un cadre réglementaire majeur à respecter.
Votre organisation doit au minimum être en mesure de démontrer de façon univoque, lors des audits de conformité, qu’elle respecte les règles. Dans le cas de l’ISO 27001, vous pouvez également opter pour une certification. De nombreuses entreprises ne font par exemple affaire qu’avec des fournisseurs certifiés ISO 27001. Nous évoluons ainsi collectivement vers une situation où l’attention se déplace du contrôle a posteriori vers une conformité démontrable en amont.
Pourquoi être conforme est-il important ?
Les exigences deviennent donc de plus en plus élevées et la conformité des organisations fait l’objet d’une attention croissante. La non-conformité peut donc avoir des conséquences majeures :
La non-conformité peut entraîner des sanctions importantes et des conséquences juridiques. Si des organismes enfreignent délibérément la législation sur la protection des données personnelles, la CNIL (Commission Nationale de l'Informatique et des Libertés) peut infliger des sanctions administratives et des amendes allant jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial.
De plus, les acteurs du marché peuvent également se tenir mutuellement responsables. En cas de violation de données, vous pouvez vous attendre, en plus des sanctions de l’AP, à des demandes d’indemnisation de la part des victimes. Il peut s’agir d’organisations clientes, mais aussi de particuliers regroupés dans le cadre d’actions collectives.
Au-delà de cet impact financier, il est naturellement désastreux pour une organisation de faire la une des médias parce que sa sécurité de l’information et sa protection de la vie privée ne sont pas maîtrisées.
Comme nous l’avons déjà indiqué, de nombreuses parties ne vous considéreront plus comme un interlocuteur crédible si vous ne démontrez pas votre conformité aux directives. Un certificat ISO 27001 constitue aujourd’hui souvent une condition impérative dans le cadre des appels d’offres.
La conformité n’est donc plus aujourd’hui une simple obligation juridique, mais une nécessité stratégique. Les organisations qui maîtrisent leur conformité inspirent confiance aux clients, partenaires et investisseurs, limitent les risques et renforcent leur position sur le marché.
Comment votre solution IAM vous aide-t-elle à devenir conforme ?
Comment devenir conforme aux normes pertinentes de confidentialité et de sécurité de l’information dans le domaine de votre gestion des identités et des accès (IAM) ? Outre le RGPD, vous devrez, selon votre secteur, respecter par exemple la PSSIE (et les recommandations de l'ANSSI), les exigences de la HAS, les directives applicables à l’enseignement (comme celles de la DNE) ou la norme internationale ISO/IEC 27001. Une partie des mesures de contrôle requises par ces normes concerne directement la gestion de vos comptes et de vos droits d'accès.
Tools4ever propose donc plusieurs checklists permettant d’examiner comment ces mesures peuvent être mises en œuvre à l’aide de la fonctionnalité IAM de votre organisation. Sans examiner ces mesures en détail ici, certains principes généraux permettent de rendre votre gestion des comptes et des accès conforme à la législation et à la réglementation courantes. Nous les détaillons ci-dessous à l’aide de notre plateforme HelloID.
Accès sécurisé renforcé
La sécurité des accès commence par l’authentification et l’autorisation, mais les normes de sécurité imposent souvent des exigences spécifiques. Elles peuvent par exemple concerner la robustesse requise des mots de passe ou l’utilisation de mesures de sécurité supplémentaires. En complément des services d’annuaire habituels, HelloID prend par exemple en charge l’authentification multifacteur avec différentes méthodes gratuites telles que FIDO, Push-to-Verify, les SMS et les e-mails. Le module s’intègre également de manière transparente avec Microsoft Authenticator et Google Authenticator, tout en vous permettant de continuer à utiliser vos méthodes MFA et jetons existants. Nous prenons également en charge le Single Sign-On, car il est préférable d’utiliser un mot de passe fort unique plutôt qu’un mot de passe faible par application. Nous combinons ainsi sécurité des accès et convivialité.
Provisionnement standardisé avec des règles de gestion claires
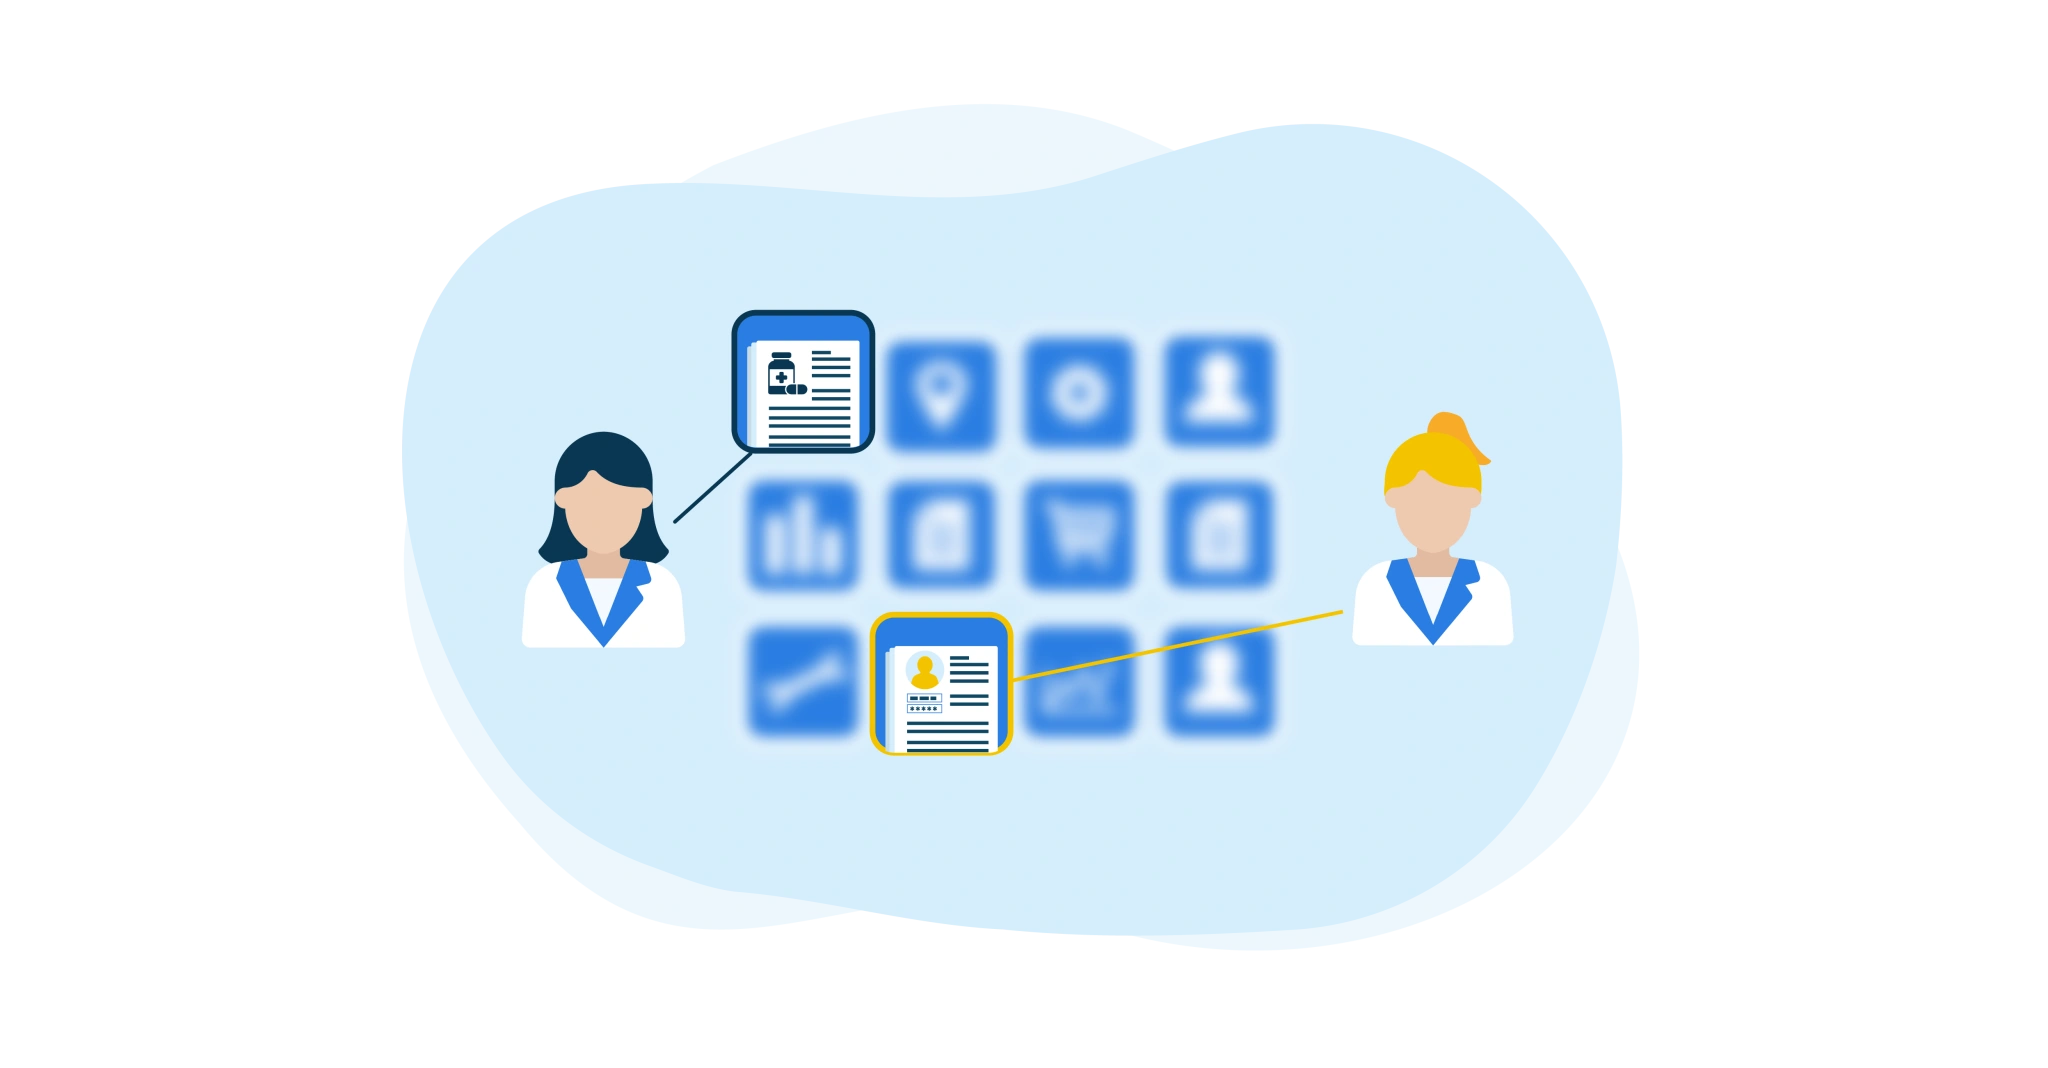
Dans le concept de sécurité Zero Trust, l’un des principes fondamentaux est le « Principle of Least Privilege ». Cela signifie que les collaborateurs ne doivent disposer que des accès strictement nécessaires aux applications et aux données, en fonction de leurs tâches et responsabilités. Ainsi, dans un système de santé, un professionnel de santé ne peut accéder aux listes de médicaments que s’il y est autorisé, et uniquement pour les patients dont il est responsable.
Dans HelloID, nous automatisons donc le provisionnement des comptes et des droits sur la base de données utilisateur telles que la fonction et le service, telles qu’elles sont enregistrées dans le système RH. Sur la base de ce contrôle d’accès basé sur les attributs, ou Attribute Based Access Control (ABAC), chaque nouveau collaborateur reçoit automatiquement, lors de son intégration, les comptes utilisateurs et les droits d’accès correspondant à ses activités. Si une personne change de fonction ou de service, HelloID adapte immédiatement et automatiquement ses droits d’accès. En cas de fin de contrat, le compte utilisateur est automatiquement bloqué afin que le collaborateur sortant ne puisse plus accéder aux systèmes. Cette automatisation garantit que seuls les droits strictement nécessaires sont accordés et qu’aucun droit inutile ne s’accumule. En connectant également des systèmes sources spécifiques pour les travailleurs externes, nous pouvons garantir qu’ils reçoivent un accès juste-à-temps aux systèmes et aux données. Le « Principle of Least Privilege » est ainsi appliqué à l’échelle de l’organisation et toutes les modifications sont enregistrées en vue des audits de sécurité intermédiaires.
Processus de gestion maîtrisés
Une bonne sécurité de l’information repose donc sur des règles de gestion claires, des processus transparents et un nombre d’exceptions aussi limité que possible. Nous avons décrit ci-dessus comment nous attribuons autant que possible les comptes et les droits de manière automatisée, sur la base de règles standard tenant compte, par exemple, de la fonction et du service de chaque personne.
Des exceptions restent néanmoins toujours nécessaires. Par exemple, lorsqu’une personne a besoin d’une licence supplémentaire pour un projet temporaire ou doit être ajoutée à un dossier de projet. De nombreuses autres demandes individuelles sont également possibles, allant du changement d’un nom d’e-mail à la création d’une boîte aux lettres de groupe ou à la réinitialisation du mot de passe d’une personne. Ces processus de service doivent être configurés de manière à répondre pleinement aux normes de sécurité.
Au sein du module HelloID Service Automation, nous prenons en charge ces processus de la manière la plus conviviale possible. Lorsque cela est souhaité, les actions ne doivent pas nécessairement être réalisées par un administrateur de deuxième niveau, les collaborateurs du service d’assistance peuvent eux-mêmes traiter les demandes. Les responsables peuvent également effectuer des modifications pour les membres de leur équipe via des formulaires délégués, et nous proposons un portail en libre-service permettant aux collaborateurs de gérer eux-mêmes les modifications simples.
L’élément clé du libre-service est que nous pouvons configurer les processus sous-jacents afin que les responsables et propriétaires de ressources concernés soient toujours sollicités en ligne pour donner leur approbation. Dès que la demande est confirmée, la plateforme assure l’activation sécurisée dans les systèmes back-end concernés. Pour chaque demande, le système enregistre automatiquement qui l’a soumise et qui l’a approuvée. À tout moment, il peut fournir un aperçu des licences, applications, partages, etc. utilisés.
Supervision et gouvernance
Pour la conformité de votre IAM, il est donc essentiel que l’ensemble du cycle de vie des identités soit auditable. Toutes les actions doivent être traçables, depuis la création, l’activation et la mise à jour des comptes et des droits d’accès jusqu’à leur désactivation et leur suppression. Pour les modifications individuelles réalisées à l’aide de Service Automation, nous devons également pouvoir déterminer précisément qui a demandé la modification, quelle personne a approuvé la demande et quelles modifications elle a entraînées dans les systèmes sous-jacents.
Avec le module HelloID Governance, vous portez votre conformité à un niveau encore supérieur. Cette fonctionnalité vous permet non seulement de devenir conforme, mais aussi de le rester à mesure que votre environnement IT se complexifie et que les exigences de sécurité augmentent. Le module propose à cet effet des fonctionnalités telles que la réconciliation, la recertification et la gestion des règles toxiques. Elles permettent d’identifier et de résoudre les incohérences internes entre la plateforme IAM et les systèmes cibles, de mieux contrôler l’utilisation des produits en libre-service notamment, et d’identifier et résoudre automatiquement les règles métier conflictuelles.
Vous souhaitez en savoir plus ?
La gestion des identités joue aujourd’hui un rôle central dans votre sécurité informatique. Afin de respecter les directives courantes en matière de sécurité de l’information et de législation sur la protection de la vie privée, il est notamment nécessaire que les collaborateurs, partenaires et clients n’accèdent aux applications et aux données qu’avec leur propre compte. Les droits doivent toujours être attribués selon le « Principle of Least Privilege » et toutes les activités IT doivent être traçables jusqu’au niveau des utilisateurs individuels. Tools4ever propose les solutions adéquates et nous disposons de checklists concernant notamment l'ISO/IEC 27001, la PSSIE (ainsi que les guides de l'ANSSI) et les recommandations de la HAS afin d’examiner comment notre plateforme HelloID répond aux exigences en matière de gestion des comptes et des droits, et comment elle vous aide à devenir et à rester conforme. Nous serons ravis de vous en dire davantage.
