Noch nicht IAM-compliant?
Ist Ihre Berechtigungsverwaltung noch größtenteils manuell organisiert? Fehlen Ihnen klare Richtlinien dazu, welche Mitarbeitenden welche IT-Lizenzen, Benutzerkonten und Zugriffsrechte erhalten sollen? Kurz gesagt: Haben Sie Ihre Compliance im Bereich Identity und Access Management noch nicht im Griff? In diesem Fall geben wir Ihnen nachfolgend einige Anhaltspunkte, um damit zu beginnen.
Die Bedeutung von Compliance
Bei Compliance geht es nicht nur um die Einhaltung allgemeiner Gesetze und Vorschriften. Sie kann auch Richtlinien umfassen, die innerhalb einer bestimmten Branche vereinbart wurden (z.B. KRITIS, TISAX, DORA), sowie interne Richtlinien von Organisationen. In der Praxis kann sich Compliance auf eine Vielzahl von Themen beziehen, von finanziellen Rahmenbedingungen und Datenschutzgesetzen bis hin zu Arbeitsschutzrichtlinien und Umweltvorschriften. Der allgemeine Trend besteht darin, dass sich der Fokus von der bloßen Kontrolle und Bestrafung unerwünschten Verhaltens hin zur Durchsetzung erwünschten Verhaltens verschiebt. Transparenz in der Unternehmensführung, proaktive Compliance und Due Diligence gewinnen zunehmend an Bedeutung.
Im Bereich Datenschutz und Informationssicherheit werden Sie beispielsweise nicht erst relevant, wenn Sie unbeabsichtigt eine Datenschutzverletzung verursachen. Stattdessen gelten klare Sicherheitsrichtlinien für Organisationen, und Sie müssen eindeutig nachweisen können, dass Sie diese erfüllen. Für wesentliche und wichtige Sektoren ist zudem NIS2, Network and Information Security 2, ein wichtiger Standard für Compliance.
Als Organisation müssen Sie bei Compliance-Audits mindestens eindeutig nachweisen können, dass Sie die Vorschriften erfüllen. Im Fall von ISO 27001 können Sie sich jedoch auch zertifizieren lassen. Viele Unternehmen arbeiten beispielsweise nur noch mit Lieferanten zusammen, die nach ISO 27001 zertifiziert sind. So entwickeln wir uns gemeinsam hin zu einer Situation, in der sich der Fokus von nachträglicher Kontrolle auf nachweisbare Compliance im Voraus verlagert.
Warum ist Compliance wichtig?
Die Anforderungen werden zunehmend höher, und die Compliance von Organisationen steht immer stärker unter Beobachtung. Das bedeutet automatisch, dass Non-Compliance erhebliche Auswirkungen haben kann:
Non-Compliance kann hohe Sanktionen und rechtliche Folgen nach sich ziehen. Wenn Parteien beispielsweise vorsätzlich gegen Datenschutzgesetze verstoßen, kann die niederländische Datenschutzbehörde Autoriteit Persoonsgegevens (AP) Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes verhängen.
Hinzu kommt, dass sich auch Marktteilnehmer gegenseitig zur Verantwortung ziehen können. Bei einer Datenschutzverletzung können Sie neben Sanktionen der AP auch Schadensersatzforderungen von Betroffenen erwarten. Dabei kann es sich um Kundenorganisationen handeln, aber auch um Privatpersonen, die sich zu Sammelklagen zusammenschließen.
Abgesehen von den finanziellen Folgen ist es für eine Organisation selbstverständlich verheerend, wenn sie in die Schlagzeilen gerät, weil ihre Informationssicherheit und ihr Datenschutz nicht ausreichend geregelt sind.
Wie bereits erwähnt, sind Sie für viele Parteien heute ohnehin kein geeigneter Geschäftspartner mehr, wenn Sie die Richtlinien nicht nachweislich erfüllen. Ein ISO-27001-Zertifikat ist bei Ausschreibungen heute häufig eine zwingende Voraussetzung.
Compliance ist heute daher nicht nur eine rechtliche Verpflichtung, sondern eine strategische Notwendigkeit. Organisationen, die ihre Compliance gut organisiert haben, schaffen Vertrauen bei Kunden, Partnern und Investoren, begrenzen Risiken und stärken ihre Marktposition.
Wie unterstützt Ihre IAM-Lösung Sie dabei, compliant zu werden?
Wie können Sie im Bereich Identity und Access Management die relevanten Datenschutz- und Informationssicherheitsstandards erfüllen? Neben der DSGVO müssen Sie abhängig von Ihrer Branche beispielsweise die Anforderungen laut KRITIS, TISAX oder die allgemeine ISO 27001 erfüllen. Ein Teil der in diesen Standards geforderten Kontrollmaßnahmen betrifft Ihre Konto- und Berechtigungsverwaltung. Tools4ever stellt daher mehrere Checklisten zur Verfügung, in denen wir prüfen, wie diese Maßnahmen mithilfe Ihrer IAM-Funktionalität umgesetzt werden können. Ohne diese Maßnahmen hier im Detail zu behandeln, gibt es einige allgemeine Ausgangspunkte, um Ihre Konto- und Zugriffsverwaltung mit den gängigen Gesetzen und Vorschriften compliant zu gestalten. Diese erläutern wir nachfolgend anhand unserer HelloID-Plattform ausführlicher.
Zusätzlich abgesicherter Zugriff
Zugangssicherheit beginnt mit Authentifizierung und Autorisierung, Sicherheitsstandards stellen dabei jedoch häufig spezifische Anforderungen. Beispielsweise an die erforderliche Stärke von Passwörtern oder an die Nutzung zusätzlicher Sicherheitsmaßnahmen. Ergänzend zu herkömmlichen Directory Services unterstützt HelloID beispielsweise Multi-Faktor-Authentifizierung mit verschiedenen kostenlosen Methoden wie FIDO, Push-to-Verify, SMS und E-Mail. Darüber hinaus integriert sich das Modul nahtlos sowohl mit Microsoft Authenticator als auch mit Google Authenticator, und Sie können Ihre bestehenden MFA-Methoden und Tokens weiterhin verwenden. Wir unterstützen auch Single Sign-On, denn es ist besser, ein starkes Passwort zu verwenden als für jede Anwendung ein schwaches Passwort. So kombinieren wir Zugangssicherheit und Benutzerfreundlichkeit.
Standardisiertes Provisioning mit klaren Richtlinien
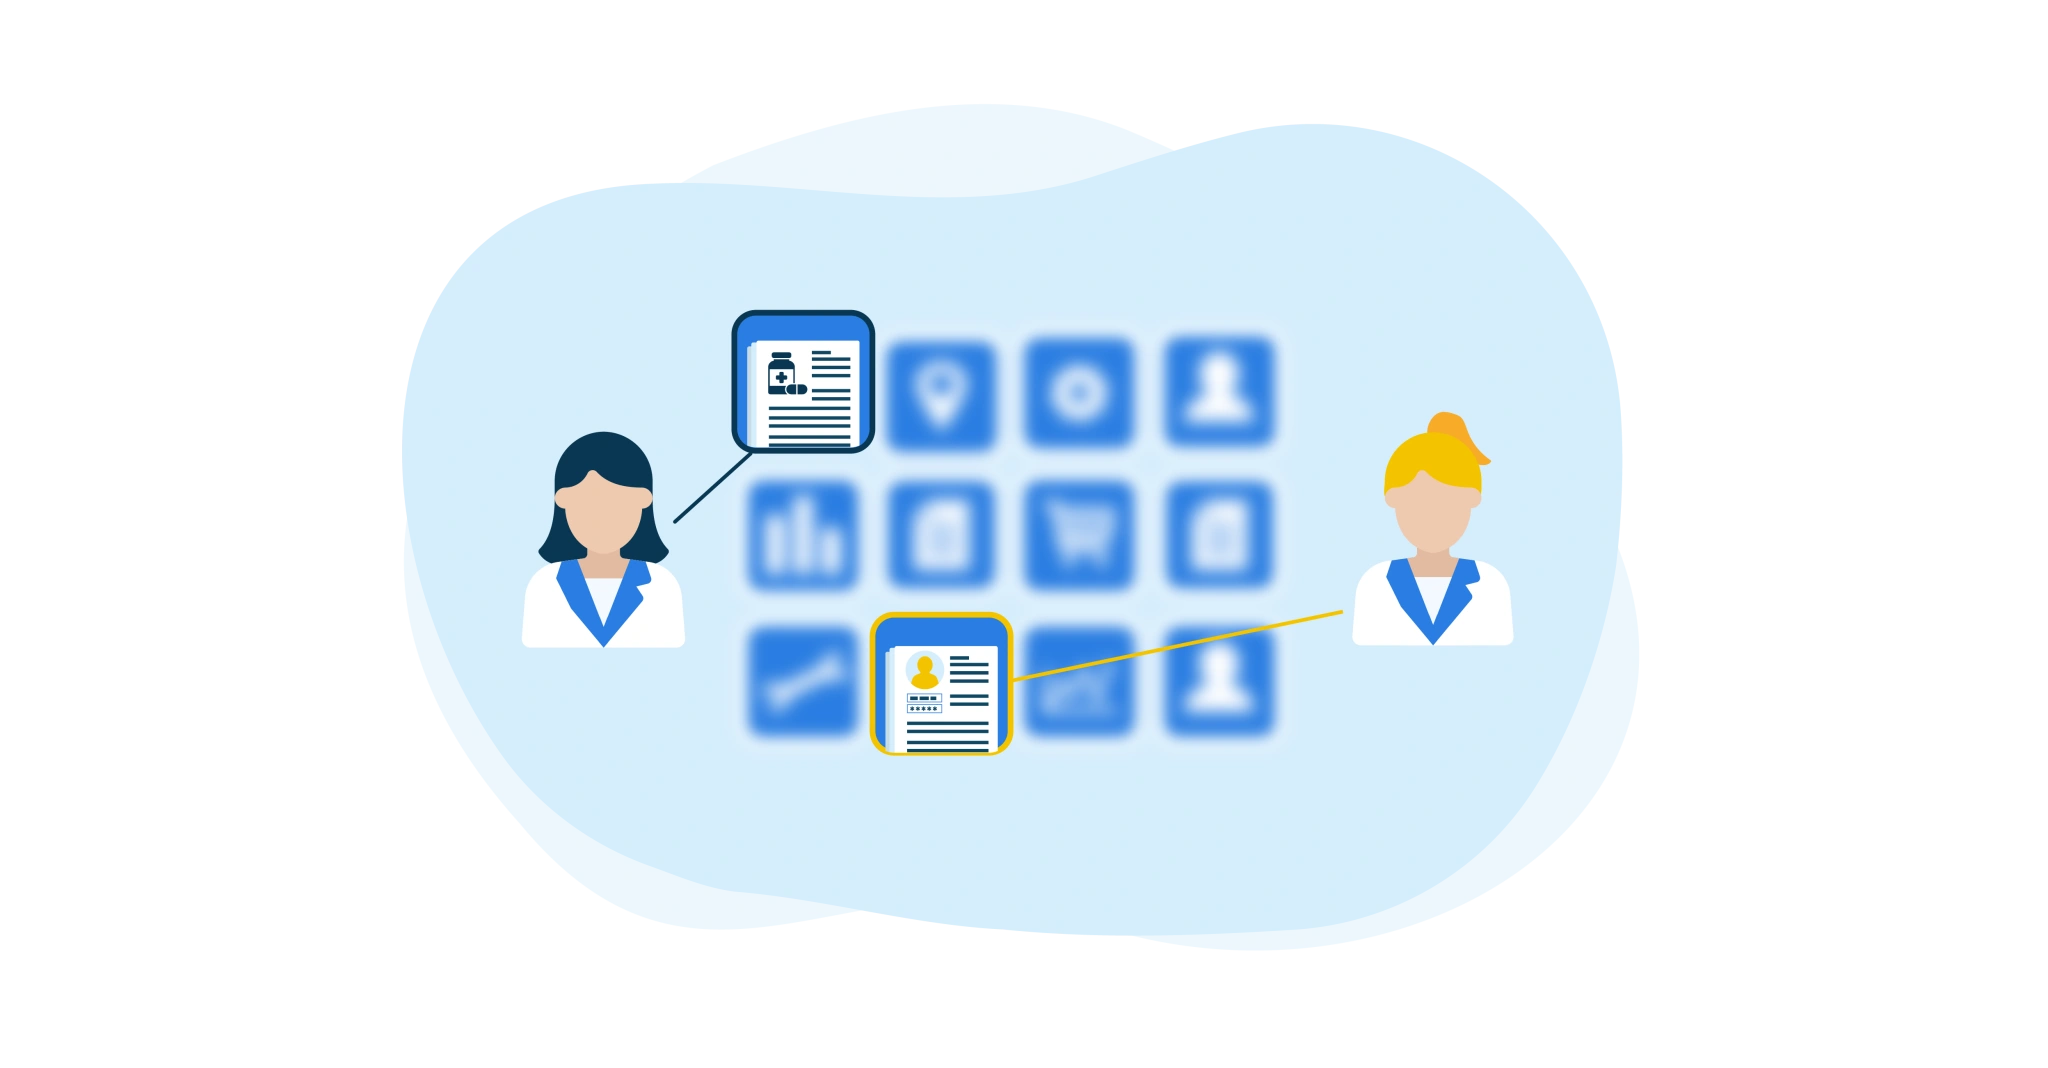
Im Zero-Trust-Security-Konzept ist eines der zentralen Prinzipien das „Principle of Least Privilege“. Das bedeutet, dass Mitarbeitende nur den unbedingt erforderlichen Zugriff auf Anwendungen und Daten erhalten dürfen, abhängig von ihren Aufgaben und Verantwortlichkeiten. So darf eine Pflegekraft beispielsweise in einem Versorgungssystem nur dann auf Medikationslisten zugreifen, wenn sie dazu berechtigt ist, und auch nur auf die Patienten, für die diese Person verantwortlich ist.
Innerhalb von HelloID automatisieren wir deshalb das Provisioning von Konten und Berechtigungen auf Grundlage von Benutzerdaten wie Funktion und Abteilung, die im HR-System hinterlegt sind. Basierend auf dieser sogenannten Attribute Based Access Control (ABAC) erhält jeder neue Mitarbeitende beim Onboarding automatisch die Benutzerkonten und Zugriffsrechte, die zu seinen Aufgaben passen. Wechselt jemand die Funktion oder Abteilung, passt HelloID die Zugriffsrechte automatisch direkt an. Wird das Arbeitsverhältnis beendet, wird das Benutzerkonto automatisch gesperrt, sodass der ausscheidende Mitarbeitende keinen Zugriff mehr hat. Mit dieser Automatisierung stellen wir sicher, dass nur die unbedingt erforderlichen Berechtigungen vergeben werden und sich niemals unnötige Rechte ansammeln. Durch die Anbindung spezifischer Quellsysteme für externe Mitarbeitende können wir zudem gewährleisten, dass flexible Arbeitskräfte Just-in-Time-Zugriff auf Systeme und Daten erhalten. So ist das „Principle of Least Privilege“ organisationsweit verankert, und alle Änderungen werden für regelmäßige Sicherheits-Audits protokolliert.
Abgesicherte Verwaltungsprozesse
Eine gute Informationssicherheit basiert auf klaren Richtlinien, transparenten Prozessen und möglichst wenigen Ausnahmen. Oben haben wir beschrieben, wie wir Konten und Berechtigungen anhand von Standardregeln möglichst automatisiert bereitstellen und dabei beispielsweise Funktion und Abteilung einer Person berücksichtigen.
Dennoch sind Ausnahmen immer erforderlich. Beispielsweise wenn jemand für ein zeitlich begrenztes Projekt eine zusätzliche Lizenz benötigt oder einer Projektmappe hinzugefügt werden muss. Darüber hinaus sind zahlreiche weitere individuelle Anfragen möglich, von einer Namensänderung in der E-Mail-Adresse über die Erstellung eines Gruppenpostfachs bis hin zum Zurücksetzen eines Passworts. Diese Serviceprozesse müssen so eingerichtet sein, dass sie die Sicherheitsstandards vollständig erfüllen.
Innerhalb des HelloID-Moduls Service Automation unterstützen wir diese Prozesse so benutzerfreundlich wie möglich. Bei Bedarf müssen die Aufgaben nicht von einem Administrator im Second-Level-Support ausgeführt werden, sondern Helpdesk-Mitarbeitende können Anfragen selbst bearbeiten. Manager können über delegierte Formulare Änderungen für ihre Teammitglieder durchführen, und wir bieten ein Self-Service-Portal, in dem Mitarbeitende einfache Änderungen selbst vornehmen können.
Der Kern dieses Self-Service besteht darin, dass wir die zugrunde liegenden Prozesse so konfigurieren können, dass die zuständigen Manager und Ressourcenverantwortlichen stets online um ihre Genehmigung gebeten werden. Sobald die Anfrage bestätigt wurde, sorgt die Plattform dafür, dass die weitere Aktivierung sicher in den betroffenen Backend-Systemen umgesetzt wird. Bei jeder Anfrage wird automatisch erfasst, wer die Anfrage eingereicht und wer sie genehmigt hat. Das System kann jederzeit eine Übersicht über die verwendeten Lizenzen, Anwendungen, Freigaben et cetera bereitstellen.
Monitoring und Governance
Für Ihre IAM-Compliance ist es wichtig, dass Ihr vollständiger Identity Lifecycle auditierbar ist. Alle Aktionen müssen nachvollziehbar sein, von der Erstellung, Aktivierung und Aktualisierung von Konten und Zugriffsrechten bis hin zu deren Deaktivierung und Löschung. Auch bei individuell vorgenommenen Änderungen, die wir mithilfe von Service Automation ausgeführt haben, müssen wir exakt feststellen können, wer eine Änderung beantragt hat, welche Person die Anfrage genehmigt hat und zu welchen Änderungen dies in den zugrunde liegenden Systemen geführt hat.
Mit dem HelloID-Modul Governance heben Sie Ihre Compliance auf ein noch höheres Niveau. Mit dieser Funktionalität stellen Sie sicher, dass Sie nicht nur compliant werden, sondern auch compliant bleiben, während Ihre IT-Umgebung zunehmend komplexer wird und die Sicherheitsanforderungen weiter steigen. Dafür bietet das Modul Funktionen wie Reconciliation, Recertification und Toxic-Rules-Management, mit denen wir interne Abweichungen zwischen der IAM-Plattform und Zielsystemen erkennen und beheben, die Nutzung unter anderem von Self-Service-Produkten besser kontrollieren sowie widersprüchliche Business Rules automatisch erkennen und lösen können.
Mehr erfahren?
Identity Management nimmt heute eine zentrale Rolle innerhalb Ihrer IT-Sicherheit ein. Um die gängigen Informationssicherheitsrichtlinien und Datenschutzgesetze zu erfüllen, ist es unter anderem erforderlich, dass Mitarbeitende, Partner und Klienten nur noch mit einem eigenen Konto Zugriff auf Anwendungen und Daten erhalten. Berechtigungen müssen stets gemäß dem „Principle of Least Privilege“ vergeben werden, und alle IT-Aktivitäten müssen bis auf die Ebene einzelner Benutzer nachvollziehbar sein. Tools4ever bietet dafür die passenden Lösungen. Gerne informieren wir Sie ausführlicher darüber.