Comment le Zero Trust aide les organisations à réduire les cyberrisques
Le Zero Trust est un concept de sécurité moderne où rien ni personne n’est automatiquement digne de confiance. Autrement dit: ne jamais faire confiance, toujours vérifier. En pratique, toute communication au sein de votre environnement IT doit être vérifiée et surveillée. Nous examinons dans cet article comment le Zero Trust aide à réduire les cyberrisques et quel rôle joue la gestion des identités et des accès.
Qu’est-ce que le Zero Trust ?
Le contrôle continu dans le cadre du Zero Trust diffère fondamentalement de la sécurité des réseaux d’entreprise traditionnels on-premises. Dans ces environnements, l’accent est mis sur la connexion au réseau. Une fois « à l’intérieur », les utilisateurs sont implicitement considérés comme fiables et il existe une marge importante pour ce que l’on appelle le mouvement latéral. Un attaquant peut par exemple entrer via un compte e-mail puis, à partir de là, accéder à d’autres systèmes.
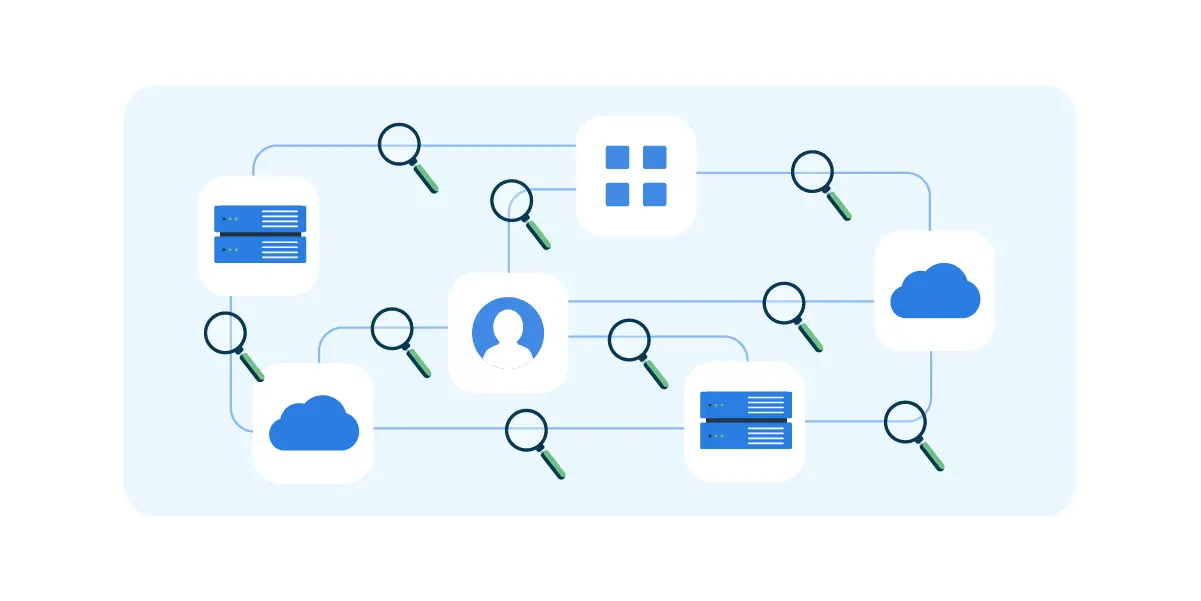
Une telle sécurité périmètrique présente donc des limites, et dans les environnements cloud, cette frontière réseau fait de toute façon défaut. Les applications et les données peuvent être hébergées partout et sont directement accessibles via Internet: à tout moment, depuis n’importe quel lieu et sur différents terminaux. Les applications peuvent aussi échanger des données de manière autonome.
Cela exige donc une approche totalement différente. Vous devez contrôler toutes les communications de bout en bout. Entre utilisateurs et systèmes, et entre les systèmes eux-mêmes. Ils ne doivent recevoir que les droits nécessaires aux tâches prescrites. Cela est connu sous le nom de principe du moindre privilège.
Pourquoi le Zero Trust est pertinent aujourd’hui
La pertinence du Zero Trust découle directement de l’adoption à grande échelle des services cloud. Les environnements cloud deviennent également plus complexes, plus vastes et donc plus vulnérables. Selon Eurostat, 52,7 % des entreprises européennes de 10 personnes ou plus utilisaient des services de cloud payants en 2025, contre 45,2 % deux ans plus tôt. L'écart reste très marqué selon la taille : 49,3 % pour les petites entreprises (10 à 49 personnes), 66,8 % pour les moyennes (50 à 249) et 84,7 % pour celles de 250 personnes et plus. La France, longtemps à la traîne, rattrape son retard rapidement : avec +13,7 points entre 2023 et 2025, elle enregistre la troisième plus forte progression de l'Union, derrière la Lituanie et l'Italie.
 La sécurité réseau traditionnelle ne suffit donc plus depuis longtemps pour les protéger. L’attention doit de plus en plus se porter sur le contrôle de chaque maillon individuel de la chaîne de services. Presque chaque cyberattaque comprend aujourd’hui plusieurs étapes qui forment ensemble la ‘kill chain’. Le plus récent rapport sur les violations de données de l’Autorité des données personnelles montre par exemple que 42 % de toutes les cyberattaques commencent par une prise de contrôle de compte. Cela se fait de manière toujours plus inventive, notamment via des campagnes de phishing sophistiquées et des vulnérabilités logicielles. Une fois à l’intérieur, un tel compte compromis sert ensuite de tremplin à d’autres activités criminelles, comme le déploiement de ransomware dans les systèmes connectés.
Ce n’est qu’en contrôlant et en surveillant toutes les interactions que vous pouvez empêcher ce type d’attaques latérales ou en limiter l’impact. C’est pourquoi le Zero Trust est aujourd’hui un principe fondamental si important.
Pourquoi le Zero Trust est important dans chaque secteur
Le Zero Trust devient ainsi indispensable pour chaque branche ou secteur. Dans le même temps, chaque secteur présente ses propres points d’attention.
 Santé
Dans le secteur de la santé, le Zero Trust est essentiel en raison de la sensibilité des données des patients. Ces données doivent être immédiatement disponibles pour les soignants lorsque cela est nécessaire, tout en étant protégées de manière optimale contre les abus. Tout cela se déroule dans un environnement intense où interviennent des profils variés, du personnel permanent aux intérimaires et aux stagiaires, et où la collaboration entre établissements de santé est étroite. Le Zero Trust y répond en vérifiant explicitement chaque tentative d’accès en fonction de l’identité, du rôle et du contexte. Les professionnels de santé obtiennent ainsi uniquement l’accès aux données dont ils ont besoin à ce moment précis pour le traitement de leurs patients ou clients. De plus, le Zero Trust améliore la journalisation et l’audit, ce qui est essentiel pour se conformer à des normes comme la certification HAS et le RGPD.
Administration publique
Dans les organisations publiques, les modèles de sécurité traditionnels s’adaptent de moins en moins à l’environnement numérique complexe et fragmenté dans lequel les agents doivent travailler. Les administrations traitent de grandes quantités de données sensibles sur les citoyens et les entreprises, tandis que l’accès est réparti entre ministères, collectivités locales, organismes d’exécution et partenaires de la chaîne externes. Il en résulte des risques tels que des accès non autorisés, des droits obsolètes et un manque de visibilité sur qui consulte quelles données, et pour quelle raison. Le Zero Trust permet de réduire ces risques en partant d’une vérification continue des utilisateurs, des appareils et des droits d’accès, quel que soit l’emplacement de la personne ou l’organisation depuis laquelle elle travaille. Le Zero Trust soutient en outre les exigences de conformité et d’audit, particulièrement fortes dans le secteur public.
Enseignement
Dans le secteur de l’enseignement, l’approche de sécurité traditionnelle est également devenue insuffisante. Les établissements sont dynamiques. Les élèves et les étudiants passent périodiquement à l’année, au semestre ou à une autre formation suivante. Les enseignants et le personnel de soutien changent aussi régulièrement de rôle, cumulent souvent plusieurs fonctions et les établissements font fréquemment appel à des intervenants externes et à des remplaçants. Cette dynamique accroît le risque de comptes obsolètes, d’autorisations trop étendues et d’accès non contrôlé à des données personnelles ou de recherche. Le Zero Trust aide à réduire ces risques en ne se fiant pas automatiquement à l’accès réseau, mais en vérifiant en continu chaque utilisateur, session et appareil. Cela est particulièrement pertinent dans un environnement où les facultés et les formations opèrent de manière relativement autonome et recourent souvent de manière ad hoc à de nouvelles applications cloud.
Les principaux avantages du Zero Trust
 Avec une approche Zero Trust, les organisations sont mieux préparées à une numérisation toujours plus poussée, avec un usage intensif des applications cloud accessibles partout et depuis tout type de terminal. Le Zero Trust apporte plusieurs avantages majeurs:
Nous améliorons l’authentification et la sécurité des accès. Nous y parvenons avec des méthodes telles que l’authentification multifacteur, les passkeys et les certificats numériques, soutenues par des informations de contexte comme le terminal utilisé, le réseau d’accès et d’autres conditions d’utilisation. L’accès devient plus sûr sans compromettre l’ergonomie.
Nous travaillerons de plus en plus de façon adaptative. Lorsque le trafic, l’accès et les comportements sont surveillés et analysés en continu, les anomalies ressortent plus vite et nous pouvons réagir à temps. Nous pouvons ainsi interrompre des activités même pendant une session utilisateur ou déclencher une étape de vérification supplémentaire.
Nous limitons l’impact des cyberincidents. Si les personnes n’obtiennent l’accès qu’aux fonctionnalités et aux données strictement nécessaires, il devient plus difficile d’exfiltrer en toute discrétion de grands volumes de données. Ou de propager un ransomware depuis un seul système compromis vers des systèmes adjacents.
Nous développons notre gouvernance des identités. Chaque tentative d’accès et chaque décision de politique sont consignées. Cela aide non seulement pour les audits et la conformité avec, par exemple, ISO 27001, NIS2, RGPD/GDPR ou DORA. Nous pouvons également améliorer en continu la sécurité de l’information sur la base des données les plus récentes.
Défis lors de la mise en œuvre
 Il est important de comprendre que le Zero Trust ne correspond pas au déploiement d’un produit unique. Il s’agit d’une stratégie de sécurité où l’accès est continuellement contrôlé en fonction de l’identité, du contexte et des droits minimaux. Sa mise en œuvre touche plusieurs domaines, mais notre point d’attention principal reste la gestion des identités et des accès. À cet effet, nous avons rassemblé ici quelques conseils concrets:
Organisez votre gestion du cycle de vie des identités. Le Zero Trust suppose que les utilisateurs disposent à tout moment des bons droits, en fonction du rôle qu’ils exercent alors. Votre gestion des droits doit donc être continuellement ajustée aux changements de rôle. Avec le provisionnement des utilisateurs, vous pouvez automatiser ce cycle de vie, depuis l’onboarding jusqu’à la fin du contrat.
Appliquez le principe du moindre privilège lors de la définition des règles métier afin d’automatiser le provisionnement des utilisateurs. À l’aide d’outils tels que
Appliquez la Séparation des tâches (SoD). Au niveau de l’organisation, ce mécanisme permet d’éviter que des personnes disposent individuellement de trop de droits, ou que leurs activités manquent de contrôle. Avec le toxic policy management, vous pouvez de manière similaire empêcher, au sein de votre modèle de rôles, l’attribution de droits d’accès conflictuels.
Gérez les exceptions avec soin. Toutes les autorisations d’accès ne peuvent pas être attribuées automatiquement sur la base de règles métier. Grâce à l’automatisation des services, vous veillez à ce que les demandes de modification individuelles soient également bien gérées. Non seulement la demande et son traitement, mais aussi la recertification périodique de ces droits.
Assainissez périodiquement votre gestion des droits. Même avec une gestion des droits bien organisée, des écarts peuvent apparaître. Il s’agit parfois d’un « héritage » d’avant l’optimisation de la gestion des comptes et des droits. Mais cela peut aussi être simplement un compte de test oublié. Avec des outils comme la reconciliation, vous œuvrez également à une politique « Zero Trash ».. 😉.
Pourquoi le Zero Trust est-il important pour les organisations ?
Le Zero Trust aide les organisations à mieux se protéger contre les menaces cyber modernes en contrôlant en continu chaque tentative d’accès et chaque interaction au sein de l’environnement IT. Vous évitez ainsi que des attaquants se déplacent sans être détectés dans un réseau ou exploitent des droits d’accès trop larges.
Comment le Zero Trust contribue-t-il à la conformité ?
Le Zero Trust aide les organisations à mieux répondre aux exigences de conformité, car l’accès aux systèmes et aux données est contrôlé en continu et fondé sur des droits minimaux. Il est consigné de manière démontrable qui a accès à quelles informations et pour quelle raison, ce qui simplifie l’audit et le reporting.
Combien de temps faut-il pour mettre en œuvre le Zero Trust ?
La durée d’une mise en œuvre Zero Trust varie selon l’organisation et dépend notamment de la taille de l’environnement IT, de la maturité de la gestion des identités et du nombre d’applications. En pratique, le Zero Trust n’est généralement pas un projet court, mais une transformation par étapes.