


À quoi ressemble un environnement IAM mature ?
De nombreuses organisations ont déjà investi dans un environnement IAM moderne tel que HelloID. Cela ne suffit toutefois pas forcement. La plateforme offre un ensemble étendu de capacités d’administration, mais il vous revient de choisir les fonctionnalités à utiliser et la manière de les déployer. En règle générale, vous ne souhaitez pas non plus tout déployer immédiatement. Des choix s’imposent et un plan d’évolution est nécessaire. L’objectif est un environnement IAM mature, mais la maturité dépend de votre vision et de votre contexte métier qui évolue dans le temps. Il est donc pertinent d’évaluer périodiquement la maturité de votre IAM, et Tools4ever propose pour cela son propre Bilan de Santé
Réalisez le Bilan de Santé gratuit
Ne manquez aucune opportunité IAM
Dans la pratique, des organisations manquent des opportunités, par exemple parce que certaines étapes restent en suspens après la première mise en œuvre IAM, souvent involontairement. Voici quelques exemples.
Tous les systèmes cibles ne sont pas connectés
Si vous laissez certains systèmes cibles hors de votre périmètre IAM, vous exploitez moins de possibilités d'automatisation. Par exemple, un premier déploiement IAM qui ne connecte qu’Entra ID comme système cible apporte déjà des gains d’efficacité et de qualité significatifs. Vous automatisez immédiatement toute la gestion des accès à la messagerie, aux applications bureautiques, etc., y compris les paramètres de groupes. Il est toutefois généralement dommage d’en rester là.
D’autres applications très utilisées présentent souvent une gestion des accès complexe, où l’automatisation serait très bénéfique. Il s’agit par exemple des systèmes de santé (DPI) et des systèmes de gestion client. Une intégration avec l’outil d’IT service management (ITSM) permet également de mieux organiser l’attribution des smartphones, des ordinateurs portables et autres équipements. En connectant le système de badges à HelloID, vous pouvez en outre délivrer automatiquement les droits d’accès physiques appropriés. Chaque intégration étend encore le périmètre de votre gestion des droits.
Groupes d’utilisateurs manquants
Ce premier déploiement IAM permet de bien gérer les accès du personnel interne, mais pas encore ceux d’autres groupes d’utilisateurs. Les données des étudiants dans les établissements d’enseignement, des prestataires externes, des stagiaires, etc., ne sont généralement pas enregistrées dans le système RH. En connectant également comme systèmes sources les applications où ces données sont gérées, vous pouvez automatiser leur gestion des accès.
Gestion des comptes, mais pas des autorisations
Le provisionnement commence souvent par l’automatisation de la seule gestion des comptes. Pour de nombreux systèmes, des gains supplémentaires sont toutefois possibles avec la gestion des autorisations, surtout pour des applications complexes avec de nombreux changements. Les autorisations varient généralement selon la fonction et le service, et il peut être nécessaire de les adapter au planning de service. Cette gestion des autorisations devient alors très complexe, et son automatisation permet un saut d’amélioration majeur.
Absence de gestion des exceptions
Même si vous exploitez toutes les possibilités de votre user provisioning, cela couvre en général environ 80 % de la gestion des droits. Il existe toujours des exceptions à traiter individuellement. Il en va de même pour d’autres actions d’administration telles que les changements de nom, les réinitialisations de mot de passe, etc. Tant que ces tâches sont effectuées manuellement, directement dans les systèmes cibles concernés, le risque d’erreur reste élevé et il est difficile de contrôler et de tracer les modifications. Seule une centralisation et une rationalisation via votre plateforme IAM permettent de maîtriser aussi les 20 % restants de la gestion des droits.
L’intérêt d’une évaluation de maturité IAM
Pour identifier les opportunités d’amélioration et les traiter correctement, vous avez besoin d’une politique d’identité et d’accès bien structurée, avec des évaluations régulières de l’administration et des conclusions partagées avec la direction. Quel est le niveau de maturité actuel de nos processus IAM au regard des objectifs de l’organisation et de l’exploitation existante ? Qu’est-ce qui fonctionne, que peut-on améliorer et sommes-nous toujours conformes à l’ensemble des lois et réglementations applicables ?
Il est courant dans les organisations d’évaluer les processus à l’aide d’un modèle de maturité, tel que le Capability Maturity Model Integration (CMMI). Ces modèles permettent d’évaluer et d’optimiser les processus métiers selon cinq niveaux de maturité. Il existe aussi des modèles de maturité dédiés à la cybersécurité, comme le modèle de maturité MAGNum (Cigref/IFACI/ISACA France) (voir lien)..
Ces modèles restent toutefois souvent globaux et larges, et l’IAM n’y constitue qu’un des axes d’attention. C’est pourquoi, chez Tools4ever, nous utilisons notre propre bilan de santé IAM. Il permet d’évaluer en détail la maturité IAM de votre organisation sur plusieurs domaines.
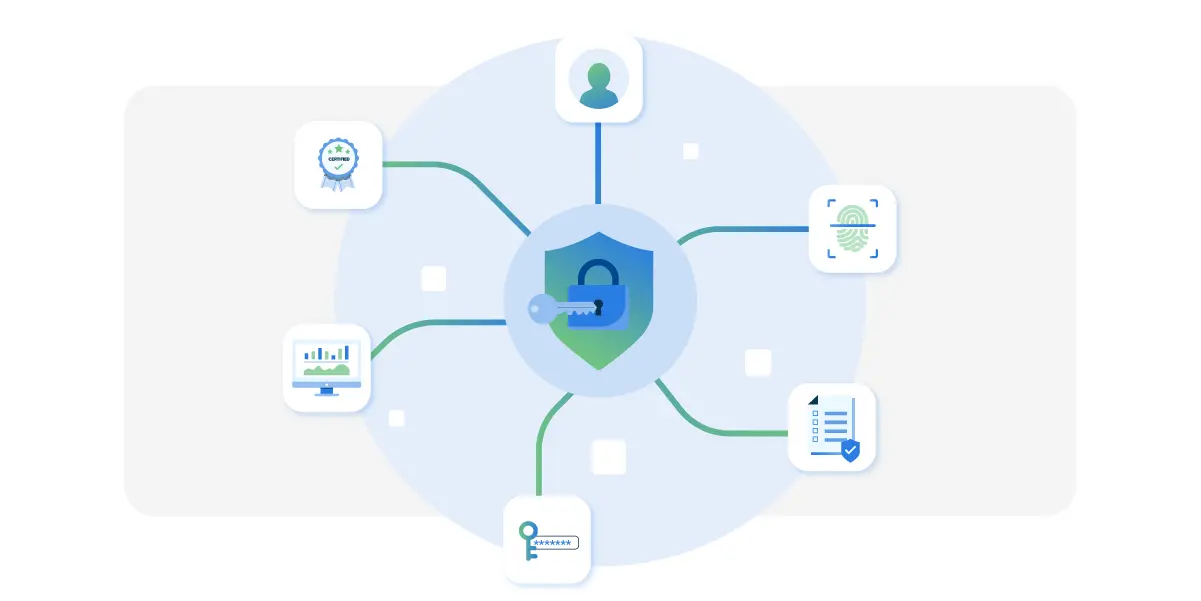
Évaluation de la maturité de votre IAM par domaine
Cette évaluation couvre les domaines IAM suivants :
Stratégie. Existe-t-il une politique claire et transverse d’identité et de gestion des accès ? La responsabilité en est-elle portée par le management, et y a-t-il une cohérence avec la politique de sécurité plus large ? Les collaborateurs sont-ils suffisamment formés et la politique est-elle évaluée et améliorée périodiquement ?
Gestion des identités. Tous les comptes utilisateurs sont-ils gérés de manière centralisée, y compris ceux des ressources externes et temporaires ? Cette gestion couvre-t-elle l’ensemble du cycle de vie de l’identité, de l’onboarding jusqu’au départ ? Comment gérez-vous les comptes de service et de système, et comment évitez-vous la création de comptes orphelins dans votre environnement IT ?
Gestion des accès. Utilisez-vous des mécanismes tels que le RBAC pour attribuer et gérer les droits d’accès, et appliquez-vous des principes tels que le moindre privilège et la séparation des rôles ? Les mécanismes employés peuvent-ils être facilement évalués et améliorés ? Prenez-vous aussi en charge l’attribution et la gestion de droits individuels ? Proposez-vous des fonctions en libre-service, la délégation sécurisée de tâches d’administration aux managers par exemple, et des workflows pour évaluer les demandes des utilisateurs et revoir périodiquement les droits accordés ?
Authentification. Quelles méthodes d’authentification prenez-vous en charge ? Disposez-vous d’une politique de mot de passe, comment la maintenez-vous et comment l’appliquez-vous dans tous les systèmes ? Le Single Sign-On (SSO) est-il utilisé, l’authentification multifacteur (MFA) est-elle déployée comme moyen de vérification supplémentaire, et son usage est-il conditionné par les risques et le contexte, comme le lieu ou le moment de la connexion ? L’accès aux comptes d’administration et de service est-il renforcé ?
Monitoring et journalisation. Pouvez-vous journaliser les actions liées aux comptes utilisateurs et aux droits d’accès, y compris les tentatives de connexion ? La supervision couvre-t-elle aussi l’accès des fournisseurs et partenaires ? Conservez-vous les journaux conformément aux exigences légales, et comment les protégez-vous contre la manipulation et la suppression ? Les données sont-elles rapportées à la direction et comment sont-elles analysées et utilisées pour la prévention, la détection et le traitement des incidents de sécurité ?
Conformité et réglementation. Comment garantissez-vous la conformité aux lois et normes pertinentes, et comment la faites-vous vérifier par des auditeurs par exemple ? Traitez-vous des données à caractère personnel, et le faites-vous conformément au RGPD ? Disposez-vous de processus de notification et de gestion des violations de données et des cyberincidents ? Êtes-vous en mesure, lors d’un incident, de démontrer qui a eu accès à quelles données, et quand ?
Évaluez la maturité de votre IAM le Bilan de Santé HelloID
Grâce à cette analyse par domaine, à des échanges avec les parties prenantes et à une analyse technique de l’environnement IAM, nous pouvons dresser l’état des lieux et identifier les axes d’amélioration. Certaines tâches sont-elles encore gérées manuellement alors qu’elles gagneraient à être automatisées ? Des systèmes ne sont-ils pas encore connectés, ou gérez-vous uniquement les comptes d’une application et pas encore les autorisations ? Soupçonnez-vous la présence de nombreux paramètres obsolètes dans les systèmes cibles ? Souhaitez-vous également gérer les prestataires à l’avenir via votre plateforme IAM ?
Avec le bilan de santé HelloID, vous obtenez une vision claire de la santé, de la configuration et de la maturité de votre environnement IAM. Vous recevez des recommandations concrètes pour des quick wins et des optimisations ayant un impact direct sur l’administration, la sécurité et la facilité d’utilisation. Les conseils sont fournis sous la forme d’un plan d’action pratique avec des étapes suivantes claires, afin d’exploiter HelloID de manière plus ciblée. Intéressé par un tel bilan de santé HelloID ? Curieux de savoir où vous pouvez encore gagner du temps, réduire les risques et tirer davantage parti de HelloID ? Inscrivez-vous ici pour une