


Hoe ziet een volwassen IAM-omgeving eruit?
Veel organisaties hebben inmiddels geïnvesteerd in een moderne IAM-omgeving zoals HelloID. Daarmee ben je er echter nog niet. Het platform biedt een uitgebreide set beheermogelijkheden, maar je moet zelf kiezen welke functionaliteiten je gebruikt en hoe je die inzet. Je wilt in het algemeen ook niet meteen alle functionaliteiten uitrollen. Je maakt keuzes en hebt een ontwikkelplan nodig. Doel is een volwassen IAM-omgeving, maar wat volwassen is, hangt af van je eigen bedrijfsdoelen en -omstandigheden en verandert bovendien met de tijd. Daarom is het goed om periodiek je IAM-volwassenheid te evalueren en daarvoor biedt Tools4ever een eigen Health Check.
Mis geen IAM-kansen
In de praktijk zie je dat organisaties kansen missen, bijvoorbeeld omdat na de eerste IAM-implementatie vervolgstappen blijven liggen, vaak onbedoeld. We geven een paar voorbeelden.
Niet alle doelsystemen zijn gekoppeld
Als je sommige doelsystemen buiten beschouwing laat bij je IAM-plannen, benut je vaak niet alle mogelijkheden. Een voorbeeld: je bereikt al veel efficiëntiewinst en kwaliteitsverbeteringen met een initiële IAM-uitrol, waarbij je alleen Entra ID als doelsysteem koppelt. Je hebt dan direct het volledige toegangsbeheer tot de e-mail, de kantoorapplicaties etc. geautomatiseerd, inclusief de groepsinstellingen. Maar het is meestal zonde als het daarbij blijft.
Vaak zijn er ook andere veelgebruikte applicaties met een ingewikkeld toegangsbeheer waarbij automatisering enorm zou helpen. Zoals zorgsystemen en casemanagementsystemen. Ook kun je via een koppeling met het IT-servicemanagementsysteem de uitgifte van smartphones, laptops en andere benodigdheden beter organiseren. En door het pasjessysteem te koppelen aan HelloID kun je voortaan automatisch de juiste fysieke toegangsrechten verstrekken. Met iedere koppeling breid je de scope van je rechtenbeheer verder uit.
In de praktijk wordt het koppelen van extra applicaties soms uitgesteld, bijvoorbeeld omdat een applicatie eerst opgeschoond of gemigreerd moet worden. Maar dat hoeft niet altijd een belemmering te zijn. In deze video leggen we uit hoe je zulke drempels kunt wegnemen en stap voor stap verder werkt aan een volwassen IAM-omgeving.
Ontbrekende gebruikersgroepen
Met die eerste IAM-uitrol kun je bovendien prima het toegangsbeheer voor het eigen personeel verzorgen, maar nog niet voor andere gebruikersgroepen. Gegevens van studenten binnen onderwijsinstellingen, inhuurkrachten, stagiaires etc. zijn meestal niet geregistreerd in het HR-systeem. Door ook de applicaties waarin deze gegevens worden beheerd nu te koppelen als bronsystemen, kun je hun toegangsbeheer ook automatiseren.
Wel accountbeheer, maar geen autorisatiebeheer
Vaak begint de provisioning met alleen het automatiseren van het accountbeheer. Bij veel systemen is er echter nog meer winst te behalen met het beheer van autorisaties, vooral bij ingewikkelde applicaties met veel wijzigingen. De autorisaties verschillen meestal per functie en afdeling, en soms wil je ze zelfs afhankelijk maken van het dienstrooster. Dat maakt dit autorisatiebeheer erg ingewikkeld, en door het te automatiseren kun je een enorme verbeterslag maken.
Geen beheer van de uitzonderingen
Overigens, zelfs als je alle mogelijkheden van je user provisioning benut, heb je het meestal over zo’n 80% van het totale rechtenmanagement. Er zijn altijd uitzonderingen die je individueel moet afhandelen. En hetzelfde geldt voor andere beheeracties zoals naamswijzigingen, wachtwoordresets, etc. Zolang je dit handmatig afhandelt, rechtstreeks in de betreffende doelsystemen, blijft de kans op fouten groot en kun je wijzigingen lastig controleren en traceren. Alleen door dit te centraliseren en te stroomlijnen via je IAM-platform, krijg je ook grip op die resterende 20% van je rechtenbeheer.
Het nut van een IAM Maturity check
Om de verbeterkansen te herkennen en ze goed op te pakken, heb je een goed georganiseerd identiteits- en rechtenbeleid nodig waarin je het beheer regelmatig evalueert en de conclusies met het management bespreekt. Hoe volwassen zijn onze IAM-processen op dit moment, gezien de doelen van de organisatie en de bestaande bedrijfsvoering? Wat gaat er goed, wat kan worden verbeterd en voldoen we nog aan alle relevante wet- en regelgeving?
Het is binnen organisaties heel gebruikelijk om processen te evalueren met behulp van een zogeheten maturity model, zoals bijvoorbeeld het Capability Maturity Model Integration (CMMI). Daarin beoordeel en optimaliseer je bedrijfsprocessen aan de hand van 5 volwassenheidsniveaus. Er zijn ook maturitymodellen die zich specifiek richten op cybersecurity, zoals het NBA-LIO/NOREA Volwassenheidsmodel (zie link).
Toch zijn zulke modellen vaak high-level en breed, en is IAM daarin slechts één van de aandachtsgebieden. Daarom gebruiken we binnen Tools4ever onze eigen IAM Health Check. Hierbij beoordeel je in detail de eigen IAM-volwassenheid in verschillende domeinen.
Evaluatie van je IAM-volwassenheid per domein
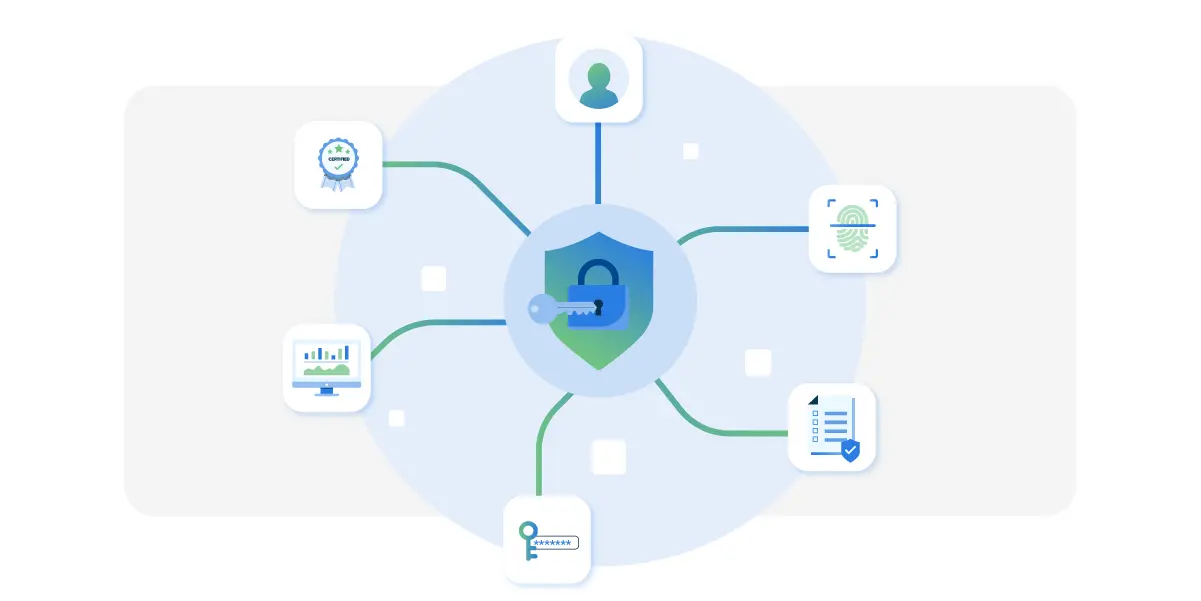
Bij die evaluatie gaat het om de volgende IAM-domeinen :
Beleid. Is er een duidelijk en organisatiebreed beleid voor identiteits- en toegangsbeheer? Is de verantwoordelijkheid hiervoor belegd binnen het management, en is er samenhang met het verdere beveiligingsbeleid? Worden medewerkers voldoende getraind en wordt het beleid ook periodiek geëvalueerd en verbeterd?
Identiteitsbeheer. Worden alle gebruikersaccounts centraal beheerd, ook die van externe en tijdelijke krachten? Strekt zich dat uit over de hele ‘identity lifecycle’, vanaf de onboarding tot en met iemands vertrek? Hoe zorg je voor service- en systeemaccounts, en hoe voorkom je dat er ‘orphaned accounts’ ontstaan binnen je IT-omgeving?
Toegangsbeheer. Gebruik je algoritmes zoals RBAC om toegangsrechten te verstrekken en te beheren, en ondersteun je principes als least privilege en rolscheiding? Kun je de gebruikte mechanismen eenvoudig evalueren en verbeteren? Ondersteun je ook individuele rechtenuitgifte en -beheer? Bied je selfservicefaciliteiten, kun je beheertaken veilig delegeren aan bijvoorbeeld managers, en ondersteun je workflows om gebruikersverzoeken te evalueren en verstrekte rechten periodiek te beoordelen?
Authenticatie. Welke authenticatiemethodes ondersteun je? Is er een wachtwoordbeleid, hoe onderhoud je dat beleid en dwing je het af binnen alle systemen? Is Single Sign-On in gebruik, wordt Multi-Factor Authenticatie ingezet als extra verificatiemiddel en gebruik je dit afhankelijk van de risico’s en context, zoals waar of wanneer iemand inlogt? Is de toegang tot beheer- en serviceaccounts extra beveiligd?
Monitoring & Logging. Kun je acties rondom gebruikersaccounts en toegangsrechten loggen, inclusief inlogpogingen? Omvat de monitoring ook de toegang van leveranciers en partners? Bewaar je de logdata volgens wettelijke eisen, en hoe bescherm je ze tegen manipulatie en verwijdering? Rapporteer je over de gegevens aan het management en hoe worden de data geanalyseerd en gebruikt bij de preventie, detectie en afhandeling van beveiligingsincidenten?
Compliance & Regelgeving. Hoe garandeer je de compliance met relevante wetgeving en normen, en laat je dit toetsen door bijvoorbeeld auditors? Verwerk je persoonsgegevens en doe je dit conform de AVG? Heb je processen voor de melding van datalekken en cyberincidenten en de afhandeling ervan. Kan je bij zo’n incident aantonen wie toegang had tot welke data, en wanneer?
Toets je IAM-volwassenheid met de HelloID Health Check
Met zo’n analyse per domein, een gesprek met de stakeholders en een technische analyse van de IAM-omgeving, kunnen we de stand van zaken en mogelijke verbeterpunten in kaart brengen. Zijn er zaken die je nog handmatig beheert en die je inmiddels wellicht beter kunt automatiseren? Zijn er systemen die nog niet zijn gekoppeld of beheer je van een applicatie alleen de accounts en nog niet de autorisaties? Vermoed je dat doelsystemen nog veel oude instellingen bevatten? En wil je voortaan ook inhuurkrachten beheren via je IAM-platform?
Met de HelloID Health Check krijg je inzicht in de gezondheid, inrichting en volwassenheid van je IAM-omgeving. Inclusief concrete aanbevelingen voor quick wins en optimalisaties die direct impact hebben op het beheer, de veiligheid en het gebruiksgemak. Je ontvangt de adviezen in de vorm van een praktisch actieplan met duidelijke vervolgstappen om zo gericht méér uit HelloID te halen. Geïnteresseerd in zo’n HelloID Health Check? Benieuwd waar jullie nog tijd kunnen besparen, risico’s kunnen verminderen en meer uit HelloID kunnen halen? Meld je hier aan voor zo’n