Wie halten Sie Ihre Daten in Europa sicher?
Derzeit wird innerhalb Europas darüber diskutiert, die Abhängigkeit von amerikanischen Cloud-Anbietern wie Microsoft und Google zu verringern. Auch unsere HelloID Identity-as-a-Service (IDaaS)-Plattform nutzt diese Dienstleister, weshalb das Thema auch bei Tools4ever große Aufmerksamkeit erhält.
Diese sogenannte digitale Souveränität ist ein komplexes Thema. Bei Cloud-Diensten können Daten nicht nur unbemerkt auf Servern überall auf der Welt gespeichert werden. Zudem gelten Gesetze in verschiedenen Regionen und Ländern, die erheblich miteinander kollidieren können. Ein bekanntes Beispiel ist der amerikanische CLOUD Act (Clarifying Lawful Overseas Use of Data Act), der nicht mit der europäischen Datenschutzgesetzgebung, der DSGVO (Datenschutz-Grundverordnung), vereinbar ist.
Nicht nur die Vertraulichkeit von Daten steht zur Diskussion, auch die Verfügbarkeit von Dienstleistungen kann Anlass zur Sorge geben. Im Mai 2025 wurden im Auftrag der amerikanischen Regierung E-Mail-Konten des Chefanklägers des Internationalen Strafgerichtshofs (ICC) gesperrt. Dabei befindet sich diese Institution nicht in den Vereinigten Staaten, sondern in Den Haag.
Unsere europäische digitale Souveränität ist bereits seit Längerem ein Thema, wie wir in einem früheren Blogbeitrag erläutert haben. Durch die geopolitischen Unruhen hat diese Diskussion im vergangenen Jahr jedoch an Priorität gewonnen. In diesem Blogbeitrag erläutern wir die aktuellen Herausforderungen und wie wir als IAM-Dienstleister damit umgehen.
Herausforderungen durch den CLOUD Act
Betrachten wir die Spannungen zwischen der DSGVO und dem CLOUD Act genauer. Der CLOUD Act legt fest, dass Strafverfolgungsbehörden in den Vereinigten Staaten amerikanische Technologieunternehmen per Gerichtsbeschluss oder Vorladung zur Herausgabe von Kundendaten verpflichten können. Dies gilt auch für Daten ausländischer Kunden, die auf Servern außerhalb der Vereinigten Staaten gespeichert sind. Das steht in direktem Konflikt mit den Regeln der DSGVO. Diese legt fest, dass Daten europäischer Bürger unabhängig davon, wo auf der Welt sie gespeichert werden, vertraulich gespeichert und verarbeitet werden müssen.
Europäische personenbezogene Daten dürfen nur mit einer eindeutigen Rechtsgrundlage an andere Parteien weitergegeben werden. Diese fehlt bei einer direkten Anfrage einer amerikanischen Behörde an einen Cloud-Anbieter. Zwischen den USA und Europa wurden mehrere Vereinbarungen geschlossen, um den Datentransfer aus Europa in die USA abzusichern. Mit begrenztem Erfolg:
Safe Harbor Privacy Principles (2000-2015). Diese Vereinbarung ermöglichte es amerikanischen Unternehmen zu erklären, dass sie die damals geltenden EU-Datenschutzvorschriften einhielten. Im Schrems-I-Verfahren erklärte der Europäische Gerichtshof die Vereinbarung 2015 aufgrund von Bedenken hinsichtlich amerikanischer Überwachungsaktivitäten für ungültig.
Privacy Shield (2016-2020). Diese Vereinbarung ersetzte Safe Harbor mit dem Ziel, die Rechte von Europäern zu schützen und den Datenaustausch zwischen der EU und den USA zu verbessern. Auch diese Vereinbarung wurde letztlich vom Europäischen Gerichtshof für ungültig erklärt. Im Schrems-II-Verfahren bestätigte dieser, dass der Privacy Shield gegen die seit 2018 geltende DSGVO verstieß.
Das EU-US Data Privacy Framework (2023) ist der Nachfolger, um den Einwänden gegen den Privacy Shield Rechnung zu tragen. Mit diesem neuen Rahmenwerk sollte es grundsätzlich möglich sein, europäische personenbezogene Daten in bestimmten Fällen rechtmäßig in die USA zu übermitteln, mit ausreichenden Datenschutzgarantien und unter Aufsicht gemäß EU-Standards.
Obwohl diese aktuelle Vereinbarung eine Verbesserung darstellt, wird weiterhin darüber diskutiert, ob sie europäischen Bürgern ausreichend Garantien bietet. So stellte beispielsweise das Nationale Zentrum für Cybersicherheit (NCSC) in den Niederlanden bereits 2022 auf Grundlage einer Untersuchung fest, dass „das Risiko, dass die amerikanische Regierung speziell auf Grundlage des CLOUD Act Zugang zu europäischen personenbezogenen Daten erhält, zwar denkbar, in der Praxis jedoch auch sehr gering ist“. Gleichzeitig ist auch dies keine Garantie, und der CLOUD Act ist natürlich nur ein Beispiel für Themen, bei denen es zwischen Europa und den USA zu Konflikten kommt.
Abhängigkeit von amerikanischen Cloud-Anbietern
Dies ist vor allem deshalb ein Problem, weil man sich in Europa bemühen muss, Organisationen zu finden, die keine amerikanischen Anbieter nutzen. Clingendael beschreibt in einem Strategiepapier aus dem Jahr 2024, dass die „großen Drei“ Microsoft, Google und Amazon zusammen 70 Prozent des europäischen Marktes für Cloud Service Provider (CSP) ausmachen. Auch Platz 4 und 5 sind amerikanische Unternehmen, IBM und Oracle. Europäische Anbieter verfügen nur über 15 % des Marktes und bieten zudem häufig spezifische Dienstleistungen an, während die amerikanischen CSPs als One-Stop-Shop fungieren. Dort können Sie ein vollständiges Portfolio an Diensten und Funktionen beziehen, von Infrastrukturdiensten bis hin zu spezifischen Geschäftsanwendungen. Die Folge ist, dass viele Organisationen vollständig von diesen Diensten abhängig sind.
Strategie für mehr digitale Souveränität
Auf politischer Ebene wird daher diskutiert, welche Maßnahmen erforderlich sind, um die europäische digitale Souveränität zu stärken. Auch in der Wirtschaft ist dies selbstverständlich ein wichtiges Thema. Digitale Souveränität bedeutet, dass Sie die Kontrolle über Ihre digitalen Daten, Infrastrukturen und Technologien behalten möchten. Sie möchten selbst entscheiden können, wo Daten gespeichert werden, wer Zugriff darauf hat und welche Technologien eingesetzt werden.
Im Folgenden nennen wir einige Maßnahmen, Entscheidungen und Überlegungen, die Tool4ever getroffen hat, um mehr Unabhängigkeit von amerikanischen Anbietern zu erreichen.
Europäisches Mutterunternehmen
Tools4ever ist ein niederländisches Privatunternehmen und alleiniger Eigentümer der HelloID-Plattform sowie der Daten. Wir verfügen über eine amerikanische Tochtergesellschaft für den lokalen Kundensupport. Diese ist jedoch als eigenständige Einheit organisiert und hat keine Entscheidungsbefugnis über die Plattform oder die Daten. Die amerikanischen Behörden können uns als europäisches Unternehmen daher nicht unmittelbar zur Herausgabe von Daten verpflichten. Wie bereits erwähnt, nutzen wir jedoch amerikanische Anbieter, Microsoft und Google, die somit unter den CLOUD Act fallen.
Daten und Verwaltung physisch innerhalb Europas
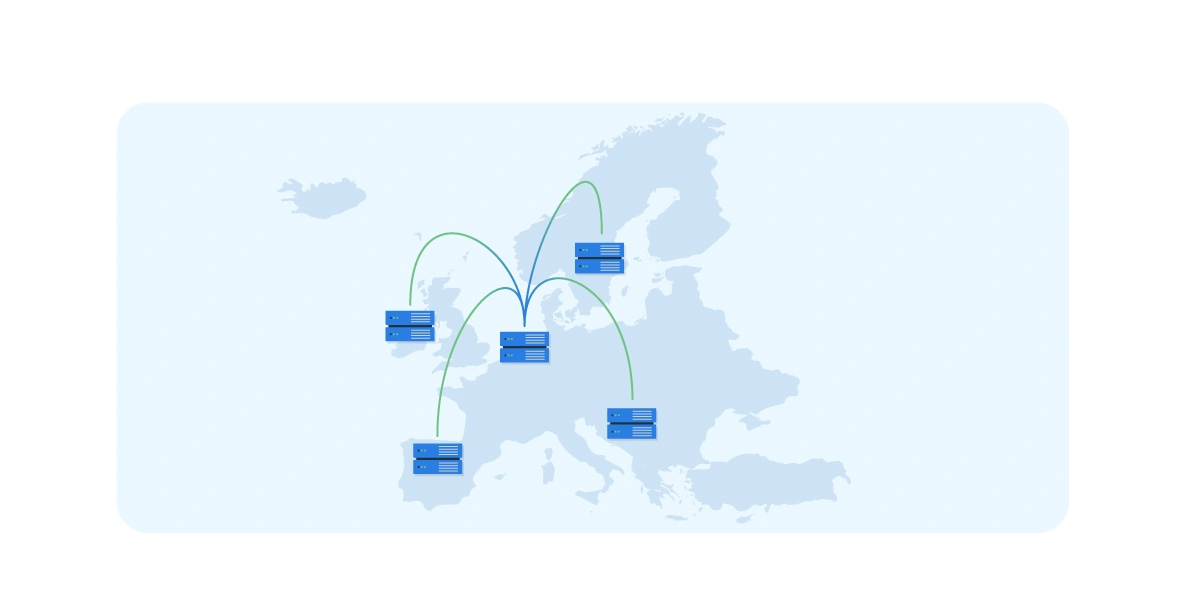
Um die Kontrolle über unsere Daten so weit wie möglich zu behalten, nutzt Tools4ever für europäische Kunden ausschließlich Rechenzentren innerhalb des EWR, des Europäischen Wirtschaftsraums. Primär in den Niederlanden, jedoch können Daten auch in anderen Ländern innerhalb des EWR für Backup und Redundanz gehostet werden. Darüber hinaus verpflichten wir unsere Lieferanten zur strikten Einhaltung der DSGVO. Dies ist, soweit möglich, vertraglich festgelegt, wir prüfen Zertifizierungen aktiv und lassen Audits durchführen.
Wo wir amerikanische Cloud-Anbieter nutzen, verwenden wir deren spezifische „EU-only“-Dienste, bei denen die Daten garantiert auf Servern innerhalb Europas gespeichert werden. Ein Beispiel ist die EU Data Boundary von Microsoft. Dabei werden sämtliche personenbezogenen Daten von EU-Kunden innerhalb Europas verarbeitet und gespeichert, einschließlich der meisten Support- und Protokolldaten.
Mit einer solchen „europäischen Hülle“ versuchen die jeweiligen Dienstleister und wir selbst, möglichst außerhalb des unmittelbaren Geltungsbereichs des CLOUD Act zu bleiben. Es ist jedoch wichtig zu verstehen, dass dies ebenso wie das genannte Data Privacy Framework ein rechtlicher Graubereich bleibt. Es handelt sich um ernsthafte Maßnahmen, jedoch nicht um Garantien.
Datenminimierung
Auch deshalb konzentrieren wir uns zusätzlich auf die Datenminimierung. Dieser Begriff bedeutet im Rahmen der DSGVO, dass eine Organisation nicht mehr Daten verarbeiten darf, als zur Erreichung vereinbarter Zwecke erforderlich sind. Ein Schuhgeschäft darf beispielsweise die Schuhgröße eines Kunden erfassen, nicht jedoch dessen Bildungsniveau. Durch eine konsequente Beachtung dieses Grundsatzes verhindern Sie, dass amerikanische Anbieter unnötig Daten speichern, die sie gegebenenfalls im Rahmen einer Anfrage nach dem CLOUD Act herausgeben müssten.
HelloID nutzt Kundendaten, um Benutzerkonten anzulegen und digitale Berechtigungen zu vergeben. Dabei handelt es sich ausschließlich um grundlegende und allgemeine personenbezogene Daten, beispielsweise Name, Funktion oder Abteilung einer Person. Damit erstellen wir zum Beispiel Benutzernamen, und das System legt fest, welche Konten und Berechtigungen eine Person benötigt. Das System erhält diese Daten aus Quellsystemen wie der HR-Anwendung einer Organisation. Solche Quellsysteme erfassen häufig wesentlich sensiblere personenbezogene Daten wie Wohnadressen, Gehaltsdaten und medizinische Daten. Die HelloID-Connectoren sind so entwickelt und konfiguriert, dass sensible und für uns nicht erforderliche Daten niemals importiert werden.
Europäische Anbieter auswählen
Wir überprüfen unser bestehendes Lieferantenportfolio aktiv. Die HelloID-Plattform wurde so weit wie möglich anbieterneutral entwickelt, sodass wir grundsätzlich für jedes funktionale Modul unterschiedliche Anbieter auswählen können. Dabei müssen wir jedoch realistisch bleiben. Mittlerweile gibt es Übersichten zu europäischen Alternativen für amerikanische Software und Dienste, doch viele Alternativen erreichen hinsichtlich Funktionalität, Leistung, Benutzerfreundlichkeit oder Informationssicherheit noch nicht das gewünschte Niveau.
Der Markt insgesamt steht vor dieser Herausforderung. So kündigte die niederländische Steuerbehörde kürzlich an, ihre Büroautomation auf Microsoft 365 zu migrieren. Der Staatssekretär teilte in der Erläuterung an das niederländische Abgeordnetenhaus mit, dass auch europäische Alternativen untersucht worden seien, jedoch „keine der untersuchten Alternativen in absehbarer Zeit das gleiche Niveau an Funktionalität, Sicherheit, Kontinuität und Effizienz bieten kann“.
Ernsthafte Aufmerksamkeit, ohne übereilte Schritte
Dieser Ansatz ist weit verbreitet. Digitale Souveränität wird durchaus ernsthaft berücksichtigt, aber übereilte Entscheidungen sind unklug, vor allem weil noch nicht immer vollwertige Alternativen verfügbar sind. Auch Tools4ever verfolgt diesen Ansatz. Wir haben uns seinerzeit sehr bewusst für die aktuellen Lieferanten entschieden und sind mit der Qualität ihrer Produkte und Dienstleistungen zufrieden. Da auf unserer Plattform zudem vergleichsweise weniger sensible Daten verarbeitet werden, besteht für uns kein Grund zu zusätzlicher Eile. Dennoch untersuchen wir aktiv die Entwicklung möglicher europäischer Alternativen.