


Laat jouw autorisatiebeheer voldoen aan NEN 7510, BIO2 en NIS2
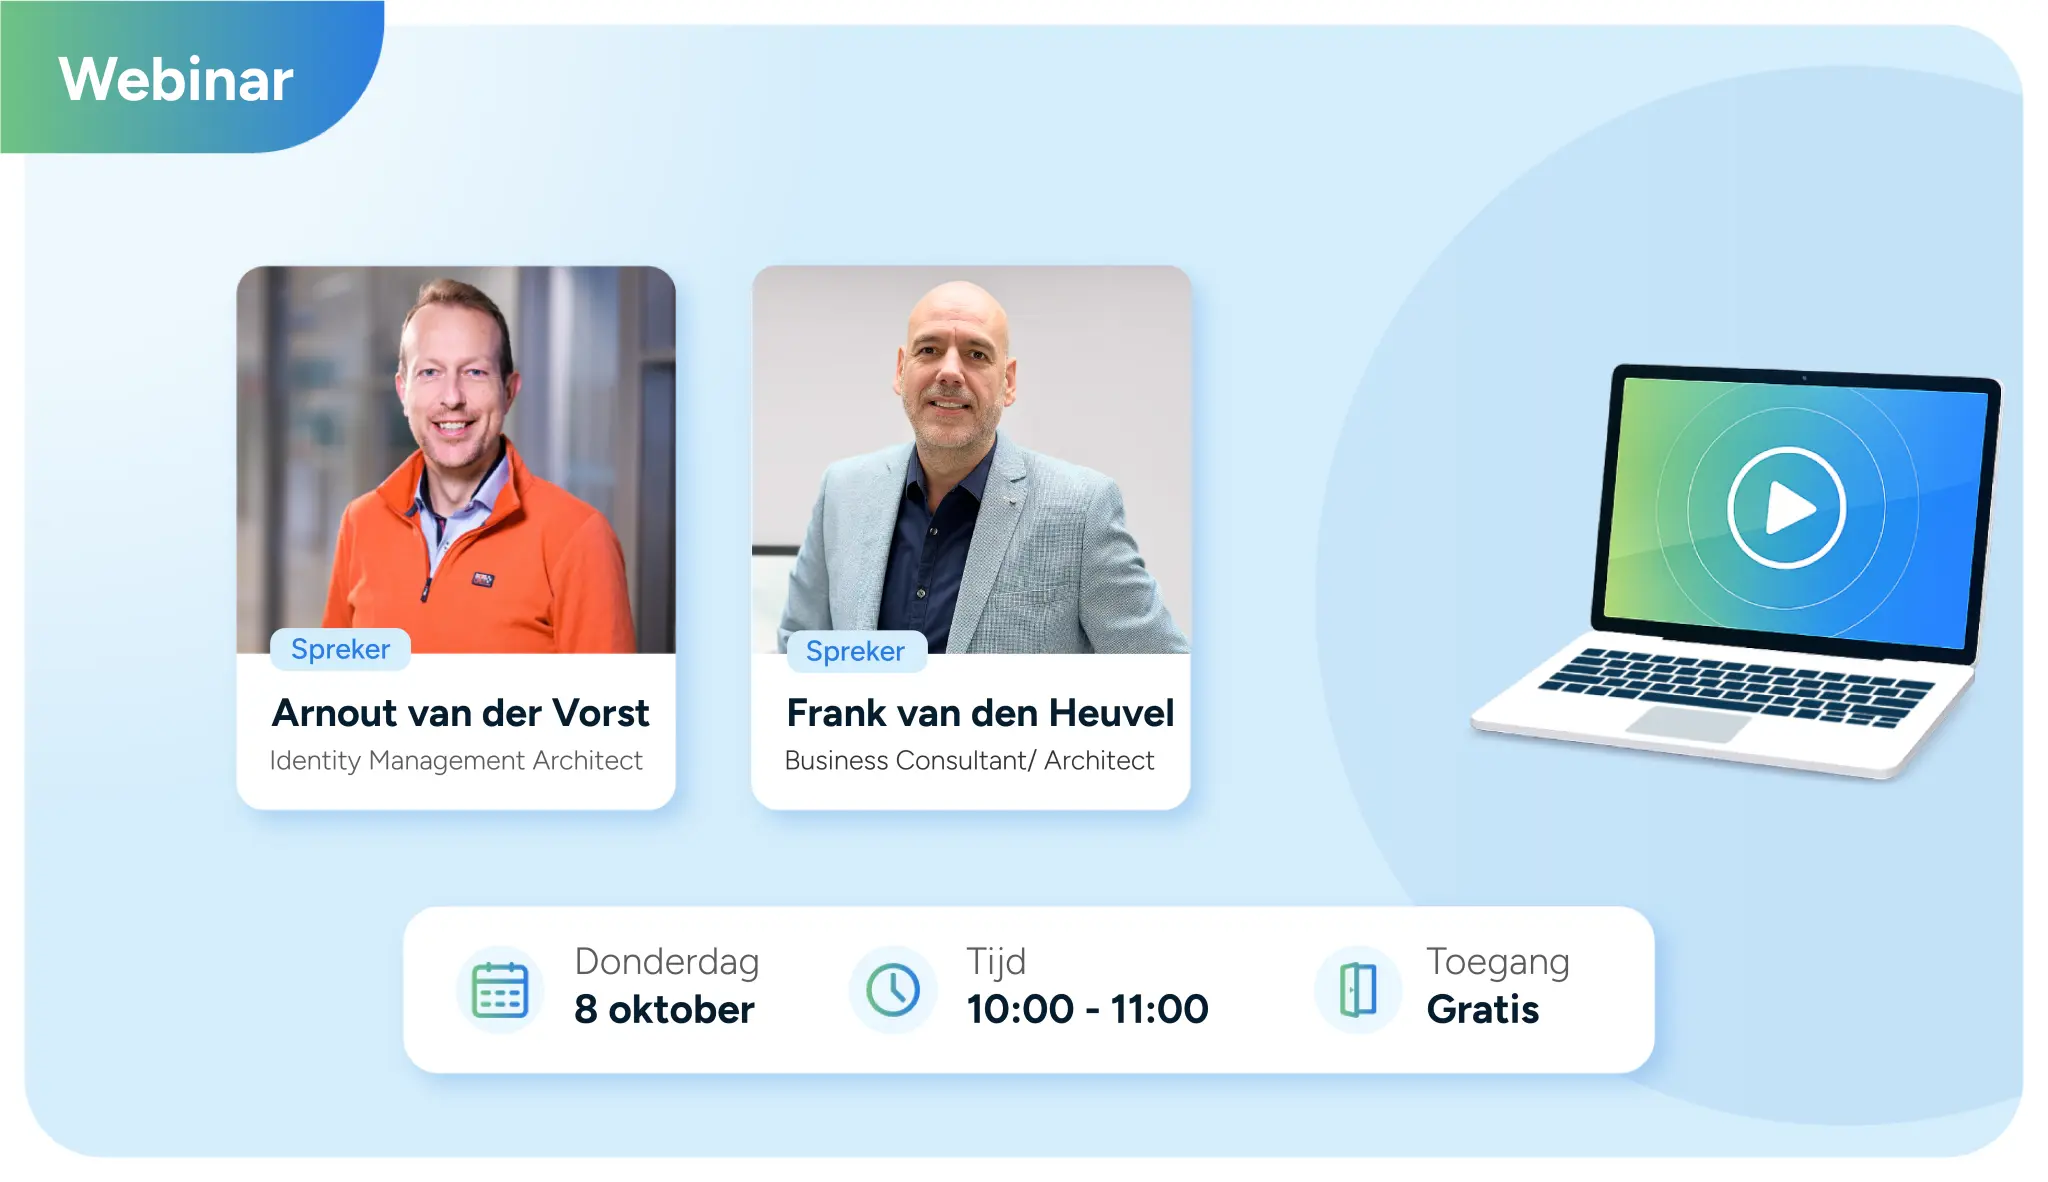
- Opname beschikbaar
- 60 minuten
- Online
- Nederlands
- 2 speakers
- Wat NEN 7510, BIO2 en NIS2 vragen van je autorisatiebeheer
- Concrete KPI's, met verwijzing naar NIS2, ISO 27001 en BIO2
- In drie stappen aantoonbaar in controle
De uitdagingen
Wanneer ben je eigenlijk in controle
Bijna elke organisatie zegt in controle te zijn over wie welke rechten heeft. Vraag door en het antwoord wordt vager. Wie is er ooit tijdelijk toegevoegd aan een projectgroep en nooit meer verwijderd? NEN 7510, BIO2 en de Cyberbeveiligingswet vragen geen intentie, maar bewijs.

De norm zegt geen getal
NEN 7510, BIO2 en NIS2 vragen aantoonbare controle op toegang. Wanneer je daaraan voldoet, staat er niet. Zonder een getal weet je niet of je goed bezig bent, en kun je het ook niet aantonen bij een audit.

Bestuurders zijn er zelf verantwoordelijk voor
Onder de Cyberbeveiligingswet is de bestuurder persoonlijk aansprakelijk voor de zorgplicht. Autorisatiebeheer is daarmee niet langer alleen een taak van IT, maar een vraag waar de directie antwoord op moet hebben.

Snel en aantoonbaar tegelijk
Een nieuwe medewerker moet op tijd zijn account hebben, zonder handwerk. Tegelijk wil de auditor weten wie welke toegang had en waarom. Stuur je alleen op snelheid, dan raak je het overzicht kwijt. Stuur je alleen op controle, dan loopt de organisatie vast in goedkeuringen.

Rechten die niemand meer kan verklaren
Een medewerker die is vertrokken maar nog een actief account heeft. Een adminaccount zonder eigenaar. Rechten die via het geitenpad zijn toegekend, buiten het beleid om. Dat zijn precies de bevindingen waar een audit op vastloopt.
Wat je leert
Van norm naar KPI, van KPI naar aanpak
We beginnen bij wat de drie kaders gemeenschappelijk vragen en vertalen dat naar meetbare KPI's. Daarna laten we zien hoe je ze haalt, in drie stappen: beleid, uitvoering en controle. IT-Value vertelt hoe je dat in de praktijk borgt.
-

Drie kaders, één gemeenschappelijke kern
Wat NEN 7510, de Baseline Informatiebeveiliging Overheid tweede versie (BIO2) en NIS2 van je toegangsbeheer vragen. En welke zes van de tien maatregelen uit de zorgplicht van de Cyberbeveiligingswet rechtstreeks over identity & access management (IAM) gaan.
-

De KPI's die je moet halen
Van nul vertrokken medewerkers met een actief account tot 100% beoordeelde bevoorrechte toegang. Elke KPI staat gekoppeld aan een artikel uit NIS2, aan ISO 27001 en aan de BIO2. De drempel is geen wettelijke norm, maar een praktisch startpunt dat je zelf bepaalt.
-

Beleid vastleggen met role mining
Je ontdekt het rollenmodel in de rechten die er nu al zijn. Wat erbij hoort, leg je vast als business rule. Wat in de loop der tijd is aangegroeid, gaat eruit.
-

Uitvoering met provisioning
Provisioning, het automatiseren van in-, door- en uitstroom, zorgt dat rechten meebewegen met je HR-gegevens. Een nieuwe medewerker heeft zijn account voor de eerste werkdag klaarstaan, en bij vertrek gaat het account binnen de afgesproken termijn dicht.
-

Controle met reconciliation
Reconciliation, vroeger de soll-ist-vergelijking, legt naast elkaar wat iemand volgens het beleid hoort te hebben en wat er echt op zijn account staat. Elke afwijking wordt zichtbaar en hersteld of verantwoord, met bewijs voor de auditor.
-

Van product naar werkende praktijk
IT-Value vertelt hoe implementatie, adoptie en nazorg ervoor zorgen dat deze aanpak niet alleen werkt, maar ook blijft werken.
Maak kennis
De experts achter dit webinar

Arnout van der Vorst
Arnout van der Vorst is Identity Management Architect bij Tools4ever en heeft meer dan 15 jaar ervaring met Identity & Access Management. In zijn huidige functie is hij verantwoordelijk voor de architectuur, ontwerp en ontwikkeling van zowel onze softwareoplossingen als de IAM oplossingen bij onze klanten.
Frank van den Heuvel
Frank van den Heuvel is als Business Consultant bij IT Value een ervaren specialist op het gebied van autorisatiemanagement. Hij heeft talloze organisaties geholpen bij het overwinnen van organisatorische uitdagingen en het optimaliseren van hun processen.
Liever een 1-op-1 sessie voor jouw organisatie?
Plan een individuele sessie in, toegespitst op je eigen situatie. We kijken samen waar je autorisatiebeheer nu staat ten opzichte van NEN 7510, BIO2 en NIS2, en wat de eerstvolgende stap is.