


Meer grip op instroom, doorstroom en uitstroom
In iedere organisatie van enige omvang met veel mutaties is het een stevige uitdaging om de instroom, doorstroom en uitstroom van medewerkers te organiseren. De rest van de organisatie merkt er, als het goed is, niet zoveel van, maar voor afdelingen als HR, IT en Facilities ligt dat anders. Daar is iedere nieuwe medewerker, iedere overstap van een collega, en iedereen die vertrekt, een belangrijke verandering die goed en foutloos moet worden geregeld. Je wilt een nieuwe collega de perfecte start geven, een interne overstap naadloos laten verlopen, en je wilt ook op de juiste manier afscheid nemen van mensen.
Ook voor de IT-afdeling is het een belangrijk proces. Je kunt tegenwoordig als medewerker weinig als je geen toegang hebt tot de benodigde applicaties en gegevens, en daarom moeten synchroon met de HR-wijzigingen ook de IT-instellingen worden aangepast. Gedurende iemands dienstverband beheren we voor iedereen een digitale ‘identity lifecycle’, waarbij je op ieder moment over precies de juiste IT-faciliteiten beschikt.
We zoomen er in deze blog verder op in. Eerst kijken we hoe we de uitgifte van accounts en rechten gedurende de identity lifecycle kunnen automatiseren, en daarna focussen we op de specifieke instroom-, doorstroom- en uitstroomprocessen.
Geautomatiseerd identity lifecycle management
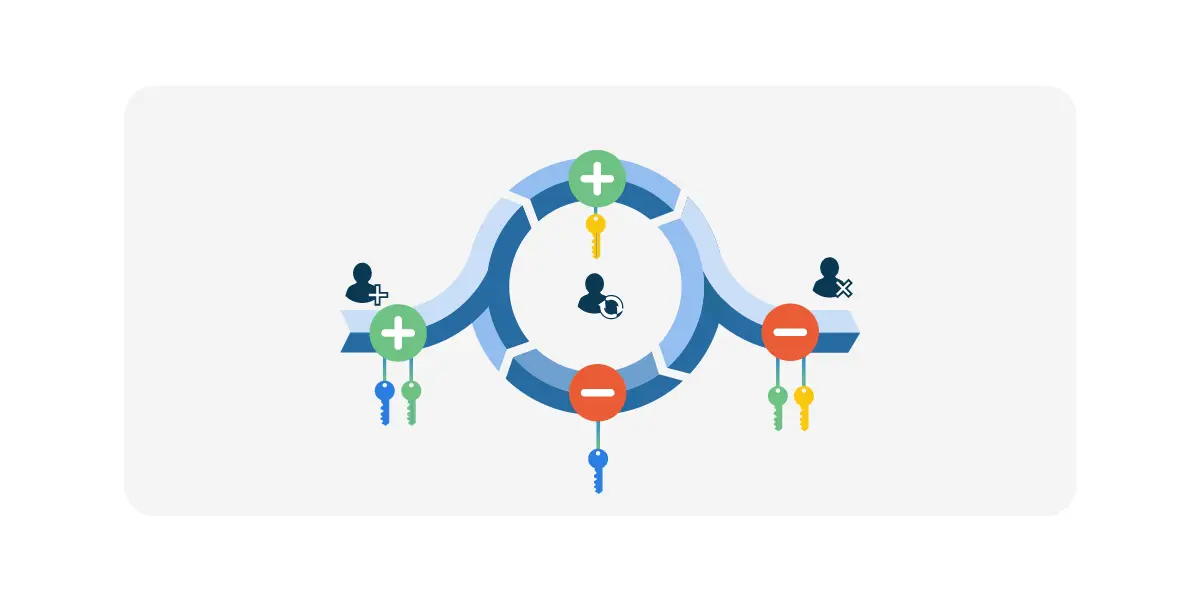
Als je in deze dynamiek je rechtenbeheer nog handmatig organiseert, betekent dat veel en repeterend werk. Bovendien werkt het zelden foutloos. We lossen dit op met automatische provisioning als onderdeel van een IAM-platform zoals HelloID. Door daarin het beheer te automatiseren met concepten als Attribute Based Access Control (ABAC), maken we het beheersbaar, foutloos en veel efficiënter.
In essentie komt het erop neer dat we gebruikers gedurende hun hele ‘lifecycle’ binnen het netwerk automatisch voorzien van de juiste accounts en rechten op basis van gebruikersattributen. Attributen zijn bijvoorbeeld iemands functie, team of afdeling. Het zijn stuk voor stuk gegevens die worden bijgehouden binnen het HR-systeem. Iedere mutatie in de HR-gegevens wordt herkend door het IAM-platform en automatisch vertaald naar gewijzigde accounts en toegangsrechten. Deze wijzigingen worden vervolgens door HelloID doorgevoerd in de betreffende doelsystemen.
Iedere nieuwe medewerker krijgt zo tijdens de onboarding, op basis van de HR-gegevens, een eerste set accounts en rechten. Bij doorstroom naar een nieuwe rol past het IAM-platform automatisch de accounts en rechten aan, en bij iemands vertrek worden accounts en rechten automatisch geblokkeerd. Het HR-systeem fungeert dus als een ‘Single Source of Truth’ met een set HR-data die altijd up-to-date is, en door het IAM-platform wordt gebruikt als brondata voor de account- en rechtenverstrekking.
Dit uitgangspunt werkt gedurende de hele identity lifecycle hetzelfde, maar er zijn wel specifieke aandachtspunten, afhankelijk van of je het over de instroomfase, de doorstroomfase of de uitstroomfase hebt.
Instroom
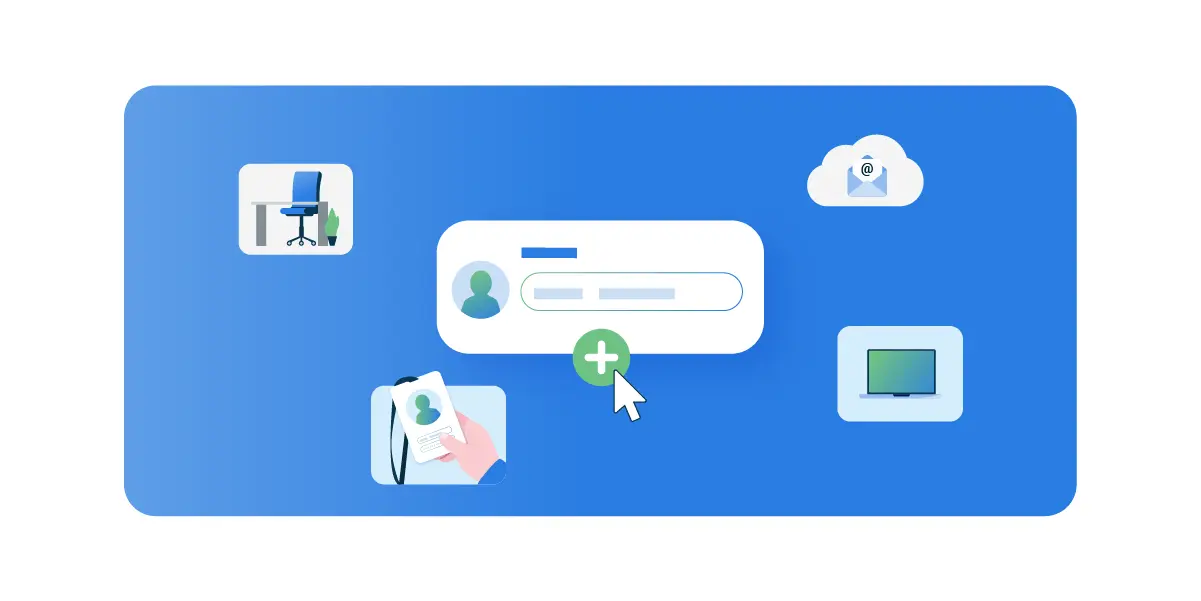
De instroomfase is de eerste fase van het IDU-proces en omvat alles wat nodig is om de onboarding van nieuwe collega’s mogelijk te maken. Uitgangspunt is informatie over de nieuwe medewerker, zoals diens naam, de contractgegevens, functie en het team waarin hij of zij aan de slag gaat. Deze gegevens moeten daarvoor tijdig door de betreffende manager of het HR-team worden geregistreerd in het HR-systeem.
Aan de hand hiervan maakt HelloID vervolgens een digitale identiteit aan binnen het IT-netwerk van de organisatie, inclusief een e-mailadres en eventuele andere contactgegevens. Ook leidt het IAM-platform uit de HR-gegevens af welke accounts en autorisaties de medewerker nodig heeft, en maakt deze aan in de betreffende doelsystemen. Op de datum van indiensttreding, worden de accounts geactiveerd en de benodigde rechten verstrekt.
Aandachtspunten bij de instroomfase
In een eerdere blog verzamelden we al wat onboarding uitdagingen. Het grootste risico is dat problemen bij de instroom direct een teleurstelling opleveren voor de nieuwe collega. In plaats van lekker aan de slag te gaan, zit je te wachten. Het wordt wel opgelost, maar de twijfel is gezaaid en mensen gaan weer sneller op zoek naar iets anders. Dat wil je uiteraard niet in een krappe arbeidsmarkt waarin je net hebt geïnvesteerd in iemands werving en opleiding. Los daarvan wil je mensen ook gewoon zo snel mogelijk productief maken en dan helpt het als mensen direct overal bij kunnen. Een paar aandachtspunten bij het instroomproces:
Configureerbare workflows
Bij de instroom is het belangrijk dat het IAM-platform configureerbare workflows ondersteunt. Bij HelloID kun je bijvoorbeeld de accounts al eerder aanmaken, waarna je ze activeert op de dag van de onboarding. Ook kun je automatisch aanmeldberichten versturen en andere gegevens communiceren naar de medewerker en de manager.
Preboarding
Ook kun je desgewenst een preboarding opzetten. Daarbij krijgen medewerkers al vóór de indiensttreding toegang tot applicaties, trainingsmaterialen etc., uiteraard nog zonder toegang tot gevoelige data. Zo kan iemand laagdrempelig al kennismaken. Op de dag van de onboarding worden de rechten volledig geactiveerd.
Gestroomlijnde uitgifte van hulpmiddelen
Dankzij een koppeling met een IT-servicemanagement systeem (zoals TOPdesk) kan HelloID ook zorgen dat mensen tijdig worden voorzien van de benodigde laptops, smartphones, bedrijfskleding, etc. Het IAM-platform bepaalt wie welke zaken nodig heeft en wanneer, en stuurt notificaties door naar het servicemanagement systeem.
Fysiek toegangsbeheer
HelloID kan ook zorgen dat medewerkers automatisch worden voorzien van de juiste fysieke toegangsrechten. IAM maakt de vertaalslag van HR-gegevens naar het benodigde toegangsprofiel en verstrekt dit aan het pasjesbeheersysteem.
Doorstroom
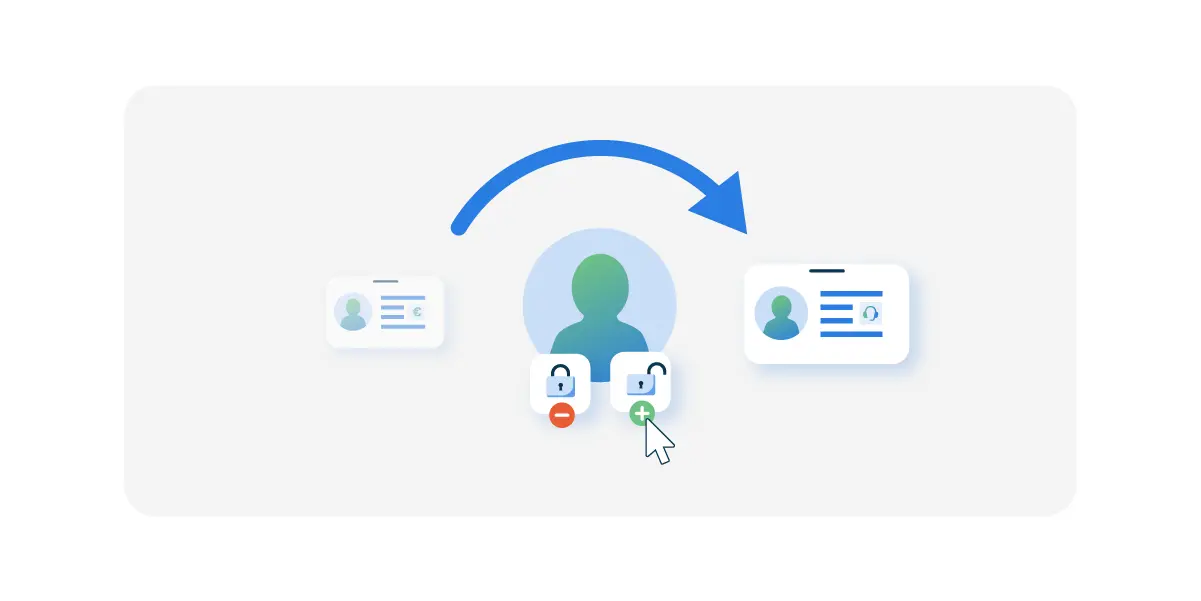
De meeste medewerkers stromen op enig moment door naar een andere functie, team, afdeling of vestiging. Het komt ook voor dat mensen een extra contract krijgen (70% contract A, 30% contract B), met meerdere functies en afdelingen. Het zijn allemaal veranderingen waarbij vaak ook andere applicaties of gewijzigde toegangsrechten nodig zijn. We noemen dit binnen de identity lifecycle de doorstroomfase. Afhankelijk van de nieuwe omstandigheden kunnen mensen bijvoorbeeld een extra account nodig hebben, of moeten hun autorisaties binnen een applicatie worden aangepast. Ook kan een applicatie soms niet meer nodig zijn en moet het account worden ingetrokken.
Binnen HelloID verloopt deze doorstroming volledig automatisch. Stel dat een medewerker een andere functie krijgt. Zodra die wijziging is doorgevoerd in het HR-systeem, herkent het HelloID-platform deze aanpassing bij de eerstvolgende run. Voor de betreffende medewerker betekent dit dat er nu andere business rules van toepassing zijn, en aan de hand daarvan worden dus nu andere accounts en rechten geprovisioned. Accounts en rechten die niet langer van toepassing zijn, worden automatisch ingetrokken.
Aandachtspunten bij de doorstroomfase
Waar bij de instroom alleen accounts en rechten worden verstrekt, moeten bij doorstroming dus meestal ook zaken worden ingetrokken. Dit is erg belangrijk en iets dat bij handmatig beheer vaak wordt vergeten. Mensen krijgen wel de nieuw benodigde instellingen, maar de bestaande rechten blijven actief en medewerkers stapelen zo jarenlang rechten op. Een belangrijke pré van automatisch rechtenbeheer is dat we die opstapeling voorkomen.
Bij het rechtenbeheer voor doorstromers zijn er wel wat aandachtspunten:
Autorisatiebeheer
Juist dat autorisatiebeheer is bij doorstroming dus belangrijk. Krijgt een zorgmedewerker bijvoorbeeld een andere functie in een ziekenhuis, dan houdt deze meestal gewoon het account in het zorgsysteem, maar moeten de specifieke autorisaties wél worden aangepast. De initiële uitrol van het IAM-platform is vaak nog primair gericht op accountbeheer, maar het is dus belangrijk om ook het autorisatiebeheer uit te rollen. Role mining is daarbij een belangrijke tool om dat autorisatiebeheer te verwerken in je rollenmodel.
Individuele rechten
Daaraan gerelateerd zullen niet alle accounts en rechten via provisioning verlopen. Meestal wordt een deel van de rechten individueel verstrekt, bijvoorbeeld omdat iemand tijdelijk aan een project is toegewezen. Ook daar dreigt al snel rechtenstapeling. We beschrijven hierna apart hoe je daarmee kunt omgaan.
Uitstroom
De laatste fase van het IDU-proces is de uitstroomfase. Dit omvat alle handelingen die nodig zijn als een medewerker de organisatie verlaat. Eerste stap hierbij is het uitschakelen van accounts en het ontnemen van rechten. Hiermee voorkomen we dat vertrokken gebruikers toegang houden tot gevoelige applicaties en data. Het is hiervoor belangrijk dat de uitdiensttreding correct en tijdig in het HR-systeem wordt geregistreerd. Later moeten de accounts ook worden verwijderd om te voorkomen dat oude accounts zonder eigenaar (orphaned of verweesde accounts) in het netwerk achterblijven, want die vormen een belangrijk cyberrisico.
Aandachtspunten bij de uitstroomfase
Bij de uitstroom gaat het er dus vooral om te voorkomen dat via die oude accounts datalekken ontstaan, maar de bijbehorende data moeten soms nog wel beschikbaar blijven:
Oude gegevens archiveren
Je wilt de oude accounts tijdig opruimen, maar data van oud-medewerkers moeten soms nog een bepaalde periode gearchiveerd blijven. Mails en documenten van oud-ambtenaren moeten bijvoorbeeld beschikbaar blijven in het kader van de Wet open overheid (Woo). Organisaties hebben dus een goede archiveringsstrategie nodig.
Tijdelijke toegang personeelsgegevens
Daarnaast wil je oud-werknemers vaak nog een tijd toegang geven tot salarisstroken en jaaropgaves via het HR-portaal. Bij HelloID kan dit, afhankelijk van het gebruikte bronsysteem, automatisch worden ingesteld.
Afkoelperiode e-mailadressen en/of gebruikersnamen
Er is ook een aanpak nodig voor gebruikersnamen en e-mailadressen van oud-medewerkers. Een IAM-platform genereert deze vaak automatisch op basis van iemands naam. Dat betekent echter dat een nieuwe collega met dezelfde naam als iemand die zojuist is vertrokken ook dezelfde gegevens ontvangt. Voor de met HelloID beheerde accounts en rechten levert dat geen problemen op, maar bij onbeheerde applicaties loop je zo het risico dat de nieuwe collega onbedoeld eenvoudig toegang krijgt tot het account van de voorganger. Vaak werkt men mede daarom met een afkoelperiode.
Andere aandachtspunten bij je IDU-processen
Hiervoor keken we naar de individuele IDU-processen: instroom, doorstroom en uitstroom. Er zijn ook zaken die door de hele identity lifecycle spelen. We noemen er een aantal.
Service Automation
Het is een utopie dat je alle rechten automatisch kunt verstrekken en beheren met behulp van ABAC. Er zijn altijd uitzonderingen, zoals een account dat iemand nodig heeft ten behoeve van een specifiek project. Of een bedrijfshulpverlener die toegang moet krijgen tot de BHV-gegevens. Dit zijn zaken die niet in de HR-applicatie worden bijgehouden, en deze rechten moeten daarom individueel worden beheerd.
Binnen HelloID kun je dit via de Service Automation module inrichten. Om te voorkomen dat zulke individuele rechten vervolgens onbeperkt actief blijven en mensen zo alsnog rechten opstapelen, kun je deze rechten voor een afgebakende periode verstrekken. Daarna worden ze automatisch weer ingetrokken. Worden rechten daarentegen voor onbeperkte tijd verstrekt, dan biedt HelloID een Recertification tool als onderdeel van de Governance module. Daarmee kan worden geborgd dat een manager en/of resource owner periodiek de individueel verstrekte accounts en rechten opnieuw moet beoordelen.
Veranderingen in de bedrijfsvoering
Er zullen sowieso regelmatig zaken veranderen in de bedrijfsvoering. Bedrijfsprocessen veranderen, applicaties worden vervangen, het functiehuis wordt aangepast, en teams of afdelingen kunnen worden gecreëerd of juist ontmanteld. Dat zijn allemaal zaken die impact kunnen hebben op je rechtenstructuur. Met een tool als Role Mining kan een organisatie regelmatig de bestaande set business rules evalueren en het rollenmodel waar nodig aanpassen. Het effect kan zijn dat gebruikers voortaan andere accounts en rechten krijgen dan voorheen. Dat is niet het gevolg van doorstroming binnen de organisatie, maar van een andere invulling van hun bestaande rol.
Overigens hebben we het in deze blog alleen gehad over werknemers waarvan we de rechten automatisch beheren aan de hand van HR-gegevens, maar je ziet vaak dat ook andere gebruikersgroepen automatisch worden beheerd. Zoals studenten en inhuurkrachten. Daar is niet het HR-systeem het bronsysteem, maar leveren andere IT-systemen de brongegevens. Maar ook voor die groepen wordt dan op vergelijkbare manier de identity lifecycle beheerd.
Reconciliation
Belangrijke uitdaging blijft te voorkomen dat bij het doorlopen van de instroom-, doorstroom- en uitstroomprocessen accounts en rechten onrechtmatig worden verstrekt, of onnodig actief blijven. Een extra hulpmiddel om hierop te controleren gedurende de hele identity lifecycle, is de Reconciliation tool die HelloID levert als onderdeel van de Governance module.
Hiermee maak je periodiek een IST-SOLL vergelijking tussen de rechten zoals je die in je IAM-platform hebt geregistreerd, en de daadwerkelijk aanwezige accounts en rechten binnen de doelsystemen. De rapportage geeft een eenvoudig overzicht van alle mismatches en helpt bij het opruimen van eventuele vervuiling.
Meer weten over het beheer van je IDU-processen
Hier vind je meer over de HelloID-omgeving en hoe deze helpt binnen je organisatie de identity lifecycle te organiseren en grip te krijgen en te houden op de instroom-, doorstroom- en uitstroomprocessen. In een demo vertellen we er graag meer over.
Vraag een demo aan

Geschreven door:
Arnout van der Vorst
IAM Architect
Maak kennis met Arnout van der Vorst, de inspirerende Identity Management Architect bij Tools4ever sinds het jaar 2000. Na zijn studie Hogere Informatica aan de Hogeschool van Utrecht is hij begonnen als Supportmedewerker bij Tools4ever. Daarna heeft Arnout zich opgewerkt tot een sleutelfiguur in het bedrijf. Zijn bijdragen strekken zich uit van klantondersteuning tot strategische pre-sales activiteiten, en hij deelt zijn kennis via webinars en artikelen.