Wie schützen Sie als Unternehmen personenbezogene Daten?
Und wie unterstützt IAM Sie dabei?
Der Telekommunikationsanbieter Odido war in letzter Zeit ausführlich in den Nachrichten. Die Hackergruppe ShinyHunters hatte offenbar personenbezogene Daten von Millionen Kunden gestohlen. Es ist eines von unzähligen jährlichen Datenlecks, sticht jedoch aufgrund seines enormen Ausmaßes hervor.
Dies entspricht einem Trend. Die niederländische Datenschutzbehörde Autoriteit Persoonsgegevens, AP, meldete z.B. in ihrem jüngsten Bericht über Datenlecks für 2024, dass sich die Zahl der Datendiebstähle durch Ransomware im Vergleich zum Vorjahr nahezu verdoppelt hat. Ein solcher Hack ist zunächst vor allem für die Betroffenen sehr unangenehm, denn ihre Daten liegen offen. Wenn Sie als Unternehmen jedoch nachweislich bei Ihrer Informationssicherheit nachlässig waren, kann der Schaden auch für Sie enorm sein.
In diesem Blogbeitrag gehen wir ausführlicher darauf ein. Was sind personenbezogene Daten, was dürfen Sie als Unternehmen mit diesen Daten tun und welche Folgen können Fehler haben? Außerdem untersuchen wir, wie Sie solche Datenlecks verhindern können und welche Rolle eine gute Informationssicherheit sowie Identity & Access Management, IAM, dabei spielen können?
Was sind personenbezogene Daten?
Die DSGVO beschreibt personenbezogene Daten als „Informationen über eine identifizierte oder identifizierbare natürliche Person“. Dazu gehören selbstverständlich Daten wie Name, Adresse und Kontaktdaten einer Person, aber auch Informationen, die einer Person zugeordnet werden können und Auskunft über diese Person geben. Beispielsweise das Onlinekaufverhalten, Kunden- oder Personalnummern, IP-Adressen sowie Bild- und Tonaufnahmen, auf denen Personen erkennbar sind.
Das bedeutet selbstverständlich nicht, dass solche Daten grundsätzlich niemals weitergegeben werden dürfen. Die DSGVO, Datenschutz-Grundverordnung, enthält jedoch klare Richtlinien dazu, wer solche Daten unter welchen Bedingungen erheben darf und was damit geschehen darf. Dies gilt für personenbezogene Daten allgemein, das Gesetz ist jedoch noch strenger, wenn es um sogenannte besondere Kategorien personenbezogener Daten geht, etwa ethnische Herkunft sowie politische, religiöse oder weltanschauliche Überzeugungen. Auch Gesundheitsdaten, biometrische Daten und sexuelle Orientierung gehören zu dieser Kategorie. Darüber hinaus bilden Daten über strafrechtliche Verurteilungen und Straftaten eine separate Kategorie. Sie dürfen nur unter strengen Voraussetzungen von Behörden verarbeitet werden.
Daneben gibt es auch „sensible personenbezogene Daten“. Dabei handelt es sich um personenbezogene Daten, für die innerhalb der DSGVO zwar keine gesonderten Anforderungen festgelegt sind, mit denen Sie als Unternehmen jedoch besonders sorgfältig umgehen müssen. Dazu gehören beispielsweise Finanzdaten, Standortdaten, die Steuernummer und sämtliche elektronische Kommunikation, E-Mails, Nachrichten und Ähnliches. Besondere Aufmerksamkeit gilt außerdem Daten schutzbedürftiger Gruppen wie Kindern, älteren Menschen und Menschen mit Behinderungen.
Was darf ich als Unternehmen mit diesen personenbezogenen Daten tun?
Welche Regeln gelten für die Erhebung und Verarbeitung dieser Daten? Die DSGVO ist ein umfangreiches Regelwerk, ihr Kern besteht jedoch aus sechs Grundprinzipien, die wir hier kurz zusammenfassen:
Im Mittelpunkt stehen die Rechtmäßigkeit, Verarbeitung nach Treu und Glauben und Transparenz Ihrer Datenverarbeitung. Rechtmäßig bedeutet, dass eine Rechtsgrundlage vorliegen muss. In manchen Fällen dürfen Sie Daten aufgrund gesetzlicher Vorgaben ohne gesonderte Einwilligung verarbeiten, beispielsweise Adressdaten, wenn jemand etwas bestellt hat. In anderen Fällen muss der Kunde selbst seine Einwilligung geben. Sie müssen Personen in jedem Fall klar über die Nutzung ihrer Daten informieren, auch wenn keine Einwilligung erforderlich ist. Und wenn eine Einwilligung erforderlich ist, ist ein klares und transparentes Verfahren verpflichtend.
Außerdem gilt der Grundsatz der Zweckbindung. Sie erheben personenbezogene Daten für einen bestimmten Zweck, der nicht stillschweigend auf andere Zwecke ausgeweitet werden darf. Es ist also kein Problem, Adressdaten für eine Bestellung zu verwenden, Sie dürfen dieselben Daten jedoch nicht einfach auch für den Versand von Werbematerial nutzen.
Daran anschließend gilt das Prinzip der Datenminimierung. Wenn Sie einen bestimmten Zweck festgelegt haben, dürfen Sie nur die dafür erforderlichen Daten erheben. Um passende Kleidung zu versenden, benötigen Sie die Kleidergröße einer Person, nicht jedoch ihr Einkommen.
Organisationen müssen außerdem sicherstellen, dass die verwendeten Daten richtig sind und richtig bleiben. Das bedeutet nicht nur, dass Daten gut geschützt werden müssen. Sie müssen auch Prozesse einrichten, um Daten aktuell zu halten und Personen darüber zu informieren.
Darüber hinaus gilt eine Speicherbegrenzung: Sie dürfen Daten nur so lange speichern, wie dies für den vereinbarten Zweck erforderlich ist. Komplex ist dabei, dass für ähnliche Daten je nach Zweck unterschiedliche Aufbewahrungsfristen gelten können. Den Lebenslauf eines Mitarbeiters dürfen Sie länger aufbewahren als den eines abgelehnten Bewerbers.
Schließlich verlangt das Datenschutzrecht, dass Sie als Organisation die Integrität und Vertraulichkeit aller personenbezogenen Daten gewährleisten. Sie sind für alle Daten verantwortlich, die Sie verarbeiten oder verarbeiten lassen, und müssen verhindern, dass Personen unbefugt Zugriff auf personenbezogene Daten erhalten.
Anforderungen an Ihre Informationssicherheit
Viele der oben genannten Punkte sind vor allem rechtlicher Natur. Sie beschreiben, unter welchen Bedingungen Daten erhoben werden dürfen und was Sie damit tun dürfen. Obwohl sie nicht unmittelbar Ihre Informationssicherheit betreffen, stellen sie eigentlich die wichtigste Sicherheitsmaßnahme dar. Denn wenn Sie Daten nicht speichern, können Sie sie auch nicht verlieren. Einer der Gründe, warum der Odido-Hack so viel negative Aufmerksamkeit erhält, ist, dass viele der Daten ehemalige Kunden betreffen. Daten, die gemäß den eigenen Richtlinien bereits hätten gelöscht werden müssen. Dies ist allerdings keine Ausnahme. Die AP kommt in ihrem Bericht über Datenlecks zu dem Schluss, dass viele Organisationen zwar über eine Cybersecurity-Strategie verfügen, bei deren Umsetzung und Kontrolle jedoch häufig Probleme bestehen.
Das sechste DSGVO-Prinzip, Integrität und Vertraulichkeit, betrifft die Informationssicherheit unmittelbar. Sie sind als Unternehmen dafür verantwortlich, dass die von Ihnen verarbeiteten Daten nicht gestohlen oder manipuliert werden können. Die DSGVO verlangt dafür „geeignete technische und organisatorische Maßnahmen“. Wie Sie dies umsetzen, entscheiden Sie grundsätzlich selbst. Empfehlenswert ist, eine bestehende Informationssicherheitsnorm als Ausgangspunkt zu wählen. In der Wirtschaft ist ISO 27001 ein häufig verwendeter Standard, es gibt jedoch auch branchenspezifische Richtlinien, die häufig auf demselben Standard basieren. Eine solche Informationssicherheitsnorm unterstützt Sie beim Aufbau eines Information Security Management Systems, ISMS, um Informationssicherheit planvoll zu organisieren.
Folgen bei Verstößen gegen Datenschutzvorschriften?
Bevor wir näher auf die Informationssicherheit selbst eingehen, ist es wichtig zu wissen, wie groß der Schaden sein kann, wenn Ihre Informationssicherheit nicht ausreichend gewährleistet ist.
Als Unternehmen entstehen Ihnen in jedem Fall Wiederherstellungskosten, um einen möglichen Cyberangriff intern zu beheben. Die durchschnittlichen Kosten liegen laut Bericht über Datenlecks bei rund 100.000 Euro, es gibt jedoch auch Beispiele mit deutlich höheren Beträgen. Sie müssen beispielsweise externe Spezialisten beauftragen, um den Vorfall zu untersuchen, und Maßnahmen implementieren, um Wiederholungen zu verhindern. Zusätzlich wird manchmal Lösegeld gezahlt, um weitere Schäden zu vermeiden, wobei fraglich ist, ob dies sinnvoll ist. Die AP schätzt, dass ein Unternehmen in etwa einem Drittel der Fälle auf eine solche Lösegeldforderung eingeht, es gibt jedoch Beispiele, bei denen die Daten dennoch veröffentlicht wurden.
Außerdem kann der Geschäftsbetrieb noch lange beeinträchtigt bleiben, häufig mit erheblichen Folgen für Ihr Geschäftsergebnis und Ihre Geschäftskontinuität. Beachten Sie auch, dass reguläre Unternehmensversicherungen Schäden durch Cyberangriffe oder Datenlecks in der Regel nicht abdecken. Dafür benötigen Sie eine separate Cyberversicherung. Wie bei einer regulären Versicherung müssen Sie dennoch sicherstellen, dass Ihre Angelegenheiten ordnungsgemäß geregelt sind.
Hinzu kommt der Reputationsschaden. Datenlecks und andere Cybervorfälle sind in den Nachrichten sehr präsent. Die Geschichten sind brisant und können viele Menschen unmittelbar persönlich betreffen. Wenn Sie intern alles ordnungsgemäß geregelt hatten, kann es dennoch zu einem Vorfall kommen. Wenn Sie aktiv mitwirken, kann die Auswirkung dann begrenzt bleiben. Wenn Sie jedoch nachweislich nachlässig oder sogar rechtswidrig gehandelt haben, stehen Sie schlecht da. Nicht nur gegenüber Kunden, sondern auch gegenüber Partnern und potenziellen Mitarbeitern.
Damit ist auch der Weg für Schadensersatzforderungen und Strafanzeigen durch Verbraucher eröffnet. Der potenzielle materielle und immaterielle Schaden kann je nach Art des Vorfalls variieren. Law & More beschreibt in einem Blogbeitrag zu diesem Thema, dass bei „gewöhnlichen Daten“ Entschädigungen zwischen 100 und 500 Euro festgesetzt wurden. Bei sensiblen Daten kann dies ohne Weiteres das Dreifache betragen. Wenn es um Tausende oder sogar Millionen Personen geht, kann dies schnell hohe Summen erreichen, etwa wenn eine Sammelklage eingereicht wird. Betroffene können sich außerdem an die Staatsanwaltschaft wenden, um Anzeige zu erstatten.
Häufig haben Sie es auch mit Geschäftskunden oder Partnern zu tun. Meist besteht nämlich ein Ketteneffekt, da Sie personenbezogene Daten für oder gemeinsam mit anderen Unternehmen verarbeiten. Im AP-Bericht über Datenlecks beschreibt AddComm, ein Unternehmen für Kundenkommunikation, wie es mit einem Hack umgegangen ist, bei dem Daten von 1,5 Millionen Menschen gestohlen wurden. In vielen Fällen handelte es sich um Daten, die für Kunden verarbeitet wurden, etwa für ein Energieunternehmen, eine Bank, ein Trinkwasserversorgungsunternehmen und einen Finanzdienstleister. Dies erfordert selbstverständlich einen fundierten gemeinsamen Ansatz.
Bleibt die AP selbst, die Bußgelder und andere Sanktionen verhängen kann. Dabei wird berücksichtigt, in welchem Maß Ihnen das Verhalten tatsächlich vorzuwerfen ist. Ist dies der Fall, können Bußgelder bis zu 20 Millionen Euro oder, falls höher, 4 % des weltweiten Jahresumsatzes betragen. So erhielt das Unternehmen Clearview im Jahr 2024 ein Bußgeld von 30,5 Millionen Euro sowie Zwangsgelder von maximal mehr als 5 Millionen Euro. Die Untersuchung ergab, dass das Unternehmen illegal eine Datenbank mit Milliarden aus dem Internet gesammelten Gesichtsfotos für seine eigene Gesichtserkennungssoftware und Dienstleistungen aufgebaut hatte. Es ist jedoch nicht so, dass nur „große Fälle“ Aufmerksamkeit erhalten. Die europäischen Datenschutzaufsichtsbehörden berichten über ihre Sanktionen, und es gibt auch zahlreiche Beispiele kleinerer Fälle.
Wie verhindern Sie Datenlecks? Und wie unterstützt Ihre IAM-Lösung?
Eine gute Informationssicherheit steht und fällt mit einer gründlichen Risikoanalyse, damit Sie sich bestmöglich auf die spezifischen Risiken im eigenen Unternehmen konzentrieren können. Wenn Sie beispielsweise planen, große Datenmengen systematisch zu verarbeiten, sind Sie verpflichtet, eine sogenannte Datenschutz-Folgenabschätzung, DSFA, durchzuführen. Eine solche Analyse gibt Einblick in die Risiken und die erforderlichen Sicherheitsmaßnahmen. Die Implementierung ist keine einmalige Maßnahme. Sie müssen die Situation regelmäßig neu bewerten, um auf dem aktuellen Stand zu bleiben. Wir nennen einige Aspekte, die fast immer relevant sind.
Prävention digitaler Einbrüche
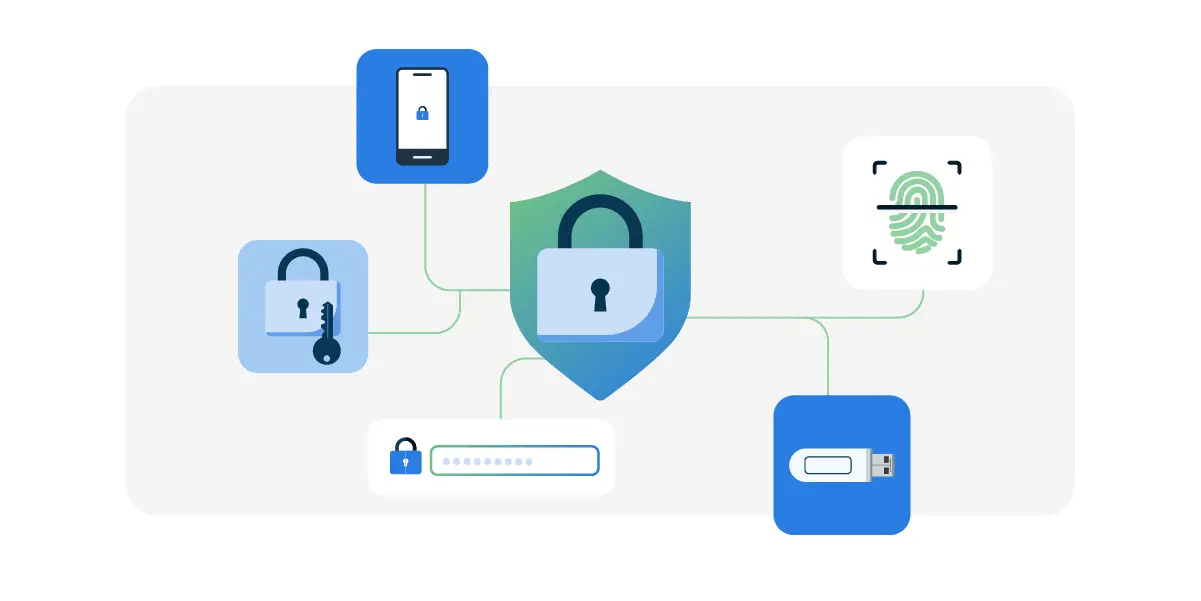
Mehr als 40 % der Hacks beginnen mit einer sogenannten Kontoübernahme, Account Takeover, und betreffen längst nicht immer ein kritisches System. Häufig beginnen Angreifer beispielsweise mit dem Eindringen in ein E-Mail-Postfach, um von dort aus lateral Zugriff auf wichtigere Systeme mit wertvollen Daten zu erhalten. Der Ausgangspunkt Ihrer Informationssicherheit ist daher in jedem Fall eine starke Authentifizierung für alle Systeme, mit einzigartigen, komplexen Passwörtern und Unterstützung durch beispielsweise einen Passwortmanager oder Single Sign-On. Multi-Faktor-Authentifizierung ist als zusätzliches Verifizierungsmittel wichtig. Heute können sich Benutzer beispielsweise mit FIDO2-Passkeys besonders sicher von einem eigenen Gerät aus und ohne Passwort anmelden.
Gleichzeitig ist dies nur die Grundlage. Bei einem Viertel der Hacks wird eine technische Schwachstelle als erster Zugangspunkt genutzt, und leider werden täglich neue Schwachstellen entdeckt und Hackingmethoden entwickelt. Auch Täuschung und der Missbrauch bekannter Passwörter sind beliebte Methoden, um Zugang zu erhalten. Die IT-Umgebung muss daher stets aktuell sein, und Mitarbeiter müssen darin geschult werden, Phishing-E-Mails und andere Social-Engineering-Tricks zu erkennen. So scheint es, dass die Odido-Hacker sich mit Daten, die über Phishing gesammelt wurden, bei Konten von Kundendienstmitarbeitern anmelden konnten. Obwohl durchaus eine zusätzliche MFA-Verifizierung eingerichtet war, konnten die Angreifer die betreffenden Mitarbeiter telefonisch davon überzeugen, die Anfrage zu genehmigen. Viele Hacks bestehen in der Praxis somit aus Kombinationen technischer Schwachstellen, unklarer Verfahren und menschlicher Fehler.
Verhindern Sie zu umfangreiche Benutzerrechte
Ein weiterer wichtiger Risikofaktor besteht darin, dass zu viele Berechtigungen unkontrolliert vergeben werden. Bei vielen Hacks liegt das Problem darin, dass Kriminelle nach dem Eindringen uneingeschränkten Zugriff auf Systeme haben. Stellen Sie daher das sogenannte Least-Privilege-Konzept sicher. Das bedeutet, dass Mitarbeiter nur die Berechtigungen erhalten, die für ihre eigenen Tätigkeiten zwingend erforderlich sind. Verhindern Sie auch, dass über ein Service-Desk-Konto vollständige Übersichten heruntergeladen werden können. Diese benötigen Sie nicht, um einzelne Kundenanfragen zu beantworten.
Eine IAM-Plattform wie HelloID automatisiert dies mit der sogenannten rollenbasierten Zugriffskontrolle, Role Based Access Control, RBAC. Jeder erhält dann nur die erforderlichen Konten und Berechtigungen, basierend auf seiner spezifischen Rolle. Ändert sich diese Rolle, werden die Berechtigungen automatisch angepasst. So verhindern wir die Ansammlung unnötiger Konten und Berechtigungen.
Wir können dies weiter verfeinern, indem wir Daten aus Dienstplan- und Planungssystemen verwenden. So können Berechtigungen zunehmend just-in-time freigegeben werden. Sie können Zugriffsrechte außerhalb der Arbeitszeiten und aus öffentlichen Netzwerken bei Bedarf ebenfalls einschränken. Und wenn jemand das Unternehmen verlässt, werden Konten automatisch rechtzeitig gesperrt.
Gute Prozesse für individuelle Ausnahmen
Selbst wenn Sie Konten und Berechtigungen weitgehend automatisiert verwalten, gibt es immer individuelle Ausnahmen. Mitarbeiter benötigen beispielsweise vorübergehend eine bestimmte Lizenz oder einen Ordner für ein Projekt. Häufig werden solche Änderungen direkt von Service-Desk-Mitarbeitern in den jeweiligen Backend-Systemen verwaltet. Das ist riskant, denn es handelt sich um sensible Systeme. Zudem geraten solche manuellen Änderungen anschließend aus dem Blick und beeinträchtigen die Qualität des Berechtigungsmanagements.
Indem Sie über Ihre IAM-Lösung eine Verwaltungsschicht ergänzen, etwa HelloID Service Automation, erhalten Sie hier mehr Kontrolle. Über konfigurierbare Verwaltungsfenster können Mitarbeiter Änderungen anfordern. Anschließend überprüft die IAM-Plattform die Änderungen und setzt sie technisch in den jeweiligen Zielsystemen um. So minimieren wir das Risiko von Fehlern. Außerdem können verschiedene Workflows eingerichtet werden, sodass bei jeder Änderungsanfrage die zuständigen Manager die Anfrage zunächst online prüfen. Solche individuellen Berechtigungen können zudem für einen abgegrenzten Zeitraum vergeben werden. Darüber hinaus gibt es ein Recertification-Tool als Teil des Governance-Moduls, um regelmäßige Neubewertungen zu planen. So behalten Sie alle Ausnahmen im Griff.
Mehr Einblick in Schwachstellen und Verbesserungspotenziale
Hacker nutzen gerne noch unentdeckte Schwachstellen aus. Es hilft daher erheblich, wenn wir innerhalb der eigenen Systeme potenzielle Risiken und Verbesserungspotenziale aktiv identifizieren. Die IAM-Umgebung ist dabei ein wichtiges Hilfsmittel. Abhängig von den verwendeten Modulen registriert HelloID beispielsweise sämtliche Anmeldeversuche von Benutzern, Änderungen am Rollenmodell, an Konten und Berechtigungen, Self-Service-Aktionen sowie individuelle Änderungsanfragen.
Neben eigenen Berichten können die Daten auch mit Security Information and Event Management, SIEM, Systemen geteilt werden. So können Sie sämtliche Daten im Zusammenhang analysieren und potenzielle Probleme erkennen. Darüber hinaus können wir mit Governance-Funktionen wie Reconciliation auch nicht verwaltete Konten und Berechtigungen entdecken. Gerade solche „Orphan Accounts“ sind ein Traum für Hacker.
Möchten Sie mehr über HelloID erfahren?
Eine IAM-Lösung wie HelloID kann Ihnen somit auf verschiedene Weise helfen, personenbezogene Daten besser zu schützen, Ihren guten Ruf bei Kunden zu bewahren und Schäden durch Datenlecks zu verhindern. Weitere Informationen zu den Möglichkeiten finden Sie auf der HelloID-Produktseite