RBAC mit Role Mining aufbauen
In einem früheren Blog haben wir Role Based Access Control (RBAC) und die Anwendung dieses Mechanismus durch Kunden ausführlicher erläutert. Mit RBAC stellen Sie Accounts und Berechtigungen automatisch anhand der Rolle einer Person innerhalb der Organisation bereit. Sie müssen dann nicht für jeden einzelnen Benutzer festlegen, welche Ressourcen er oder sie benötigt. Stattdessen verwenden Sie eine Berechtigungsmatrix, auch Rollenmodell genannt, in der Sie für jede Rolle festlegen, welche IT-Ressourcen standardmäßig erforderlich sind.
Die Herausforderung besteht darin, eine erste Version eines solchen Rollenmodells zu erstellen und dieses anschließend aktuell zu halten und weiterzuentwickeln. Role Mining ist dafür das ideale Hilfsmittel. In diesem Blogbeitrag gehen wir ausführlicher darauf ein. Zunächst erläutern wir kurz die Implementierung von RBAC in HelloID und zeigen anschließend, wie Role Mining dabei unterstützt.
Rollenmodell in HelloID
In HelloID implementieren wir ein solches RBAC-Rollenmodell mithilfe sogenannter Business Rules. Eine solche Richtlinie besteht aus einer oder mehreren Bedingungen und den dazugehörigen Berechtigungen. Eine Regel kann beispielsweise wie folgt lauten:
Jeder Benutzer mit der Position „Sales Manager“ (die Bedingung) erhält einen Account für das CRM-System mit der Berechtigung, Kundendossiers zu erstellen und zu bearbeiten (die Berechtigungen).
Viele Menschen denken, dass sich Rollen immer auf Positionen wie „Sales Manager“ beziehen. Bei Business Rules kann es jedoch auch um verschiedenste andere sogenannte Benutzerattribute gehen. Beispielsweise um die Abteilung, in der jemand arbeitet, oder um den jeweiligen Standort. Daher verwenden wir in HelloID auch den Begriff ABAC, Attribute Based Access Control, anstelle von RBAC.
Im Allgemeinen benötigen Sie mehrere Business Rules, um Ihr Provisioning zuverlässig zu automatisieren. All diese Regeln zusammen bilden Ihr Rollenmodell.
Herausforderung beim Aufbau eines Rollenmodells
Wenn innerhalb einer Organisation alle Prozesse präzise dokumentiert sind, einschließlich der Personen, die bestimmte Schritte ausführen, sowie der verwendeten IT-Funktionen und Daten, ließe sich ein solches Rollenmodell theoretisch einfach erstellen. In der Praxis ist ein solcher Top-down-Ansatz meist weniger erfolgreich. Wenn Sie Führungskräfte fragen, welche Accounts und Berechtigungen ihre Mitarbeiter benötigen, sind die Informationen oft zu wenig konkret und zu allgemein. Manchmal nimmt eine solche Analyse Monate in Anspruch und die Ausgangssituation ist dann bereits überholt. Deshalb verwenden wir einen wesentlich pragmatischeren Ansatz, das Role Mining.
Role-Mining-Prozess zur Erstellung Ihres Rollenmodells
Der Ausgangspunkt von Role Mining ist einfach: Auch ohne automatisiertes Provisioning haben Sie bereits versucht, jedem Benutzer die richtigen Accounts und Berechtigungen bereitzustellen. Das bedeutet, dass die bereits vorhandenen Einstellungen in Ihren IT-Systemen viele Informationen enthalten, die Sie für Ihr Rollenmodell wiederverwenden können. Mit Role Mining erschließen und nutzen Sie diese Informationen.
Verknüpfung von Quell- und Zieldaten
Beim automatisierten Provisioning verwenden Sie Benutzerdaten aus einem Quellsystem, meist der HR-Anwendung, um zu bestimmen, welche Benutzerkonten und Berechtigungen in Zielsystemen erstellt werden müssen. Dazu müssen diese Systeme selbstverständlich mit HelloID verbunden sein. Einer der ersten Schritte Ihres Implementierungsprojekts besteht daher darin, ein Quellsystem und ein oder mehrere Zielsysteme anzubinden. Sobald dies erfolgt ist, können Sie diese verbundenen Systeme auch für unser Role Mining verwenden. Sie können nämlich verschiedene vorhandene Daten aus diesen Systemen hochladen:
· Aus Zielsystemen beziehen wir Bottom-up-Daten darüber, welche Accounts und Berechtigungen welchen Benutzern bereitgestellt wurden.
· Aus dem Quellsystem beziehen wir Top-down-Daten über die Rolle jedes Benutzers. Welche Position und Abteilung hat eine Person beispielsweise? Und über welche Abschlüsse verfügt sie?
Mit diesen Daten können wir verschiedene Zusammenhänge zwischen den Rollen der Benutzer einerseits und den ihnen erteilten Berechtigungen andererseits herstellen.
Analyse und Mustererkennung
Role Mining hilft Ihnen, diese Zusammenhänge herzustellen und Muster zu erkennen. Angenommen, Sie beschäftigen 20 Account Manager und 18 von 20 haben Zugriff auf einen bestimmten Ordner mit vertraulichen Marktinformationen. Dann können Sie sich fragen, warum zwei Kollegen keinen Zugriff haben. Handelt es sich lediglich um einen Fehler, können wir nun in einer generischen Business Rule festlegen, dass künftig jeder Account Manager diese Berechtigung automatisch erhält.
Auch für andere Benutzergruppen sehen Sie, welche Berechtigungen erteilt wurden, und können darin möglicherweise Zusammenhänge erkennen und diese in Business Rules umsetzen. Mit einem solchen Role-Mining-Bericht können ein IT-Administrator, ein HR-Spezialist und ein HelloID-Consultant in der Regel bereits in einer Sitzung eine erste nutzbare Zusammenstellung von Business Rules erstellen.
Von großen Gruppen zu kleinen Teams
Dabei arbeiten wir vom Großen zum Kleinen. Wenn wir Berechtigungen für die gesamte Benutzerpopulation oder beispielsweise eine vollständige Abteilung vergeben können, ist dies immer vorzuziehen. So erhalten in vielen Organisationen alle Mitarbeiter standardmäßig ein E-Mail-Konto und Office-Anwendungen. Zugriff auf einen Abteilungs-Share erteilen Sie allen Personen in dieser Abteilung, unabhängig von ihrer spezifischen Funktion. Solche Berechtigungen können Sie daher über eine Business Rule bereitstellen, die für die gesamte Benutzerpopulation oder Abteilung gilt. Nur wenn es erforderlich ist, definieren wir Business Rules für kleinere Mitarbeitergruppen mit beispielsweise einer spezialisierten Funktion.
So durchlaufen wir im Role-Mining-Prozess alle Rollen, um möglichst viele Berechtigungen zu erkennen, die wir als Business Rule automatisieren können. Wichtig ist, dass Rollen nicht immer rein hierarchisch strukturiert sind, da es Überschneidungen geben kann. Linienmanager können beispielsweise eine eigene Rolle bilden, doch jeder Manager arbeitet häufig auch in einer bestimmten Abteilung. Wenn eine Berechtigung nur wenigen Managern zugewiesen ist, handelt es sich möglicherweise nicht um eine typische „Manager-Berechtigung“, sondern um eine Berechtigung aufgrund der Abteilungszugehörigkeit. Role Mining kann verschiedene Zusammenhänge transparent machen, Sie benötigen jedoch stets IT- und Organisationswissen, um die richtigen Schlussfolgerungen zu ziehen.
80-20-Regel
Es sollte auch nicht das Ziel sein, alle Berechtigungen automatisch bereitzustellen. Unsere Faustregel lautet, dass Sie in der Regel etwa 80 % Ihrer Berechtigungen zuverlässig automatisieren können. Neben diesen sogenannten Geburtsrechten bleiben dann 20 % übrig, die Sie häufig besser manuell oder über Self-Service verwalten. Die Automatisierung funktioniert im Allgemeinen auch besser für klar definierte operative Rollen, etwa für Mitarbeiter im Gesundheitswesen, als für verschiedene Stabsfunktionen. Glücklicherweise ist diese operative Gruppe oft deutlich größer, sodass die Automatisierung einen entsprechend hohen Nutzen bietet.
Role-Mining-Tool in HelloID
Den zuvor beschriebenen Role-Mining-Prozess verwenden wir beim initialen Rollout von HelloID. Normalerweise ist dabei die HR-Anwendung angebunden sowie Active Directory und/oder Entra ID als Zielsystem. Mit diesem Role-Mining-Scan beschränken Sie sich zunächst auf die grundlegenden Berechtigungen, erhalten in der Praxis jedoch bereits eine sehr gute erste Grundlage für Ihr automatisiertes Account- und Berechtigungsmanagement.
Gleichzeitig sind wir damit natürlich noch nicht am Ziel. Im Laufe der Zeit werden Sie weitere Unternehmensanwendungen anbinden und die zugehörigen Anwendungsberechtigungen automatisieren wollen. Zudem werden sich im Zeitverlauf verschiedene Aspekte ändern. Ihre IT-Landschaft kann sich verändern, Geschäftsprozesse können anders organisiert werden oder die Stellenstruktur kann angepasst werden. All dies kann Auswirkungen auf Ihr Rollenmodell haben.
Um Sie dabei zu unterstützen, haben wir ein Role-Mining-Tool als Bestandteil des HelloID Governance-Moduls entwickelt. Damit verfügen HelloID-Administratoren über einen regelmäßigen Role-Mining-Bericht, mit dem sie das Rollenmodell ihrer Organisation kontinuierlich erweitern und verbessern können. So leisten Sie direkt einen Beitrag zu einem sogenannten Plan-Do-Check-Act-Zyklus, PDCA, einer Verpflichtung in modernen Informationssicherheitsnormen wie ISO 27001.
Einblick in das HelloID Role-Mining-Tool
Nachfolgend finden Sie ein Beispiel. Der HelloID Role-Mining-Bericht zeigt verschiedene Benutzergruppen, die anhand einer oder mehrerer Bedingungen gefiltert werden. Oben sehen Sie die gesamte Benutzerpopulation, also alle Personen mit einem Vertrag. Darüber hinaus können Sie beispielsweise nach Mitarbeitern je Abteilung filtern, etwa Grocery und Health, aber auch nach Benutzern mit einer bestimmten Stellenbezeichnung, etwa Product Communications Facilitator.
Für jede Gruppe sehen Sie die Anzahl der Benutzer und die Berechtigungen, die in den verschiedenen Zielsystemen bereitgestellt wurden. Auch Ausnahmen sind gekennzeichnet und Sie können einfach in eine bestimmte Gruppe hineinzoomen. So sehen Sie beispielsweise, dass bei zwei Mitarbeitern der Abteilung Outdoors eine bestimmte Berechtigung fehlt, einschließlich weiterer Details. Als Administrator können Sie so den Status Ihres Rollenmodells regelmäßig bewerten und Optimierungspotenziale erkennen. Hilfreich ist dabei die Kennzeichnung von Berechtigungen, die bereits in einer übergeordneten Gruppe verwendet werden. So verhindern wir, dass Berechtigungen doppelt vergeben werden.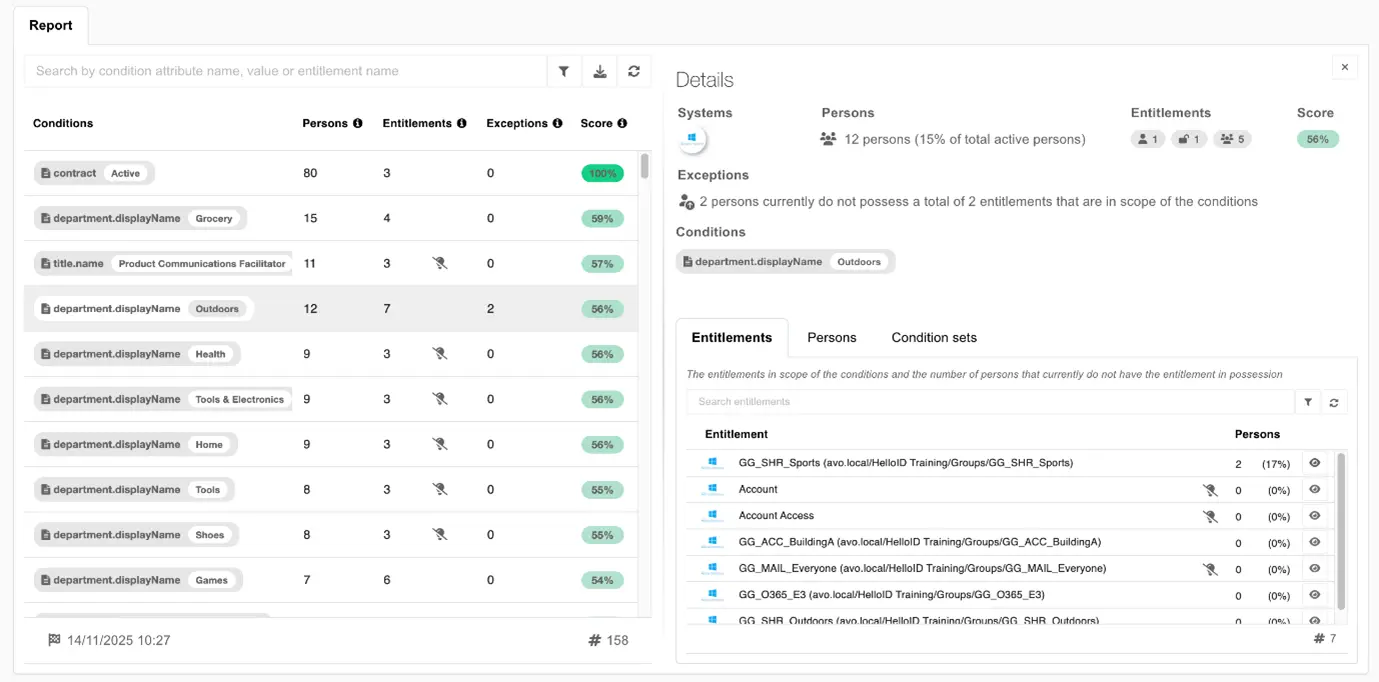
Möchten Sie mehr über das Governance-Modul erfahren?
Bisher haben wir einen Role-Mining-Prozess nur beim initialen Rollout von HelloID Provisioning verwendet, um einfach ein erstes Rollenmodell zu erstellen. Mit dem neuen Role-Mining-Tool können wir dieses Rollenmodell nun kontinuierlich weiter ausbauen, optimieren und aktuell halten. Die Role-Mining-Funktionalität ist als Bestandteil des Governance-Moduls verfügbar. Melden Sie sich für eine kostenlose Demo an, um selbst zu erleben, wie die Governance-Funktionen in Ihrer HelloID-Umgebung arbeiten.