9 Best Practices für Identity & Access Management (IAM)
Mit Identity & Access Management (IAM) regeln Sie den Zugriff auf Anwendungen, Dienste und Datenquellen bis ins Detail. Eine Reihe von Best Practices unterstützt Sie dabei, das Identitäts- und Zugriffsmanagement zu optimieren und Ihre Organisation zu schützen. In diesem Artikel haben wir die wichtigsten Best Practices rund um IAM für Sie zusammengestellt.

1. Bewusster Umgang mit dem Zugriff auf Daten
Organisationen verfügen in der Regel über wertvolle Daten, die Sie schützen möchten. Leider beobachten wir noch häufig, dass Organisationen Mitarbeitenden weitreichenden Zugriff auf Daten gewähren. Dies ist riskant, da Sie so die Kontrolle über den Zugriff auf Ihre Daten verlieren. Eine Best Practice ist daher der bewusste Umgang mit dem Zugriff auf Daten. Erfassen Sie, über welche Daten Ihre Organisation verfügt und welche Daten sensibel sind. Legen Sie anschließend fest, welche Benutzer Zugriff auf diese sensiblen Daten benötigen, und beschränken Sie diesen Zugriff auf das notwendige Minimum. So reduzieren Sie das Risiko von Datenlecks und schützen Ihre Daten.

2. Zero-Trust-Ansatz anwenden
Zero Trust ist ein Sicherheitsansatz, bei dem Sie das Vertrauen, das Sie Benutzern nach der Authentifizierung entgegenbringen, auf ein Minimum beschränken. In der Praxis bedeutet dies, dass Sie die Identität der Benutzer kontinuierlich überprüfen und keinem Benutzer, Gerät oder keiner Anwendung standardmäßig vertrauen. Sie können Zero Trust unter anderem mit Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO) kombinieren, um das Sicherheitsniveau und die Benutzerfreundlichkeit weiter zu erhöhen. Eng mit Zero Trust verbunden ist das Least-Privilege-Prinzip. Dabei prüfen Sie kontinuierlich kritisch, welche Zugriffsrechte Benutzer benötigen. Sie beschränken diesen Zugriff auf das notwendige Minimum, ohne Benutzer dabei in ihren täglichen Aktivitäten zu beeinträchtigen. Beim Least-Privilege-Prinzip können Sie unter anderem Rollen einsetzen, die Sie Ihren Benutzern zuweisen, und auf dieser Grundlage die benötigten Rechte festlegen. Erlangt ein Unbefugter unerwartet Zugriff auf das Konto eines Mitarbeitenden? Dann begrenzen Sie dank Least Privilege die Auswirkungen und Schäden auf ein Minimum.
3. Erhöhen Sie die Sicherheit mit SSO und MFA
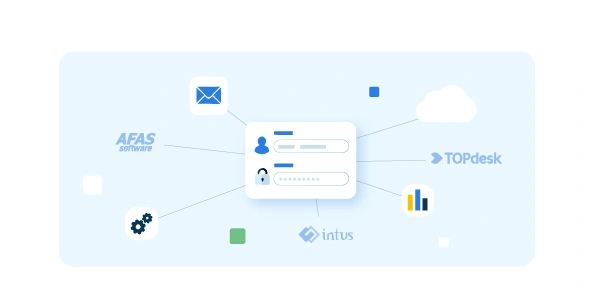
Die Verwendung sicherer Passwörter ist ein wichtiger Aspekt, um Systeme, Anwendungen und Daten zu schützen. Benutzer sollten ein eindeutiges, ausreichend komplexes Passwort verwenden und dieses sicher aufbewahren. Mit SSO müssen Sie sich darum nicht kümmern und reduzieren die damit verbundenen Risiken. SSO ermöglicht Benutzern über einen einzigen Satz von Anmeldedaten den Zugriff auf alle Anwendungen, Dienste und Datenquellen, die sie benötigen. Sie können sich auch für den Einsatz von MFA entscheiden. Bei MFA authentifizieren sich Benutzer nicht nur mit ihrem Benutzernamen und Passwort, sondern auch mit einem zweiten Faktor. Dies kann beispielsweise ein Code sein, der per SMS, E-Mail oder über eine Authenticator-App wie den HelloID Authenticator bereitgestellt wird. MFA erhöht die digitale Sicherheit erheblich. Werden Benutzername und Passwort eines Benutzers offengelegt? Dann kann ein Unbefugter keinen Zugriff erlangen, da der zweite Faktor fehlt.

4. Setzen Sie Role-Based Access Control und Attribute-Based Access Control ein
Menschliche Handlungen sind fehleranfällig. Eine Best Practice ist daher die automatisierte Einrichtung von Berechtigungen und Rechten. Role-Based Access Control und Attribute-Based Access Control unterstützen Sie dabei. Dabei machen Sie die Rolle und Attribute der Benutzer zur Grundlage für die Zuweisung von Berechtigungen und Rechten. So stellen Sie beispielsweise sicher, dass alle Benutzer der Finanzabteilung oder des Vertriebs über dieselben Rechte verfügen. Damit vermeiden Sie menschliche Fehler und vereinfachen die Einrichtung von Berechtigungen für neue Benutzer.
5. Nutzen Sie Protokolldateien, um Ihre Transparenz zu erhöhen
Protokolldateien sind im Bereich IAM unverzichtbar. Mithilfe von Protokolldateien können Sie Ihre Compliance mit gesetzlichen und regulatorischen Vorgaben detailliert nachweisen und Auditprozesse vereinfachen. Außerdem können Sie genau nachvollziehen, warum einem bestimmten Benutzer bestimmte Rechte zugewiesen wurden. Dies schafft nicht nur weitreichende Transparenz, sondern sorgt auch dafür, dass Sie jederzeit die volle Kontrolle behalten.
6. Entwickeln Sie einen Incident-Response-Plan
Auch wenn Sie selbstverständlich alle Maßnahmen ergreifen, um Identitäten und Zugriffsrechte zu schützen, kann dennoch etwas schiefgehen. Beispielsweise, wenn ein verärgerter Mitarbeitender seinen Zugriff auf Systeme und Datenquellen missbraucht oder wenn Angreifer über Schwachstellen Zugriff auf ein Benutzerkonto erlangen. Entwickeln Sie daher einen Incident-Response-Plan, der speziell auf IAM zugeschnitten ist. So sind Sie optimal darauf vorbereitet, bei Sicherheitsvorfällen schnell und effektiv zu handeln.

7. Überprüfen Sie Ihre Prozesse gründlich
Verfügen Sie nicht über eine IAM-Lösung oder arbeiten Sie mit einem veralteten System? Dann besteht eine hohe Wahrscheinlichkeit, dass nicht alle Prozesse rund um Eintritt, interne Wechsel und Austritt optimal eingerichtet sind. Denken Sie dabei an Prozesse, die nicht mehr benötigt werden oder aufgrund von Änderungen in Ihrer IT-Landschaft nicht mehr ordnungsgemäß funktionieren. Eine wichtige Sicherheitsmaßnahme besteht daher darin, Ihre Prozesse regelmäßig gründlich zu überprüfen.

8. Konzentrieren Sie sich auf physische und digitale Zugangssicherheit
Konzentrieren Sie sich nicht nur auf die Absicherung des Zugriffs auf Ihre Unternehmensanwendungen, Datenquellen und andere Systeme, sondern auch auf andere Formen der Zugangssicherheit. Denken Sie dabei an den Zugang zu Ihrem Firmengebäude und einzelnen Räumen innerhalb dieses Gebäudes. Denn auch wenn Sie den digitalen Zugriff optimal eingerichtet haben, kann physischer Zugriff durch Unbefugte die Sicherheit Ihrer Daten gefährden.
9. Setzen Sie auf Zertifizierungen und Normen
Es steht eine breite Palette an Zertifizierungen und Normen im Bereich Datensicherheit zur Verfügung. Dazu zählen ISO 27001 für Informationssicherheit oder die Richtlinie für Netz- und Informationssicherheit 2 (NIS2). Die Erfüllung dieser Zertifizierungen und Normen zeigt Kunden, Benutzern und Partnern nicht nur, dass Ihr Sicherheitsniveau den Anforderungen entspricht, sondern hilft Ihnen auch dabei, Ihre digitale Sicherheit auf ein höheres Niveau zu heben. Prüfen Sie daher sorgfältig, welche Zertifizierungen und Normen für Ihre Organisation und Branche relevant sind, und nutzen Sie die daraus entstehenden Vorteile.
Mehr erfahren?
Möchten Sie mehr über IAM erfahren? Lesen Sie auch den Artikel in unserer Wissensdatenbank. Möchten Sie mit IAM starten?